tcping无法仅凭端口成功或超时,确认TCP-AO认证保护是否正确运行。TCP-AO为TCP报文段提供认证机制,需要双方具备匹配的密钥与相关参数;它与TLS加密或普通端口可达不是同一件事。KKCE适合作为外部连接观察,认证状态仍要从受控端点取证。
认证不等于内容加密
TCP-AO保护的是TCP连接中报文的认证等属性,并不因此把应用载荷变成保密内容。不能因为启用了认证机制,就取消其他必要的机密性保护。讨论部署目标时,应明确想抵御的风险和使用场景,避免把它与HTTPS、应用登录或简单的源地址白名单互相替代。
普通探测缺少受保护会话的信息
如果服务策略要求特定认证参数,不带相应信息的外部探测可能无法建立连接;但相同的失败现象也可能来自防火墙或服务未监听。反过来,某个普通端口可连接,也无法证明另一条受保护的控制会话使用了正确参数。仅靠成功或失败二选一,不能识别认证机制。
本次实拍不进行密钥试探
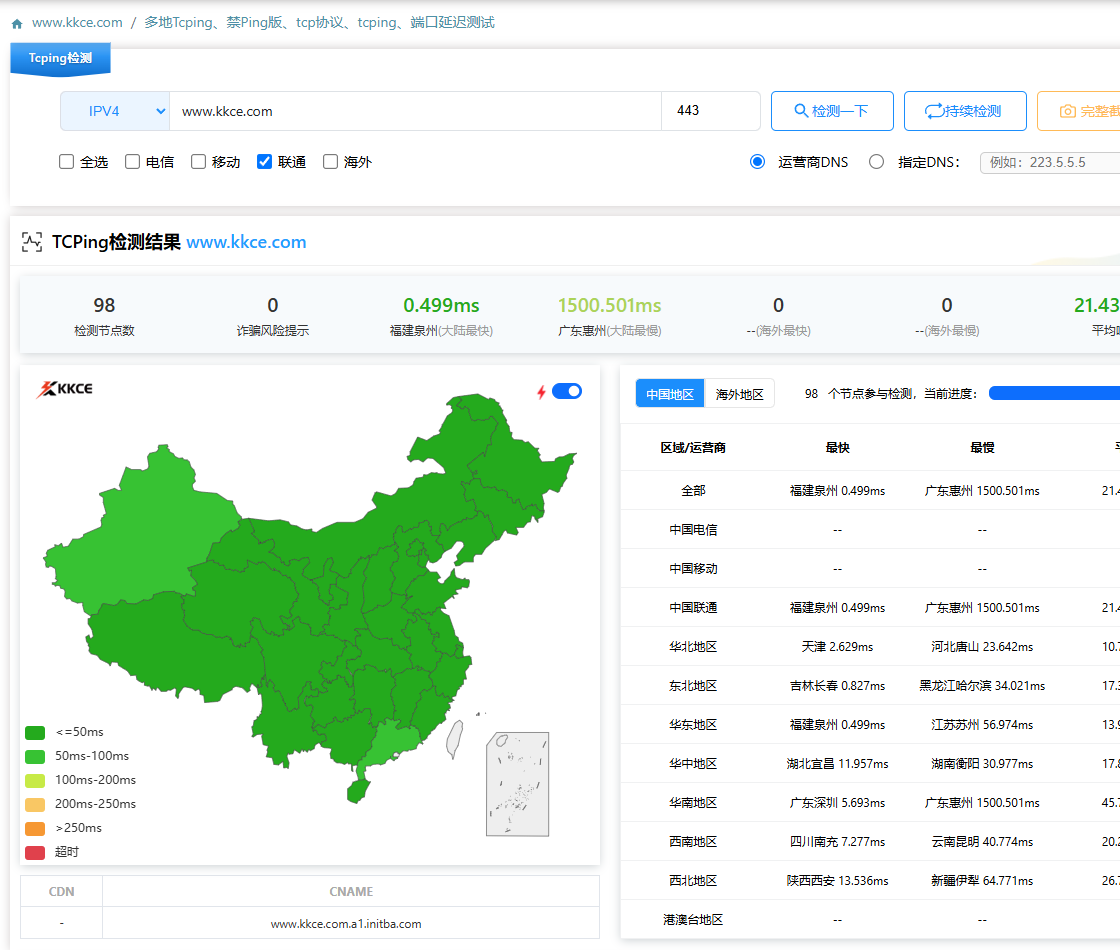
演示在KKCE TCP页面填写公开域名和443端口,选用联通来源观察常规连接。没有向目标提交任何TCP-AO密钥、密钥标识或认证选项,也没有尝试枚举配置。截图的作用是说明公开建连检测的范围,而非对本站认证防护是否开启作判断。
测试应围绕获准的两个端点
由管理员确认两端实现支持、密钥配置与选择规则,再检查实际报文和会话记录。认证材料应按系统要求安全管理,不上传到公开工具或写进文章截图。涉及密钥更新时,还需验证过渡过程、连接连续性和错误记录,不能只在初始握手通过后就宣称整个轮换流程可靠。
把匹配与不匹配的行为分别记录
在隔离环境中比较正常配置和明确错误配置,确认系统按预期接受或拒绝,同时观察日志是否足以定位原因。回退到未受保护状态是否允许,应由既定安全策略决定。KKCE的tcping可提供外围接入现象,TCP-AO是否有效则依靠端点配置、认证结果与会话证据联合验证。
测量范围:未接触、生成或提交TCP-AO认证材料;公开端口探测不代表安全认证验收。
相关工具:tcping。