在线tcping的端口结果无法单独验证DANE。DANE利用受DNSSEC保护的TLSA记录等信息表达服务的证书关联规则,判断时需要同时核对DNS验证状态、记录用法及实际TLS材料。KKCE可帮助观察公开端口连通,完整的DANE结论还要由专门的验证流程支持。
先确定端口与协议对应的记录名
TLSA对象的查询名称与服务端口、传输协议和域名有关,不是只查一个普通A记录即可完成。实际服务还可能涉及不同端口或名称安排,应按所采用的应用规范确定对象。把网页443端口的连通结果直接用于另一项服务,会忽略两者证书和记录可能完全不同。
DNSSEC验证链不能省略
拿到一条看起来像TLSA的文本,不代表它已经通过可信的DNSSEC验证。需要理解验证器状态和所依赖的信任链,区分安全验证结果、验证失败与不具备相应保护等情况。只有普通地址解析或未经确认的响应,不能被当成证书绑定已经可信的完整证据。
记录的用法决定如何比较
TLSA中有关证书使用、选择对象和匹配方式的字段会影响验证逻辑。不能把所有记录都简化成“算一个证书哈希,字符串相同就通过”,也不能假设任何用法都完全替代原有证书检查。应按服务所遵循的规范和实现,核对正确对象及其校验流程,避免套用与记录不相符的规则。
从接入画面走向信任材料
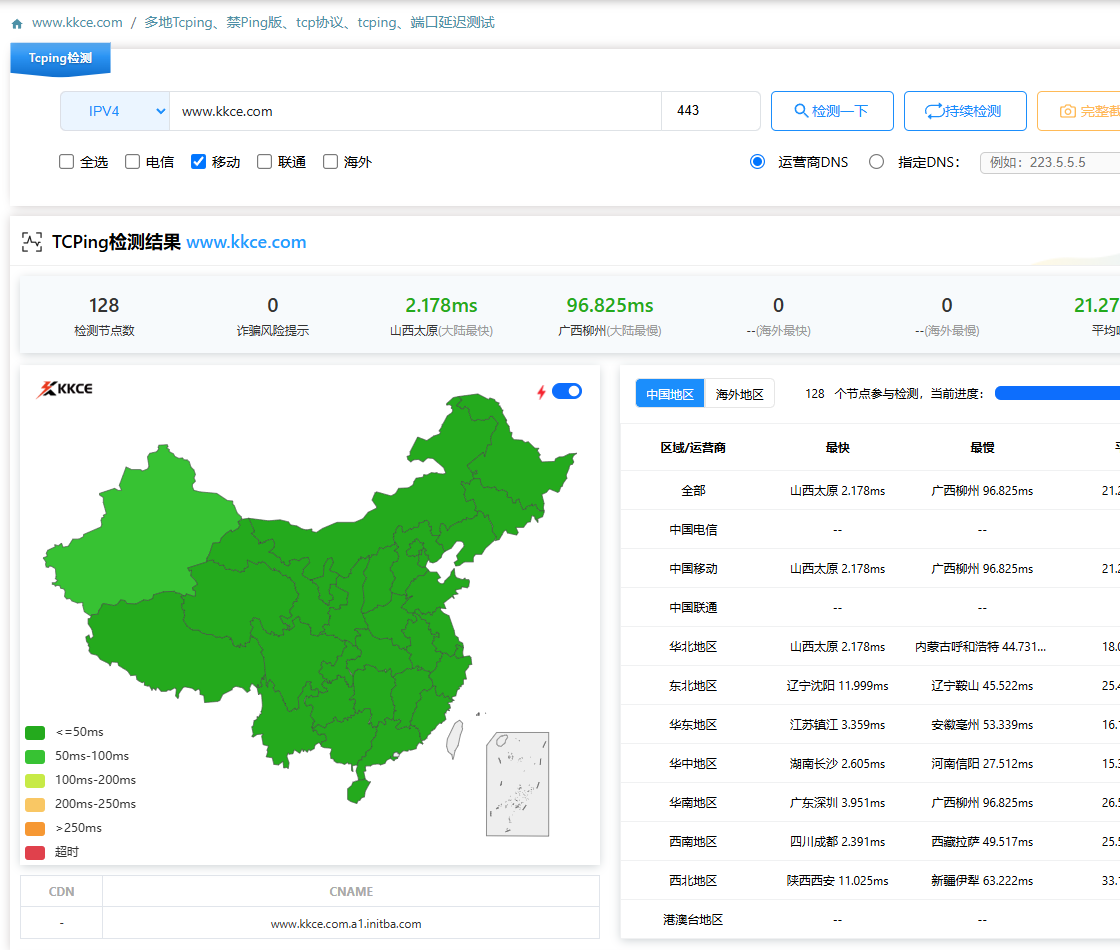
配图展示一次来自移动节点的建连任务,完整输入保留在图注。端口工作区的这些结果不包含TLSA签名验证,也未读取证书关联规则;它们只能作为继续检查服务入口的前置资料。若项目需要出具DANE报告,应为DNS验证器输出和证书匹配结论分别留档,而不是用接入截图填补缺少的认证证据。
在受控环境验证变更与失败分支
维护DANE的团队应检查有效记录、错误关联、过期或轮换材料等场景,确认客户端按预期处理。发布变更要考虑DNS缓存和证书切换的时间关系,不能分别更新后只测一次端口。KKCE的在线tcping可保留外围连接参照,信任与认证结论则交由正确配置的验证器和实际服务客户端确认。
测量范围:未验证公共域名的DANE配置,本文没有把TCP连通误写成证书或DNSSEC认证通过。
相关工具:在线tcping。