http测速遇到407与401,应先区分代理认证和源站访问认证。407通常对应代理要求认证,401则针对目标资源的认证挑战;两者的相关字段与处理位置不同。KKCE的远程公开请求也不等于用户电脑的企业代理环境,不能仅凭工具与浏览器结果不同就重置网站密码。
阅读挑战字段确认对象
标准语义下,401与WWW-Authenticate关联,407与Proxy-Authenticate关联。实际客户端会依据适用协议和配置处理对应挑战。只看错误页面上的“请登录”,可能分不清到底是哪一层在要求身份;应先保存原始状态和相关字段,再找负责该层的管理员,避免把代理口令填到源站登录框。
公开工具不继承本机代理账户
用户的浏览器可能经过办公代理、终端策略或特定出口,而远端探测任务走的是工具节点的网络。它们访问同一URL,也未必经历同一个代理认证环节。KKCE正常而本机出现407时,应优先核对本机实际路径与代理配置;这并不能反过来证明所有其他网络用户访问都没有问题。
用匿名文档建立参照而非验证账号
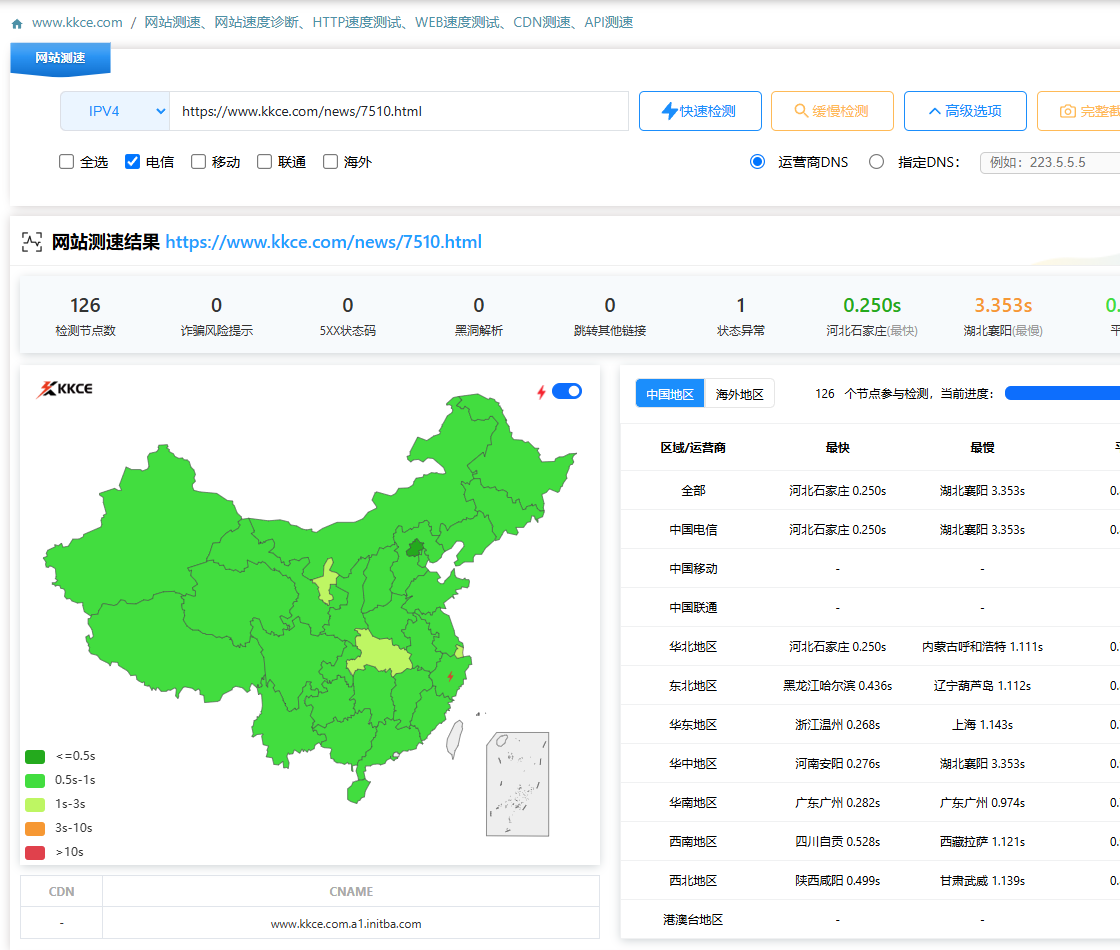
本轮记录使用站内文档作为测量对象,结果来自电信节点。整项操作无需个人身份材料,因而没有重演办公代理的挑战过程。图中的公开访问样本可与真实客户端对照,但二者网络环境应分别标明。要解释某个账号为什么受阻,还需读取发生错误那一侧的代理与终端记录。
排查时注意凭据面向哪个接收方
区分代理与源站之后,再按既有安全流程检查认证方式、账户状态以及客户端支持。不要把完整Authorization或Proxy-Authorization字段贴到文章、公开工单或第三方输入框。遇到代理隧道或HTTPS场景,也要由管理方明确认证发生的位置,不能凭最终页面地址推断口令发送给谁。
验收认证后仍需检查业务响应
通过某层认证,只说明越过了相应门槛,不保证目标资源存在或操作成功。恢复后检查最终状态、页面内容和必要的业务步骤,避免把登录页、代理提示或重定向兜底页当成正常结果。KKCE帮助记录公开入口的HTTP表现,特定代理和个人账户则应在对应网络中完成授权验证。
测量范围:未收集任何密码、Cookie或认证令牌;实际认证问题应在负责该网络与账号的系统中处理。
相关工具:http测速。