在线ping与IPsec排查应先分清外层对端和受保护的内层业务。公网对端能够回显,不代表安全关联、流量选择器或加密转发已经正常。KKCE可协助记录外侧连通情况,隧道内部则需要双方状态、计数和符合策略的业务样本配合确认。
公网入口和保护网段是两组对象
IPsec对端的公开地址与隧道承载的业务网段未必相同。对外层地址发Ping,测试的是这个公开入口;对内部目的发起业务,才可能触发保护策略。把前者的低时延当作内层服务通过验收,会跳过选择器、路由及访问控制等关键条件,故障报告必须标明探测对象。
协商状态也不代表全部流量通过
某条安全关联显示建立,不等于所有预期源和目的都落入其选择范围。双方配置、使用的策略以及重协商过程都可能影响实际承载。应保留有效关联对应的标识与时间,查看加解密计数是否随测试变化,并检查失败计数,而非只截一张“已连接”界面后结束调查。
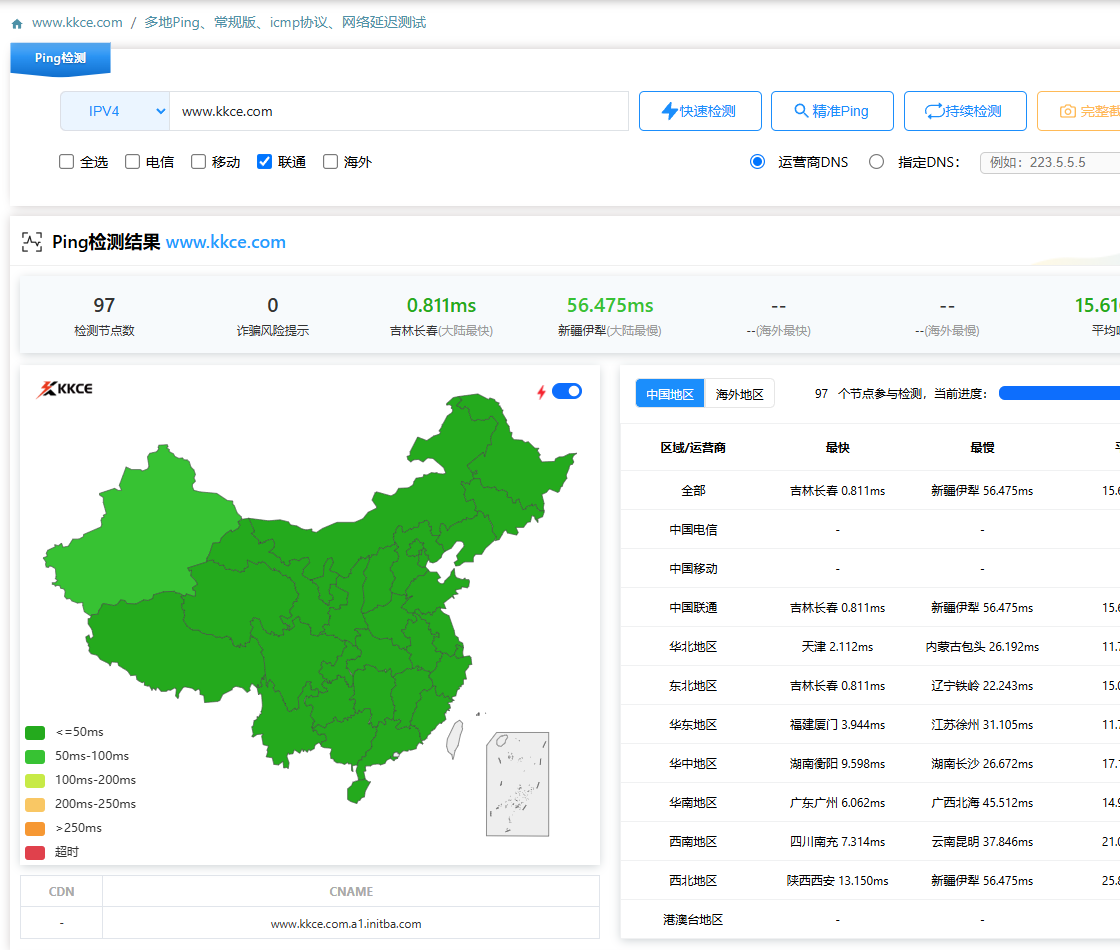
联通节点图没有展示加密信息
本轮KKCE任务针对公开域名回显,使用联通来源。操作不具备隧道凭据,也未进入任何受保护网络,所以配图不是IPsec协商或加密成功记录。它示范外侧取样的读法;项目若要检查内层对象,应由管理方在允许的来源网络发起,不把私网地址交给公开工具就期待进入内部。
问题缩小到哪条流不符合预期
列出方向、内外层地址、协议和失败步骤,核查双方流量选择范围、策略顺序及回程入口。若小请求可用而较大传输异常,还需要看封装开销与路径条件,不能只增加应用超时。排查过程中不得为了图省事跳过加密保护,把临时可达误当作原方案已经修好。
维护后按保护意图验收
用获准业务确认数据确实经过预期关联,观察重协商和必要故障切换时的行为,并保证不该直通的流量没有泄漏。KKCE外部样本可与内部时间线并列,但无法独立证明保密性或隧道策略正确。最终交付应同时包含外层连通、加密计数与业务完成记录,让每项证据回答自己的问题。
测量范围:本轮没有建立、扫描或试探IPsec对端,未处理任何隧道密钥或凭据。
相关工具:在线ping。