ping检测不执行802.1X接入认证,也不能仅靠回显成功确认用户身份已经通过网络准入。802.1X涉及终端、认证设备及后端的相应流程;认证后分配到哪里、能访问哪些资源又是后续问题。KKCE可辅助外围连通观察,准入结论应来自相关系统记录。
接入流程与IP连通先分层
802.1X常用于受控端口上的接入管理,其交互并非一个普通ICMP回显。客户端认证方式、凭据和后端策略可能不同,不能把“某地址回应”解读为某位用户已按预期身份完成认证。更不应因Ping失败就立即修改密码,先确认终端到底处在哪个接入阶段。
认证通过仍可能获得受限网络
管理策略可能按身份分配VLAN、访问规则或受限环境。此时某个目标可达,只能说明当前权限允许相应通信;它不能证明设备拿到了原本预期的网络角色。排查需要对照身份、授权结果、地址配置和可访问资源清单,区分认证失败与授权后访问不符。
海外回显任务没有经过办公准入
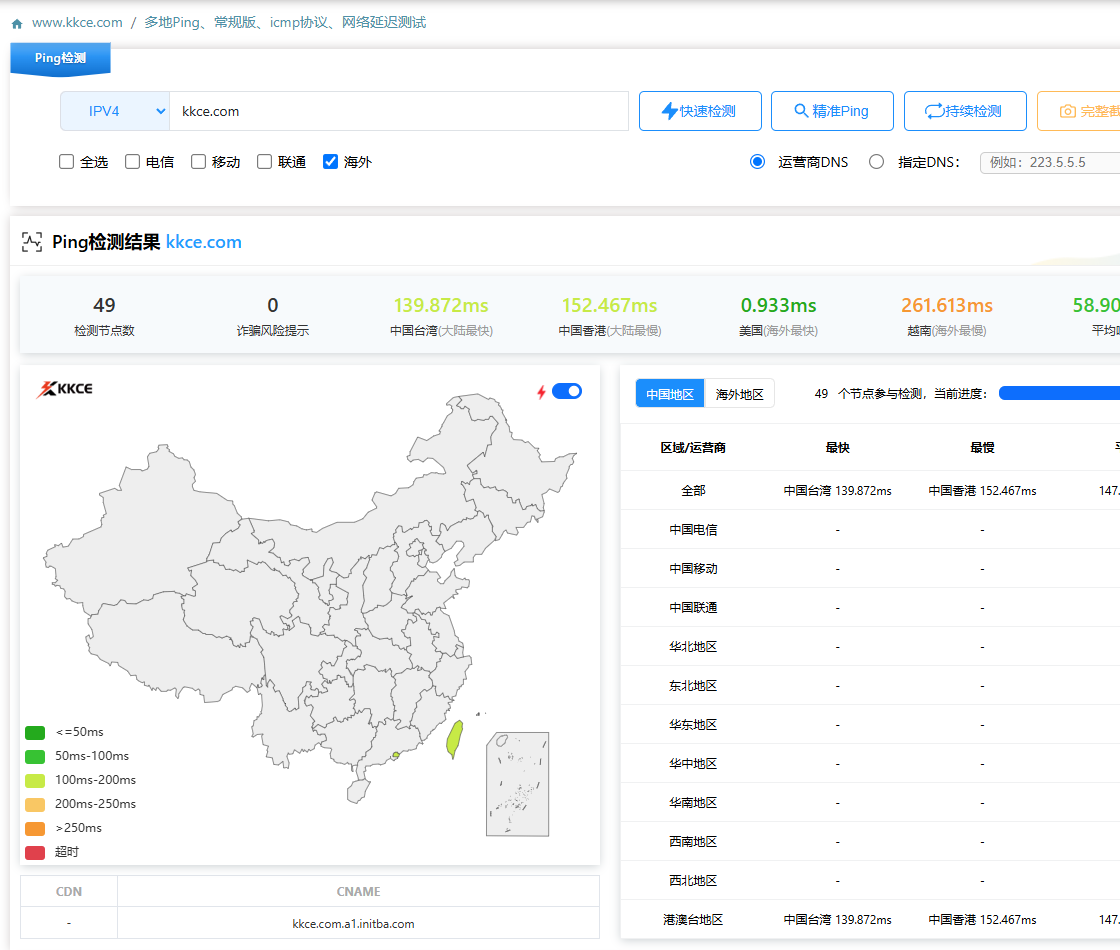
这次KKCE从海外节点检测公开域名,完成的是外侧ICMP任务。它不携带办公认证账户,也不会参与接入交换机与终端之间的认证消息。配图不能用来判断用户电脑802.1X是否登录成功,反而提醒排查者先把远端观测和本机接入状态分开。
敏感信息留在管理环境中核查
由负责准入的管理员读取终端提示、认证事件和后端拒绝原因,记录时间、设备与对应策略。账号密码、客户端私钥等材料不应提交到公开检测框。若采用证书认证,证书可用性、信任配置和实际使用身份需要分别核对,不要拿网站SSL证书检测替代终端认证检查。
验收覆盖身份与访问结果
恢复后确认终端以正确方式完成准入,并获得预定网络权限,再检查实际业务,而不只看任意公网地址是否回应。KKCE可以补充外部入口状态,不能代替接入系统的授权证据。报告注明认证、地址获取和业务访问三个阶段的结果,更便于下一次同类故障快速定位。
测量范围:没有处理802.1X凭据或接入控制配置,文中不将公开回显视为身份认证证明。
相关工具:ping检测。