tcping排查反向代理时,首先要分清公开监听与代理连接上游这两段。入口建连成功,只说明相应监听接受了连接,上游请求仍可能失败。通过KKCE记录公开端口,再从代理所在环境检查后端依赖,可以让排障范围快速落到具体连接方向。
绘出请求实际经过的连接段
客户端到代理、代理到应用,以及应用到依赖服务,通常不是同一个会话。写清各段目标和端口,标明哪一方发起连接。否则一张外部成功截图,很容易被错误地用来否定代理日志中真实存在的上游失败。
公开入口检查先核实监听范围
入口连不上时,查看监听接口、端口和网络规则是否符合部署计划。若只在代理本机连接成功,还需确认外部流量能够到达。对于只供内部使用的管理入口,应维持既定开放范围,避免把受限管理端口临时暴露到公网。
用KKCE保存外围建连样本
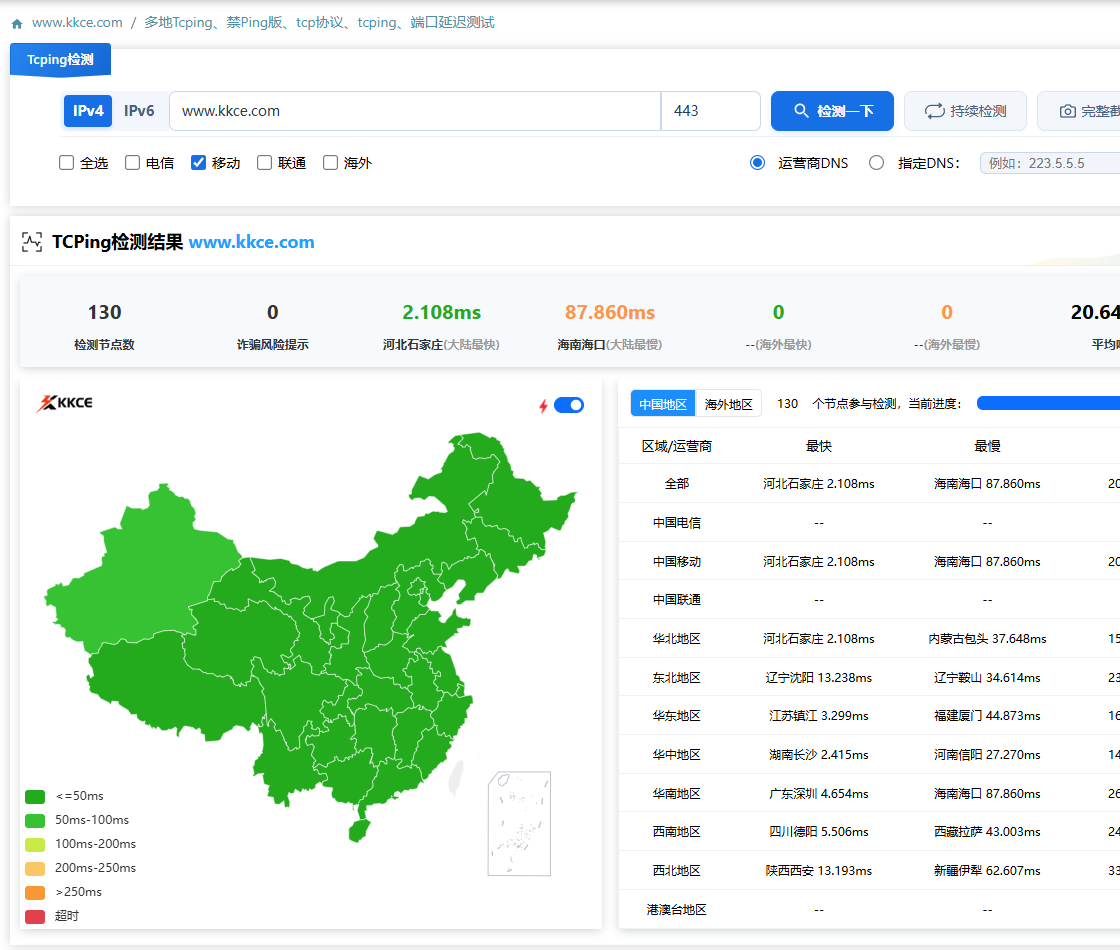
本篇在官网选择移动来源,对本站公开443入口执行TCPing。该图用于说明代理链最外侧可以怎样观察,并不展示本站内部拓扑。正式排查时,应从结果中辨认失败来源和目标,再与代理接收到连接的日志相互对照。
上游测试应由真正的发起端进行
代理能够连接后端,需要满足它自身的路由、名称解析和访问条件。在另一台机器访问成功,不能证明代理容器或主机具备相同条件。由管理人员在对应环境执行有限检查,确认后端监听及代理配置的协议、名称和目标一致。
最终回到代理请求的完成情况
两段端口都可达后,再检查实际转发是否返回正确内容,必要时核对上游错误、超时及协议协商。修改后重复原失败请求,观察错误是否减少。维护报告分别写明入口、上游与最终响应的结论,后续团队就不会把不同层的成功混为一谈。
测量范围:外部443样本不暴露或验证代理内部结构,文章中的分层路径用于一般部署排障。
相关工具:tcping。