
SSL证书监控如何避免过期遗漏?KKCE 检测与续期验证指南
SSL证书监控是持续检查站点实际返回的证书状态,并在临近到期或出现异常时提醒负责人。除了到期时间,还应核对访问域名、证书备用名称与证书链。证书已经续费,不代表所有服务器和 CDN 节点都已部署新证书。
KKCE(快快测)提供 SSL 证书检测与 SSL 自动监控入口,适合为官网、子域名和其他 HTTPS 服务建立证书检查流程。
SSL证书监控需要检查什么?
- 生效与截止时间:确认当前时间处于有效期内,并为续期预留处理窗口。
- 域名匹配:检查备用名称是否覆盖实际访问的主域名和子域名。
- 证书链:核对服务端是否返回所需中间证书,排查客户端信任差异。
- 协议与安全配置:结合 TLS 支持、OCSP 装订、HSTS 等项目检查配置,但不把单项结果当成整体安全结论。
用 KKCE 检查 SSL 证书的步骤
- 进入 KKCE SSL 证书检测,填写实际业务域名;使用非标准端口时一并填写。
- 点击“检测一下”,查看证书域名、颁发者、生效时间、截止日期和状态。
- 核对备用名称是否包含当前业务域名,再检查证书链与协议支持。
- 续期部署后重新检测,确认外部访问返回的有效期与预期证书一致。
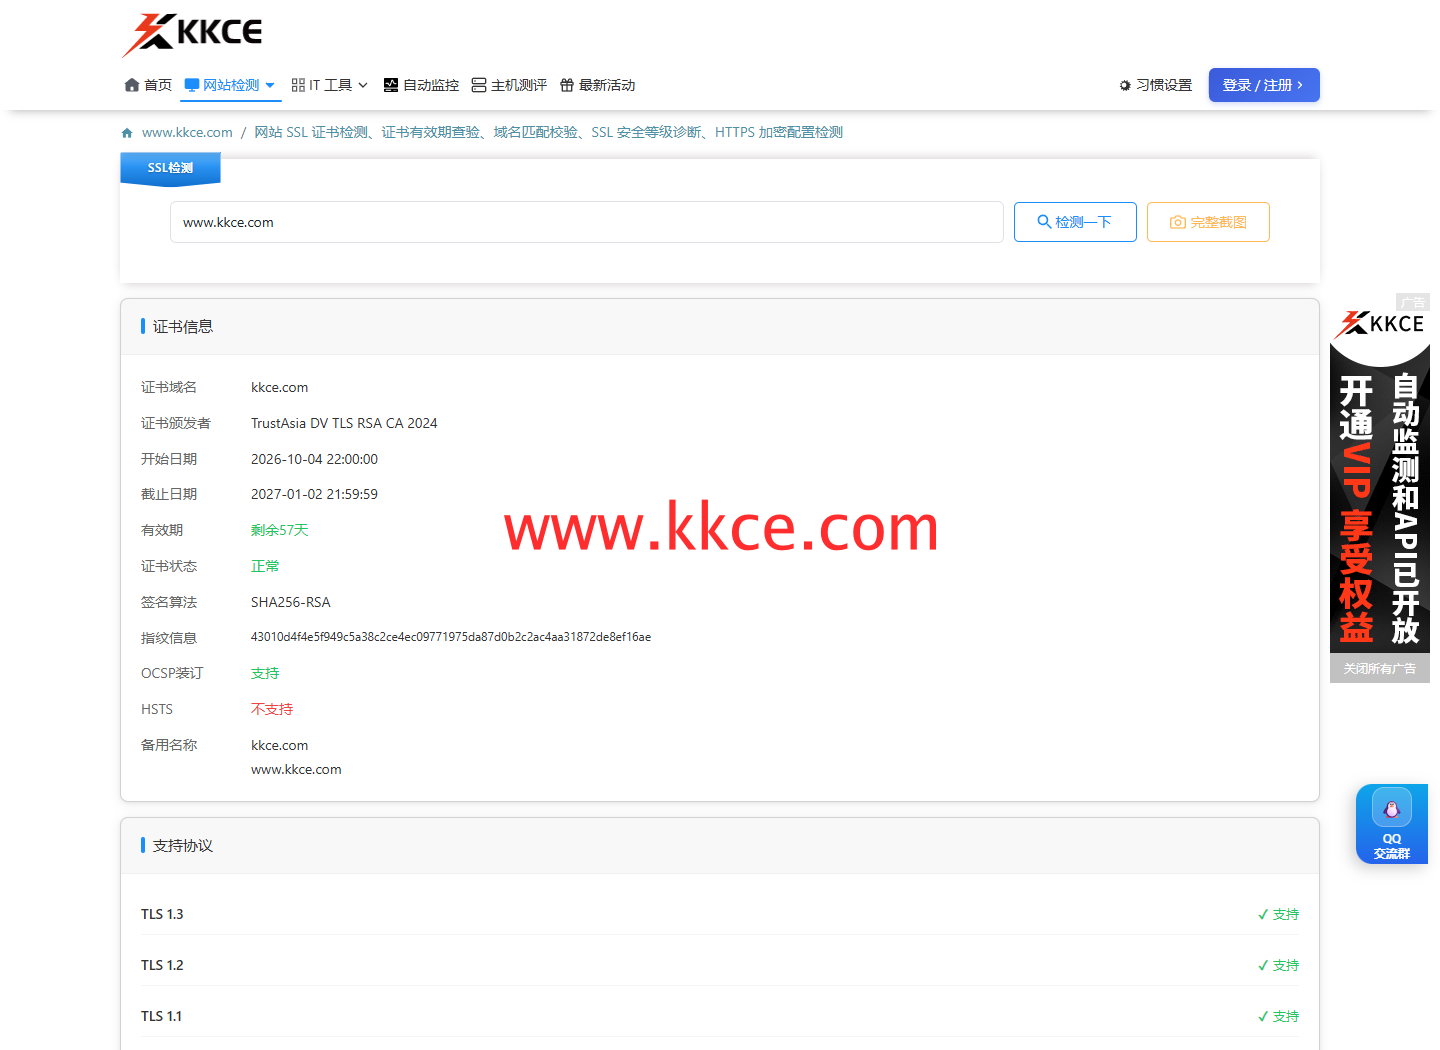 对 www.kkce.com 发起 SSL 检测后的真实结果,证书数据会随续期变化(KKCE 官网实拍,2026 年 11 月 6 日)
2026 年 11 月 6 日的本次检测中,页面显示的证书截止日期为 2027 年 1 月 2 日,备用名称包含 kkce.com 和 www.kkce.com。这是解释检测字段的示例,后续部署变化应以实时查询为准。
提醒和续期怎样形成闭环?
可按团队流程设置提前 30 天、14 天、7 天等提醒节点;这是管理建议,不是 KKCE 的默认配置。实际可选择的提前量和通知渠道,需要在控制台确认。通知应同时对应证书维护人和业务负责人,避免仅发送到无人查看的邮箱。
续期流程建议包括:申请新证书、部署到相应入口、检查代理或服务加载状态、外部复测、更新台账。如果使用 CDN、负载均衡或多个地域,应按部署架构核对各入口,不能只看证书管理后台的申请状态。
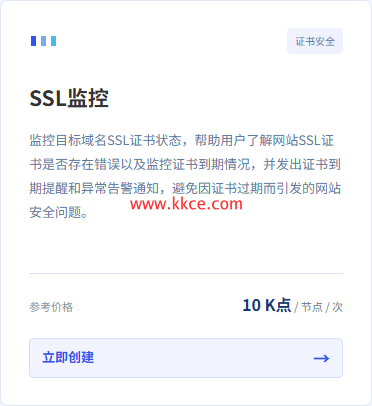 KKCE 自动监控页面的 SSL 产品说明;实际任务需登录后创建(KKCE 官网实拍,2026 年 11 月 6 日)
证书正常,为什么浏览器仍会报错?
可能存在域名不匹配、链不完整、客户端时间异常或信任根差异。同一 IP 上部署多个 HTTPS 站点时,服务器还可能依据 SNI 返回不同证书。应使用真实业务域名检测,避免直接检测 IP 后误判域名站点证书。
如果证书检查没有发现对应问题,而网页仍无法访问,应继续排查网络、端口和 HTTP 响应。证书正常与业务正常属于不同检查层次。
常见问题
开启自动续期后,还需要监控吗?
需要。续期任务可能失败,签发成功后也可能没有部署到实际入口,外部监控可以补充验证。
通配符证书是否覆盖所有域名?
不是。例如 *.example.com 通常覆盖对应层级的子域名,不能据此认定同时覆盖根域名或更深层子域名,应核对证书备用名称和具体规则。
使用 KKCE 检测实际返回的证书,再将到期提醒、部署和复测关联起来,能减少“证书已续期、网站仍报错”的遗漏。
资料核对日期:2026 年 11 月 6 日。相关产品与检测入口:
