JWT 解析成功,只说明令牌中的内容能够被读出,并不能证明签名有效,更不能直接证明用户有访问权限。使用 KKCE JWT 解析工具时,应把查看声明、验证签名与业务授权分成三个步骤,避免看到用户名就把令牌当作可信登录凭据。
本次样本没有真实登录能力
演示令牌的 Header 包含 alg: HS256 与 typ: JWT,Payload 包含 sub、iss、aud、iat 和 exp。签名段由演示文字编码生成,故意不构成可信签名;它未用于任何真实账号。点击“解析”后,KKCE 显示 Header 与 Payload,页面提示解析成功、算法 HS256、含签名。这里的“含签名”只描述存在第三段内容。
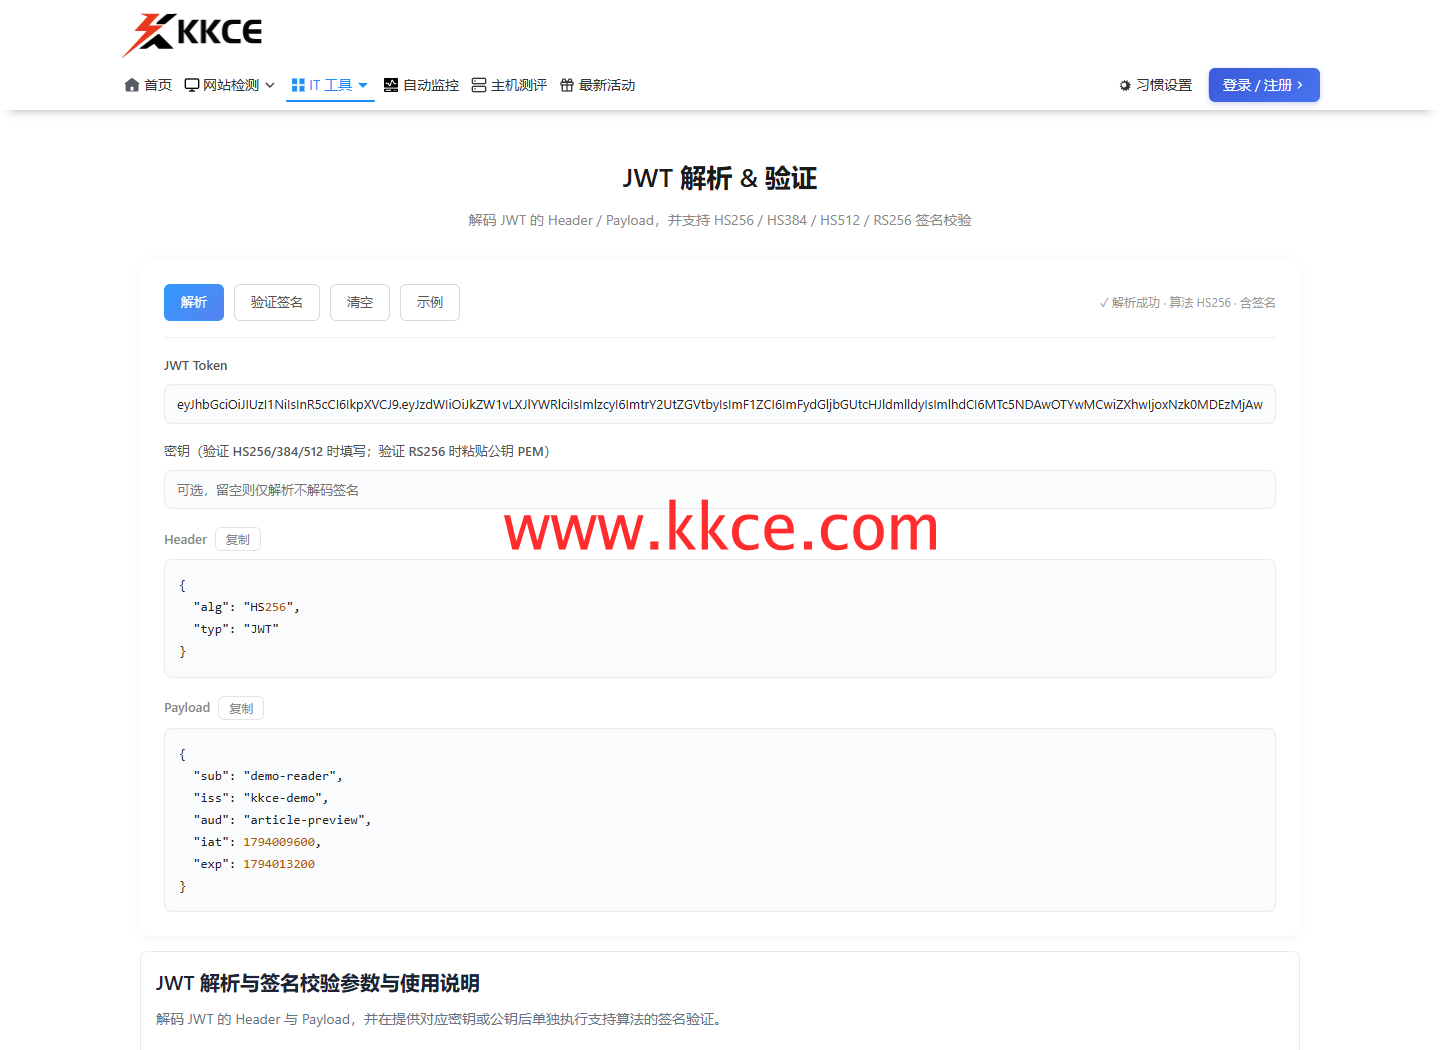 2026 年 11 月 7 日在 KKCE 官网实际操作,画面中的数据仅作方法演示。
这个例子揭示一个常见误区:令牌结构完整,仍然可能被随意修改。攻击者可以把普通用户字段改成管理员字段,再重新编码前两段;如果业务系统只做解码而没有验签,就可能把不可信声明当成事实。
三类结论分别需要什么证据
| 要回答的问题 | 需要完成的检查 | 本次操作情况 |
|---|---|---|
| 里面写了什么 | 解码 Header 与 Payload | 已查看演示声明 |
| 内容是否由可信签发方签署 | 以可信密钥及允许算法校验签名 | 没有进行真实验签 |
| 此刻能否访问某项资源 | 核对期限、签发方、受众和权限 | 未连接业务授权系统 |
alg字段不能自行决定服务端信任策略
Header 的 alg 是令牌提供的信息,服务端应有自己的算法允许范围。共享密钥算法与非对称算法使用的材料不同,不能只按客户端字段随意切换。KKCE 页面支持 HS256、HS384、HS512 与 RS256 的签名校验:前者需要对应共享密钥,RS256 使用公钥 PEM。实际验证还要确认这些材料来自可信渠道。
解析演示无需填写任何生产密钥。需要排查验签失败时,可先使用专门的测试密钥对和脱敏令牌,比较算法、输入内容与公钥格式。私钥不应作为 RS256 校验所需的材料随意传播,共享口令也不应复制到文章或截图里。
exp与iat的单位和作用
本例 exp 为1794013200,iat 为1794009600,两者相差3600秒。iat 表示签发时间,exp 描述过期边界;二者不等于已经由工具完成有效期判断。排查“刚登录就失效”时,要核对系统时钟、秒与毫秒单位以及服务端对允许时钟偏差的设置。
iss 用于核对签发者,aud 用于确认令牌面向哪个应用。即便签名相同,一个为其他系统签发的令牌也不应自然取得当前应用权限。资源角色与操作范围还需要业务层校验;管理员权限不能靠解码出来的一个字符串自行成立。
JWT内容能被读出来,是不是已经泄密?
常见签名型 JWT 的载荷本来就不是加密内容,因此不要在其中放置不应向持有者公开的机密。签名的目标是让篡改可被发现,不是隐藏声明。
签名正确,用户仍然被拒绝时查什么?
检查是否过期、是否尚未生效、受众是否匹配以及账号和会话是否已被撤销,再看资源所需权限。不要为了排查而跳过这些授权条件。
KKCE 提供了观察令牌结构的清晰入口。把每一层结果的意义写清楚,才能让“解析成功”成为排查线索,而不是错误的放行理由。
资料核对日期:2026 年 11 月 7 日。资料来源与工具入口: