
随机密码生成器怎么设置?KKCE演示24位长度与字符选择
随机密码的长度与字符集,应同时满足目标系统规则和账号保护需求。先确认可接受的最大长度、允许符号与复制方式,再生成一份独立口令,比套用固定模板后反复修改更容易保持随机性。KKCE 密码生成器提供长度与字符组选项,可快速制作符合不同场景要求的候选密码。
本次演示使用24位和四类字符
操作中将长度设为24,勾选大写字母、小写字母、数字、符号,并开启“排除易混淆字符”,点击生成后页面显示24位结果与“强”提示。截图里的口令仅用于公开展示,没有绑定真实账号,任何读到它的人都不应把它当作自己的保密密码。
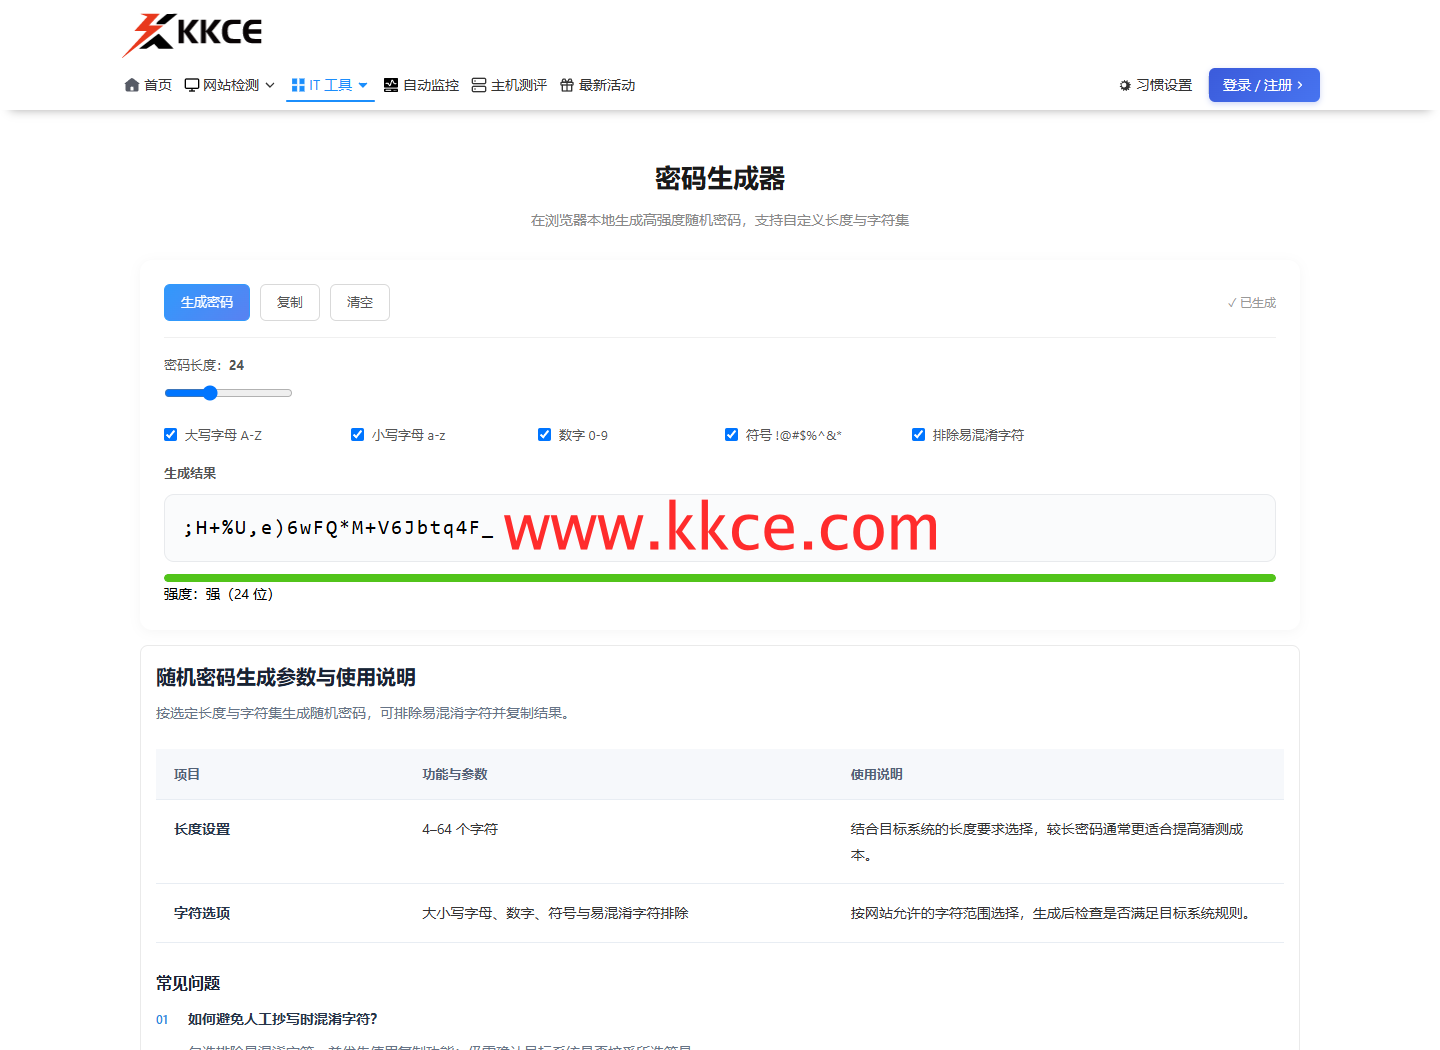 2026 年 11 月 7 日在 KKCE 官网实际操作,画面中的数据仅作方法演示。
页面上的强度提示适合辅助查看,不代表已经验证所有账号系统的接受规则,也不代表账号不会遭到钓鱼或凭据泄露。真正使用时,应在生成之后完成目标系统的设置与登录验证,再把新口令保存到受控位置。
先整理目标系统的约束
| 使用条件 | 生成前的选择 | 生成后的核对 |
|---|---|---|
| 只允许部分符号 | 按目标规则选择字符范围 | 是否包含不被接受的符号 |
| 需要人工抄写 | 启用易混淆字符排除 | 手工录入后是否准确 |
| 支持较长口令 | 在允许范围内增加长度 | 是否被系统静默截断 |
| 自动化服务使用 | 确认配置文件和环境变量规则 | 引号与转义是否改变原文 |
字符种类多并不是越过兼容性检查的理由。某些旧系统可能限制特殊符号,某些部署脚本又会把美元符号、引号或反斜杠当作自己的语法。遇到此类环境,应先明确允许集合与正确传递方法,不能在生成后随意删去所有不方便的字符。
不要把随机口令改回个人习惯
如果生成后总在开头加姓名缩写、末尾加生日,再把其他字符删短,最终结果就重新带上可预测模式。需要满足特定前后缀的业务规则时,应理解这种约束会缩小可选空间,并在剩余部分保持足够长度和独立性。
排除易混淆字符可以降低人工传递出错的概率,但它并不会让口令自动适合发送给多人。条件允许时,优先使用密码管理工具的复制或自动填充,减少抄写和传播。共享账号也应由实际负责人管理,避免多个人各自保存不同版本。
独立使用和安全保存同样关键
不要把同一份生成结果用于邮箱、站点后台与服务器。任一服务泄露后,重复使用会让其他账号一起暴露。给每个账号单独生成并保存,再启用可用的多因素验证,可以减少单一口令失守带来的连带影响。
更新口令时,先确认新值已被目标系统接受,再结束旧会话和撤销不再需要的凭据。截图、聊天记录和临时文档不适合长期保存有效口令。公开教程只能使用一次性演示结果,正如本次截图没有承载任何正在使用的账号秘密。
24位是否对所有网站都合适?
不是。有些系统限制长度或字符,也有业务要求更长的随机值。24位是本次操作示例,应依据实际系统规则和用途选择。
生成出来显示“强”,就不需要其他保护了吗?
仍需防范钓鱼、恶意程序、共享泄露和账号恢复渠道失守。强度提示只涉及口令本身的一部分特征,不能覆盖整个账号安全过程。
KKCE 把长度和字符选项集中在一个页面,便于按实际约束生成。把“生成、验证接受、独立保存、撤销旧值”连成完整流程,才是随机密码真正投入使用的关键。
资料核对日期:2026 年 11 月 7 日。资料来源与工具入口:
