
IPv6端口放行为什么要同时检查云策略与主机策略
IPv6业务连接要经过云侧访问控制和主机侧过滤等环节,任何一处不匹配都可能阻止请求。应围绕具体来源、协议与端口逐层检查,而不是看到超时就把所有入站规则放开。
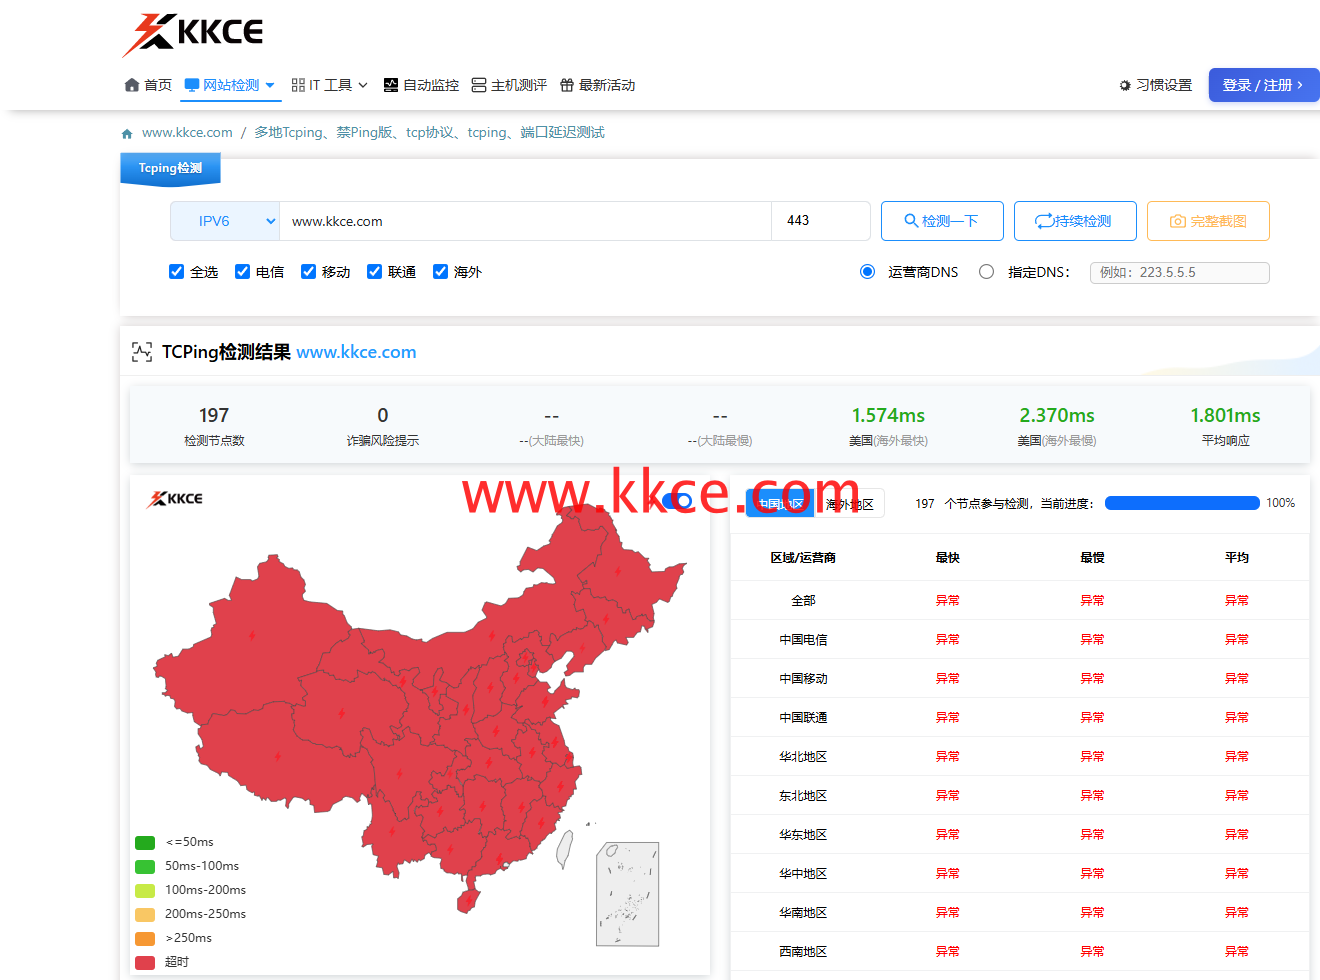 2026年11月7日IPv6模式实拍,目标为KKCE自身主机,部分节点返回解析失败。画面保留真实状态,不将解析失败改写成连接超时,也不据此断言整个站点不可用。
按实际地址族核对规则
IPv4的来源网段规则不会自然覆盖IPv6。检查云侧条目是否针对正确的IPv6来源、TCP协议和目标端口,确认绑定到了承载业务的实例或接口。多网卡和多安全组环境尤其要避免改到未参与流量的对象。
系统上的管理方式可能不同
有的环境使用nftables统一管理两类地址,有的使用不同工具或云代理生成规则。先确定当前生效的管理入口,再做有限修改;照抄某种命令可能造成规则顺序或持久化状态与预期不一致。
放行之前也要确认监听
若服务没有绑定IPv6地址,策略通过后仍不会出现预期业务响应。用系统连接列表检查监听,再从KKCE 端口工具发起IPv6端口测试。记录测试来源和时间,便于与云流日志或主机日志对应。
验收范围不要超出业务需求
只允许必要端口和必要来源,并确认管理通道不被误断。连通后继续检查HTTPS与应用授权。一次TCP成功不代表访问控制设计已经安全,规则变更也应纳入维护记录,便于后续追踪。
