
DNS污染与DNS劫持怎样区分?先描述异常行为,再追查实施位置
DNS污染与DNS劫持在日常讨论中常被混用,但不同文档的定义范围可能不同。前者常指查询过程受到伪造或错误答复干扰,后者也可涵盖解析配置被控制等情形。排障时与其争论词语,不如先记录答案怎样偏离预期、在哪些条件下出现。
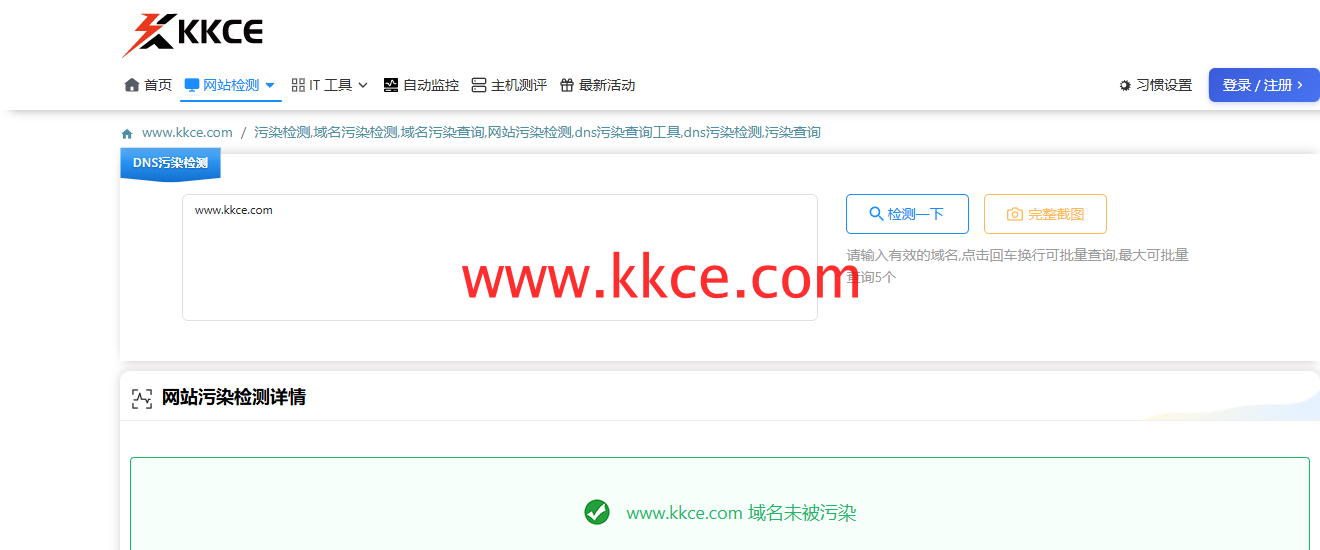 官网检测实拍:2026年11月7日以KKCE自身域名展示污染查询功能。结论受当次覆盖和条件限制,不代表所有网络长期状态,也不能单凭此图确定具体干扰位置。
错误可能从发布端就存在
域名账户被盗、区域记录被修改或委派指向陌生服务器,都可能让权威本身发布不期望的内容。此时只更换本地递归服务未必有效,需要先保护账户并恢复正确配置。不要把所有错误都归给传输链路。
客户端和递归环境也要检查
系统解析设置、路由设备和递归缓存可能改变最终答案。比较同一名称在不同受控环境中的答复,同时核对权威基准,有助于缩小范围。但某处返回正确值不能独自证明其他环节未受影响。
外部检测提供异常分布线索
KKCE 污染检测可补充观察,不应仅凭检测标签确定攻击者或具体设备。保留返回值、查询类型和发生时间,再与配置记录对照。对CDN正常调度产生的地址变化,先核实规则再谈异常。
按已确认位置安排修复
配置被改就处理账户与发布,递归异常就联系相关服务,终端设置异常则修复对应设备。结论里写清已观察行为与仍待调查部分。KKCE有助于形成证据链,但技术归因应与证据强度相称。
