
服务器端口开得越多越方便吗?用业务依赖清单决定开放范围
服务器开放端口的目标是让必要服务被需要的来源访问,而不是追求数量。多开一个入口不直接增加性能,却可能增加维护和暴露范围。先建立服务依赖清单,再配置来源与访问方式,比临时放开所有端口更容易排障。
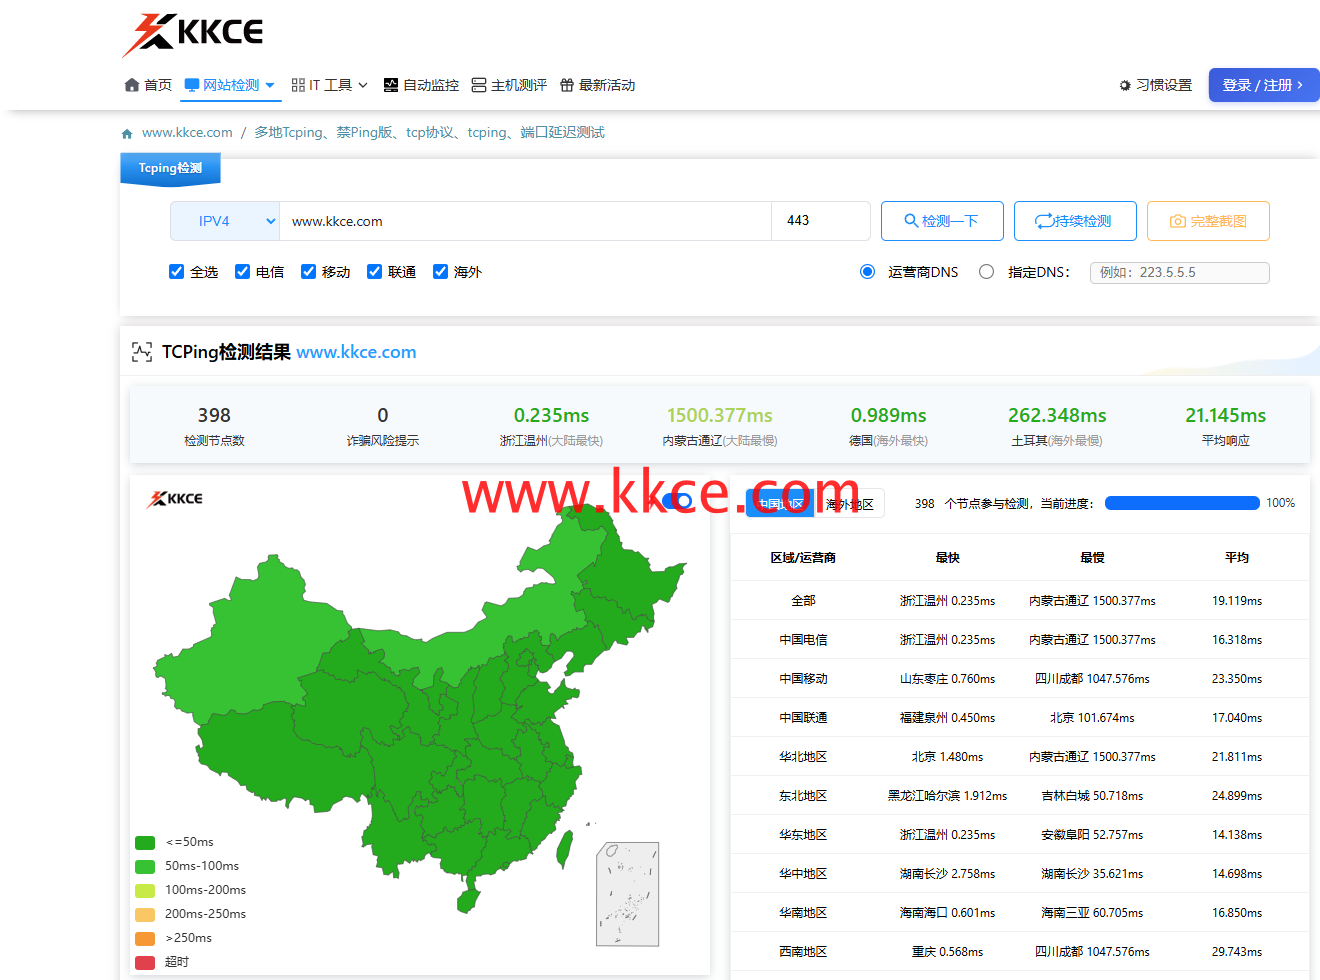 TCP连接检查实拍:2026年11月7日对KKCE自身主机的443端口提交查询。此图用于说明工具输出,不证明本文讨论的候选原因已经成立,也不代表应用全部健康。
从业务需要反推入口
列出公开网页、管理维护、数据库和内部通信分别由谁访问。面向公众的业务与仅供运维的服务不应默认采用相同来源规则。不能因为开发环境连接方便,就把同样配置直接复制到生产。
每个规则都要有负责人
记录服务用途、监听进程、协议、端口以及到期复核时间。无人能解释的旧规则应先调查使用情况,再通过可回退的变更收敛。删除前也要确认依赖,避免把安全整理变成业务中断。
开放以后验证实际边界
在授权范围内使用KKCE 端口工具观察预期公网入口是否能建立连接;内部或白名单服务不应为了让公共检测成功而放开所有来源。公开节点失败可能符合设计,需要与预期策略一起解读。
连接可达之外还需应用保护
端口通过只说明一层连接条件,服务身份验证、补丁和权限管理仍不可省略。KKCE可帮助核对连通性变化,但不能把可连接作为安全验收结论。将规则与业务清单持续对应,才能控制长期维护成本。
