
SSL检测通过,浏览器仍显示不安全:从页面、入口与客户端分别查
SSL检测通过而浏览器仍提示不安全,可能是检查对象、客户端信任或页面资源条件不同。先保存浏览器的具体错误,而不是笼统认为证书工具失效。证书有效、连接加密与整个页面没有安全问题,是需要分别核对的事项。
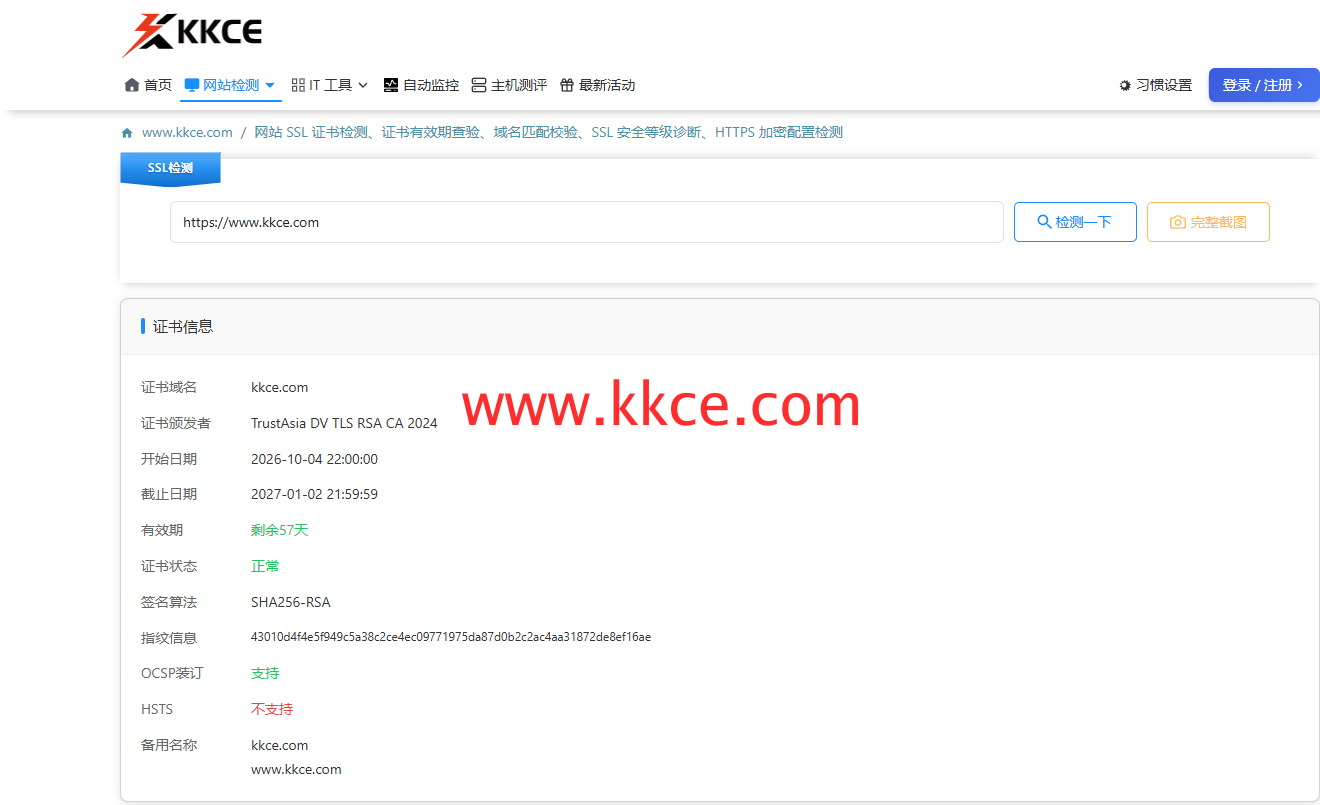 2026年11月7日SSL查询实拍,检查对象为KKCE自身公开入口。证书日期及状态仅反映当次返回;此图不是全站安全认证,后续部署变化需重新核查。
先确认访问的确是同一入口
跳转后的主机名、非默认端口和不同地址族都可能带来另一张证书。检测主站而浏览器访问旧子域时,结果并不矛盾。核对地址栏最终目标与实际返回信息,避免在错误服务器上重装证书。
客户端信任条件可能有差别
系统时间、信任库、代理与企业安全软件都会影响校验。若仅个别设备报错,保留错误码并比较受控环境。不要直接要求用户关闭证书验证来掩盖问题,这会失去必要保护。
证书之外还要检查页面
页面可能加载不安全资源,或出现其他浏览器安全提示。通过KKCE 证书工具核对证书后,再用浏览器详情与开发工具检查具体资源。证书信息正常不代表脚本、下载和全部内容已经经过安全审查。
修复后沿原环境复验
对照原错误逐项确认:入口匹配、信任正常、资源请求符合预期。KKCE适合作为外部证书观察,真实浏览器则补充客户端与页面条件。两种证据结合,才能解释为什么一次通过没有覆盖原来的警告。
