
SSL检测报错从哪里查起:名称、日期、链路和协议逐项核对
SSL检测异常需要按具体错误拆解。名称不匹配、时间无效、证书链缺失与协议协商失败,处置方法并不相同。先保存原始错误和实际入口,再检查对应配置,比反复重新申请证书或关闭验证更有效。
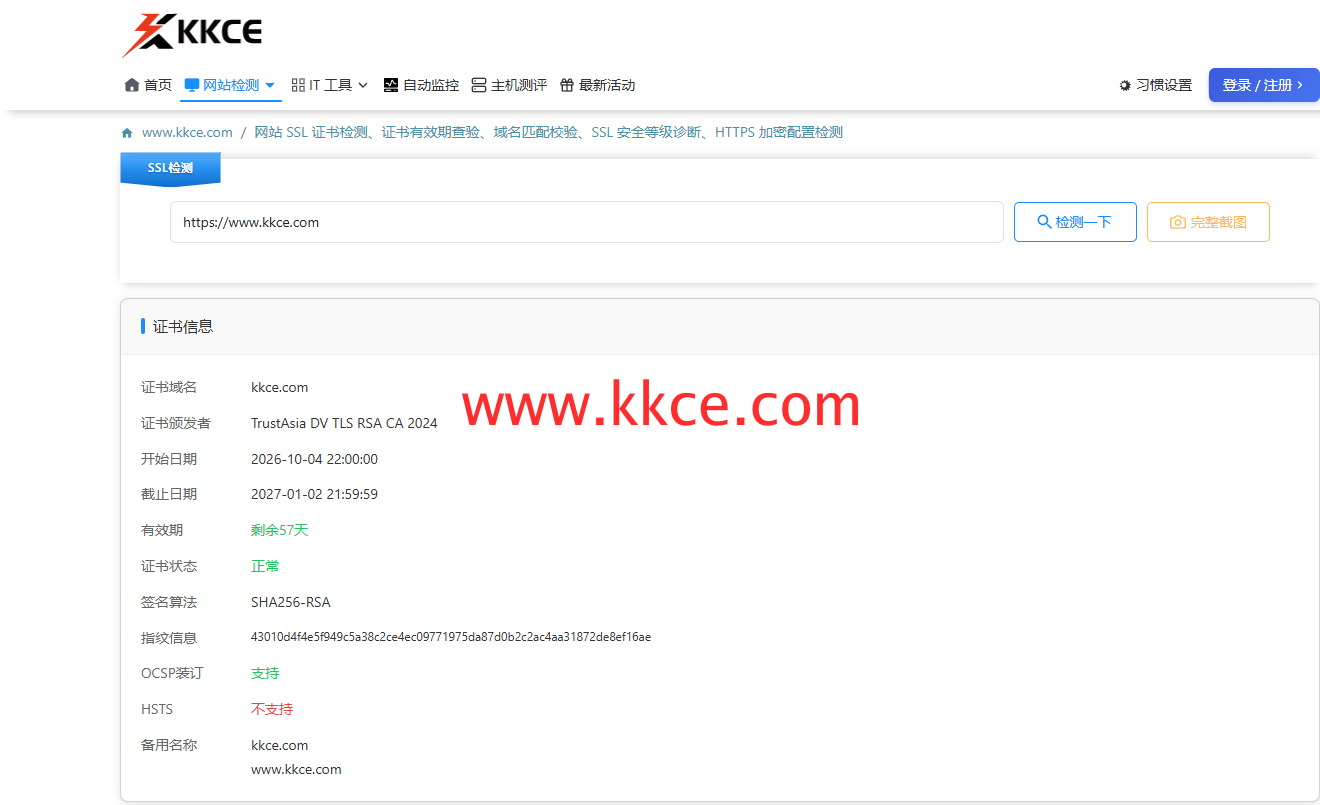 2026年11月7日SSL查询实拍,检查对象为KKCE自身公开入口。证书日期及状态仅反映当次返回;此图不是全站安全认证,后续部署变化需重新核查。
主机名错误先检查访问对象
核对浏览器最终目标与证书SAN,确认代理或虚拟主机返回了正确证书。直接用IP访问与使用域名可能触发不同匹配条件,不能把两种输入混着比较。错误服务器返回的证书应从入口配置修正。
时间与链路分别核验
检查有效期、客户端时钟以及中间证书是否完整。证书文件存在不说明链配置已正确发布,过期与尚未生效也需要区分。不要通过让用户忽略警告来完成验收。
握手阶段还涉及协议兼容
若无法取得证书,先确认服务在对应端口提供TLS,并核查协商设置与访问策略。用KKCE 证书工具保留外部观察,再对照服务器日志。连接拒绝与证书校验失败并不是同一种故障。
修复后验证所有受影响入口
不同边缘节点、地址族与非默认端口可能仍有旧配置。按原错误条件复测,确认实际对外返回已改变。KKCE可帮助快速检查,最终结论应明确覆盖范围,不能用一个通过样本代表全部客户端。
