
TCPing 443通过但HTTPS报错,接下来应检查哪些环节
443端口可以建连,只说明连接层的一项条件通过,HTTPS还需要完成TLS交互、身份校验和应用响应。出现错误时应读取具体提示,确认失败在握手、证书还是HTTP阶段。反复测试同一个TCP入口,通常无法解释更上层的问题。
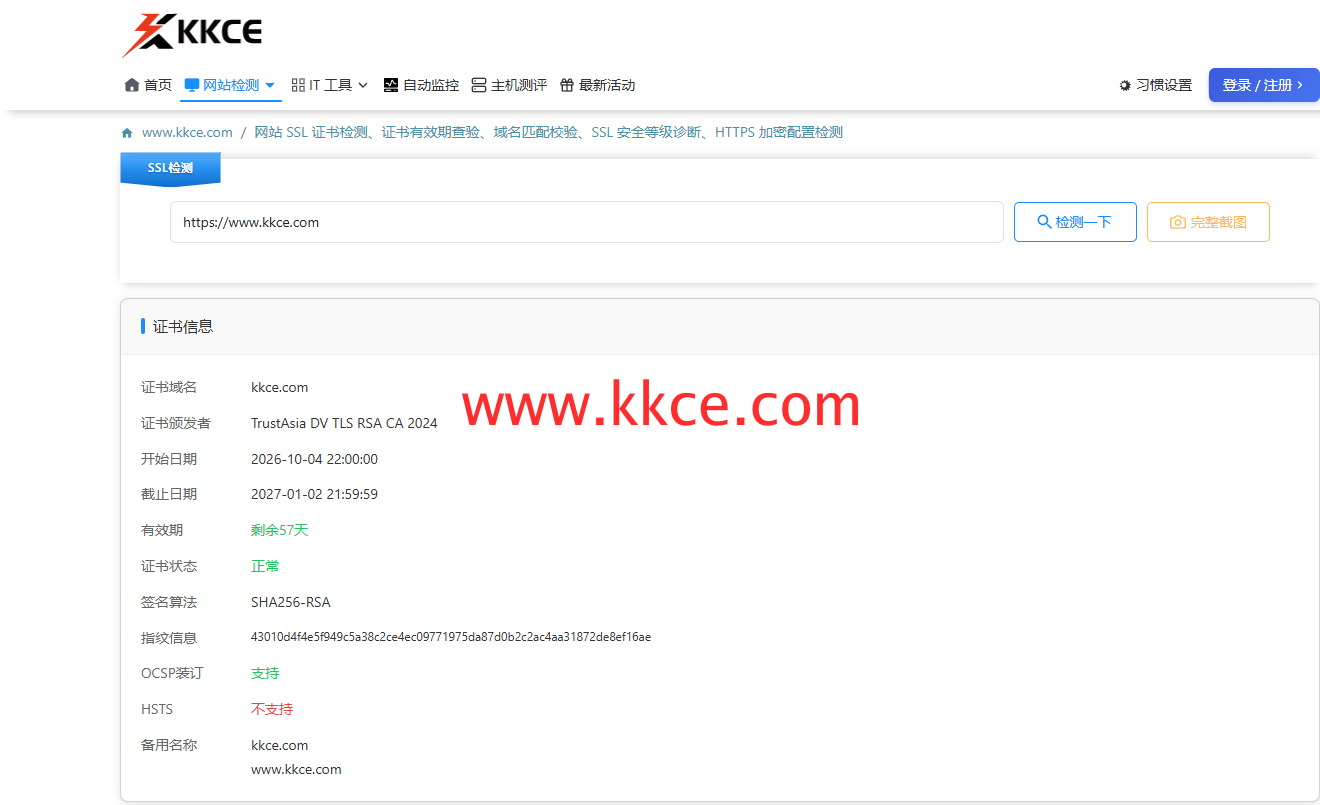 2026年11月7日SSL查询实拍,检查对象为KKCE自身公开入口。证书日期及状态仅反映当次返回;此图不是全站安全认证,后续部署变化需重新核查。
先确认端口承载正确协议
代理转发错误或服务配置不当时,443也可能没有提供预期TLS。查看服务端配置与日志,确认连接落到正确入口。不能因端口号码符合惯例,就跳过协议确认。
拿到证书后核对身份与信任
检查主机匹配、时间和证书链,注意实际访问的域名与检测对象是否相同。多入口部署可能只有部分节点配置错误。通过KKCE 证书工具收集公开证书信息,再与原客户端错误对应。
握手通过以后才看HTTP问题
403、502、重定向循环和错误正文可能发生在加密已经建立之后。此时重点转向代理、访问策略与应用日志,而不是重新申请一张证书。各层成功都应保留明确范围。
按原用户任务完成复验
先确认HTTPS能建立,再验证页面和必要交互。KKCE的TCP、SSL与HTTP工具可按失败阶段衔接,避免一个“端口通”标签覆盖全部过程。修复报告写出真正改变了什么,以及哪些条件已经重新验证。
