HMAC接口签名为何验不过?KKCE演示先核对签名原文
HMAC接口验签失败时,应先比较双方送入计算的原始字节,再检查密钥、算法和结果编码。参数看起来相同,不代表拼接后的消息完全一致。对接回调或开放接口时,准备一组可公开的固定样例,通常比反复更换密钥更容易定位差异。
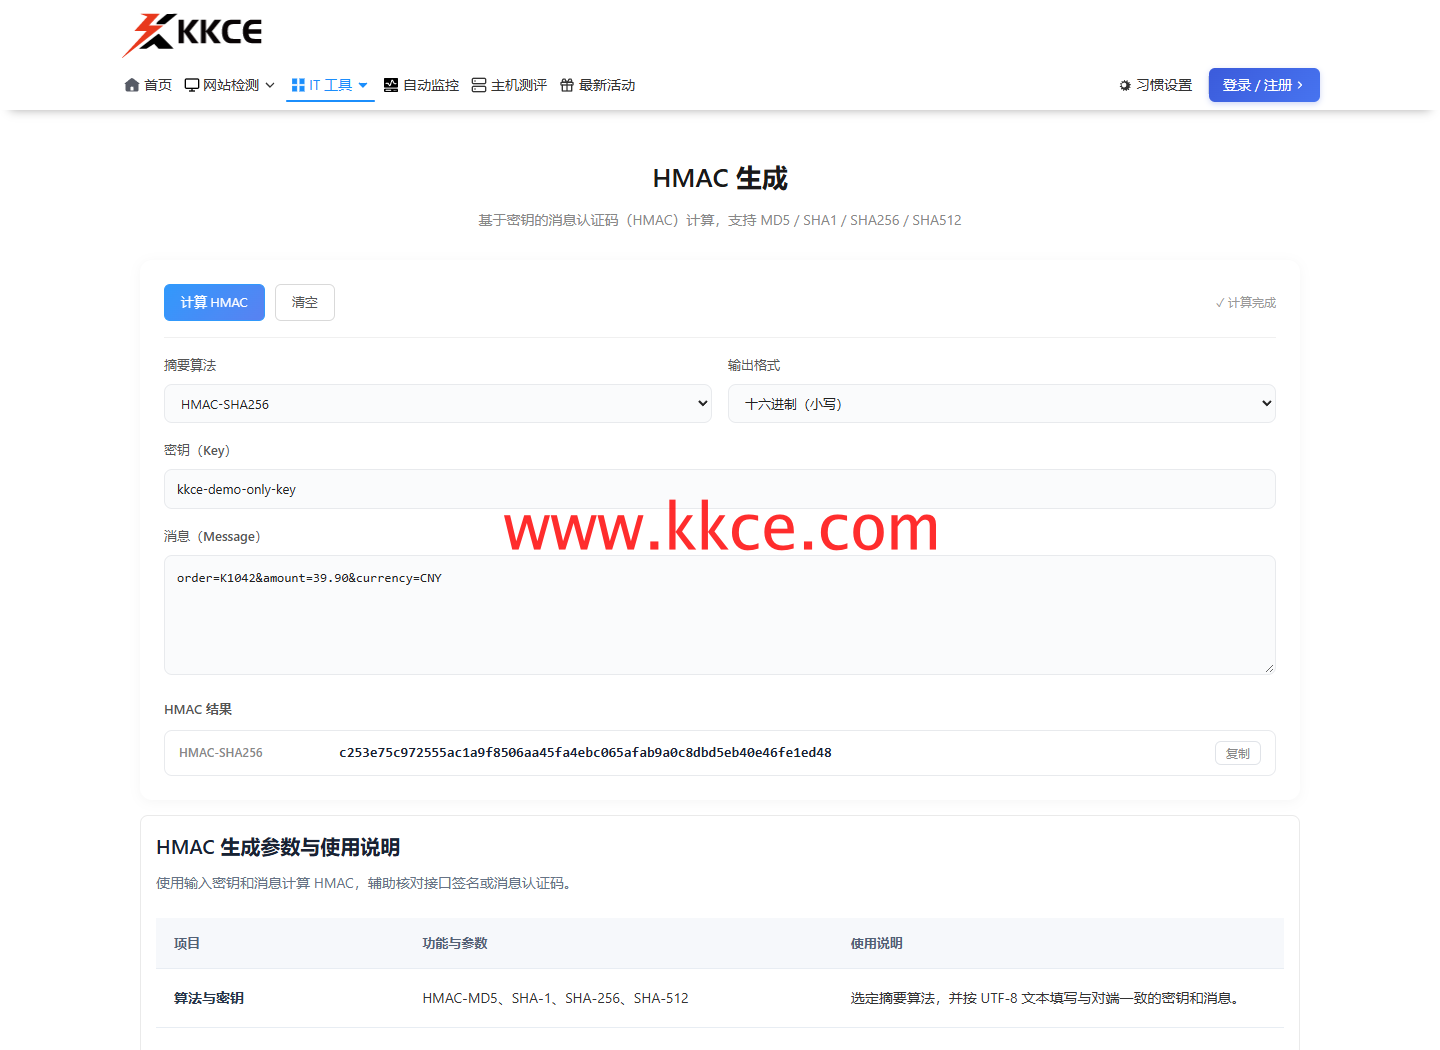 2026年11月7日,www.kkce.com 官网实拍。使用人工构造的订单文本与非生产密钥,展示HMAC计算;不是实际支付回调或生产凭据。
先把签名约定写成确定步骤
确认字段顺序、空值是否保留、金额如何表示,以及签名发生在URL编码之前还是之后。39.90与39.9在业务上可能等值,作为文本却不同。JSON属性重排、行尾符或额外空格也可能改变输入,不能擅自“美化”后参与计算。
在KKCE生成双方共用的样本
打开KKCE消息认证码工具,选择SHA256对应选项和小写十六进制输出。此次实操使用公开演示密钥,消息由订单号、金额和币种组成,官网已返回计算结果。联调时将这一组约定数据交给两端分别复算,不向公开页面提交生产密钥。
再辨认结果是字节还是显示字符串
同一认证码可以用十六进制或Base64表达,字符串当然不同。还要区分“直接编码摘要字节”和“编码十六进制文本”,这两种操作不会得到相同结果。日志里明确输出方式,可避免把展示差异误认作算法故障。
签名通过之后仍有协议工作
HMAC不负责隐藏正文,抗重放还需时间约束、随机值或去重机制配合。服务端比较应采用适合认证码的安全实现。KKCE适合构建和核对演示向量,正式验收还要覆盖错误签名、过期请求及重复回调。