AES密钥明明长度相同却报错?KKCE实拍按UTF-8字节核对
AES输入提示密钥长度不正确时,应确认工具期望的是文本、十六进制还是原始字节,再按相应编码计算长度。字符个数相同未必对应相同字节数。跨语言联调还要同时核对模式、填充、IV与密文编码,不能只比较可见字符。
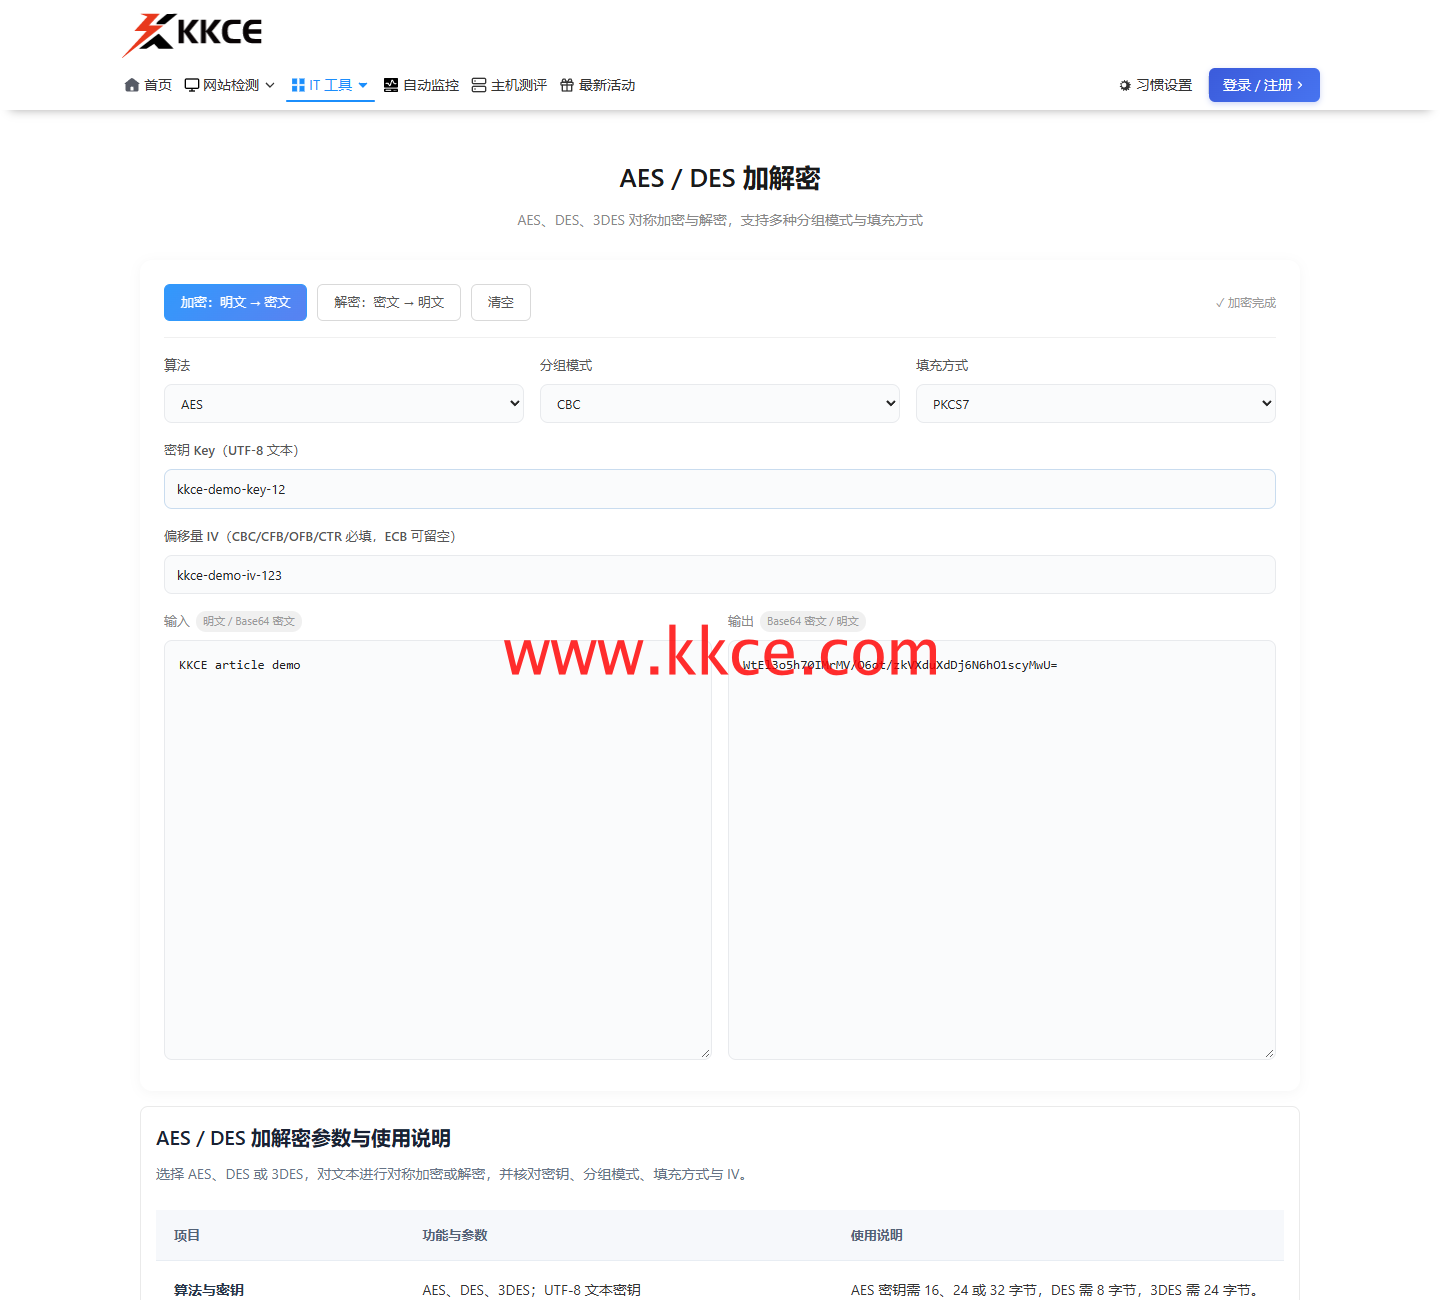 2026年11月7日,www.kkce.com 官网实拍。仅使用公开教学密钥与固定演示IV,实际生成并还原样例文本;图片参数不可直接复制作为生产加密配置。
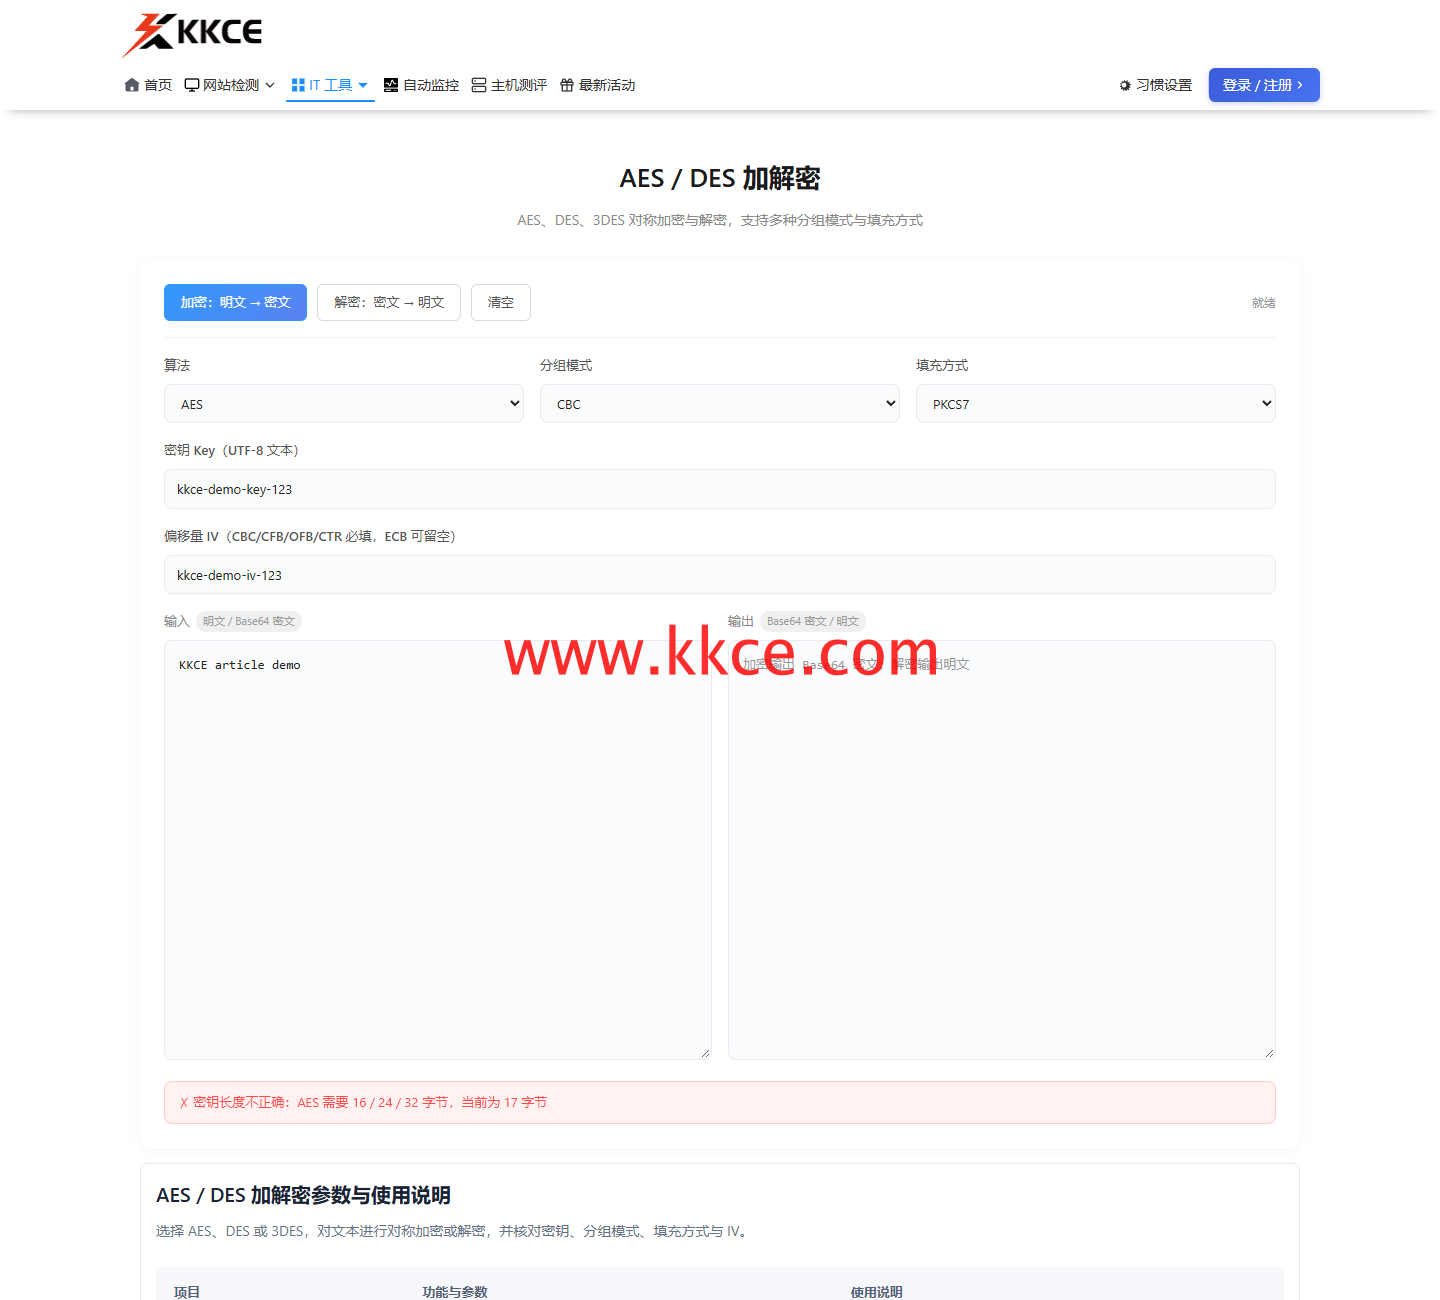 同次演示中的输入校验:17字节样例未通过,随后更正长度再计算;这是人工教学操作,并非生产系统故障。
先看界面说明的输入语义
KKCE该页按UTF-8文本接收密钥,AES要求16、24或32字节。十六进制看起来有32个字符,如果原样填进文本框,会成为另一组文本字节,不会自动按你的意图解码。中文也通常占多个字节,不能只数输入框里有多少字。
实际操作保留错误与修正过程
本次在KKCE对称密码演示页先输入17字节的人工密钥,页面明确报错;改成16字节样例后,用CBC与对应填充生成密文,并用相同演示参数还原原句。两张图分别展示校验失败和计算输出,不省略前置条件。
同样长度不代表同样内容
前后空格、换行和编码处理都可能改变密钥字节。IV也必须遵循所用模式的约定;联调样例可以固定以便复算,生产CBC加密则应采用安全生成、不可预测的IV,不能照抄截图中的教学值。
能解密不等于完成安全设计
这里演示的是格式和参数一致性,传统CBC流程还需合适认证机制,避免把可解密当成防篡改证明。新系统按安全需求选择经过评估的方案。KKCE适合核对非敏感样例,真实业务的密钥管理和协议验收应在受控环境完成。