HTTP/3为何要检查UDP443?
HTTP/3基于QUIC,而QUIC通常承载于UDP。即使TCP443已经开放,也不能据此判断UDP443同样可达。启用HTTP/3时,要把协议监听、网络放行与客户端能力放到同一份部署清单中,明确两种传输入口的差别。
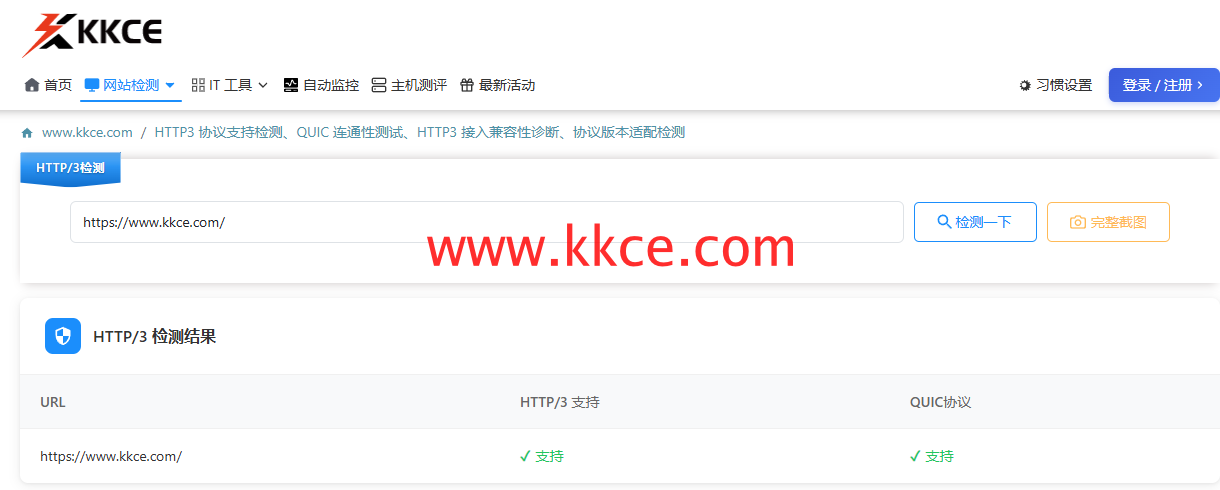 2026年11月7日,www.kkce.com 实拍。官网本次返回HTTP/3与QUIC均支持;这是能力检测页面,不是所有用户UDP路径的覆盖证明。
官网支持结果只是观察起点
本次打开快快测协议支持查询测试官网HTTPS入口,页面两项协议能力均返回支持。截图只呈现该次能力检测,并没有展示所有区域的UDP路径,也未抓取用户出口的数据报;不能据此声称任意防火墙后都能使用QUIC。
相同数字不代表相同放行项
安全组中的TCP与UDP是不同匹配条件。负载均衡若仅转发TCP,源站已经启动QUIC也可能无法被外部使用。核对时应沿公网入口、边缘转发到实际监听逐层确认,保留协议字段,避免交付记录里只剩一个含义不明的443。
中间网络与设备能力会参与
部分出口限制UDP,设备也可能对长连接维护不同的状态期限。数据包大小、路径变化及返回报文处理都值得观察。遇到连接失败,先用受控客户端收集协议日志,区分未发现服务、传输受阻与应用协商失败,再决定修改哪一层。
变更后重新验证部署范围
将KKCE的支持检查与实际浏览器连接证据一起保存,逐个核对新旧入口。是否优先采用HTTP/3还取决于真实流量表现,不能只看开关。调整规则应遵循业务实际需要,并为无法使用UDP的客户端保留合适的访问方式。
上一篇:
域名转移锁会导致网站离线吗?
下一篇:
OCSP装订支持,就一定安全吗?