JWT换个密钥,为何验签失败?
JWT换一个密钥后验签失败,通常说明所用密钥不能验证该签名,不等于载荷无法解码。排查测试环境与正式环境的配置差异时,应核对算法、密钥版本和选取流程;不能因为页面读出了声明,就忽略签名校验的失败。
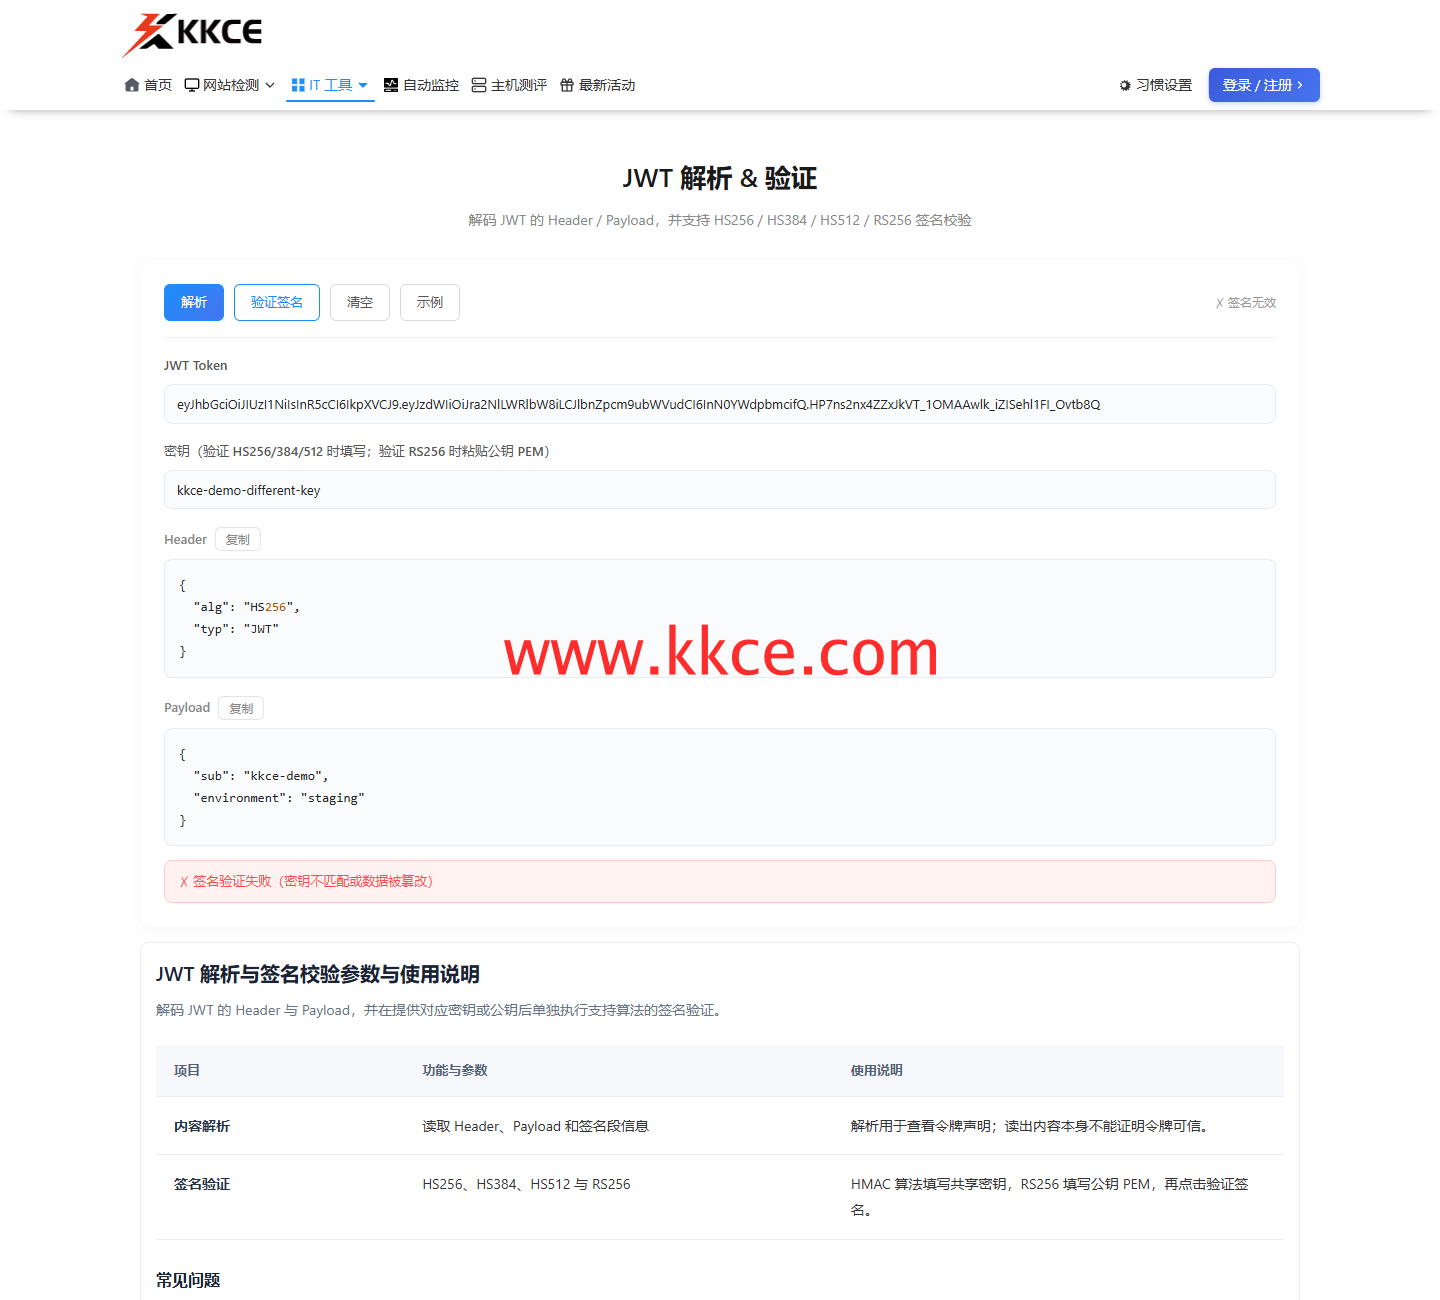 2026年11月7日,www.kkce.com 实拍。自建令牌与公开教学密钥;错误密钥显示失败,后续同一令牌使用正确教学密钥验证通过。
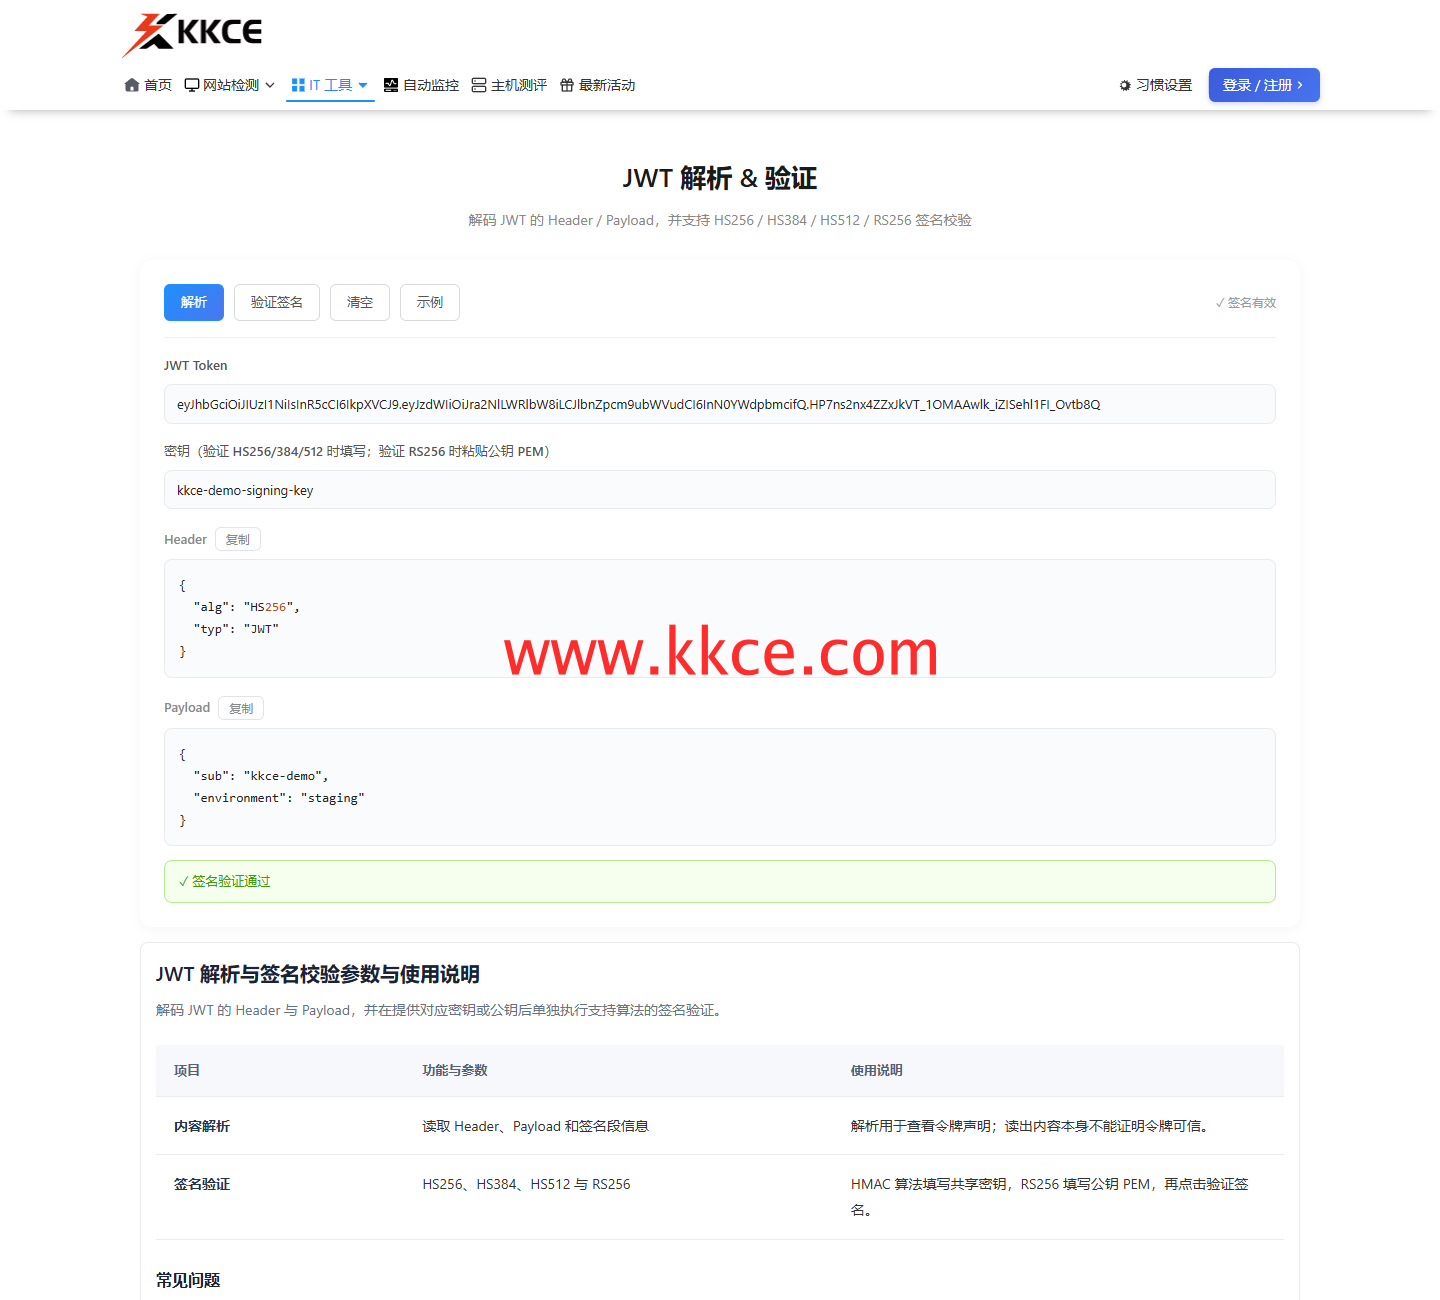 对照操作:仅更换验证密钥,令牌保持相同;演示密钥均已公开,不用于业务。
同一教学令牌做两次对照
本次自行生成HS256演示令牌,载荷只含虚构主体与环境标签。在KKCE JWT解析验证先填不同的公开教学密钥,页面显示签名无效;换回生成时所用的教学密钥后,同一令牌通过验签。两张图用于解释参数关系,不涉及真实登录凭据。
环境标签不是选择密钥的凭据
载荷里的staging只是演示数据,尚未验证的字段不能自行取得信任。实际服务应从受控配置选择允许的算法和可信材料,而不是任意服从令牌提供的指令。HMAC双方持有共享秘密,因此不能把教学密钥的公开做法搬到生产业务。
轮换时先核对版本与分发
相同密钥名称可能在不同环境绑定了不同内容。检查发布版本、配置刷新时刻、编码和首尾换行,并在安全渠道中确认材料一致。日志记录版本标识即可,不应打印真实密钥。不要通过不断尝试未授权材料来绕过正常管理流程。
成功对照只解决一个判断
快快测可帮助观察签名参数是否匹配,授权服务仍需按自身规则处理有效期、签发来源及权限。此处的令牌没有设计成完整认证样本,验签通过也不能被写成允许访问任何业务。查清配置原因后,应在对应环境重新完成端到端验证。
上一篇:
AES明文相同,密文为何不同?
下一篇:
XML空节点转JSON会变成什么?