
没有HSTS,HTTPS就失效吗?
没有检测到HSTS,并不等于HTTPS加密失效。TLS承担加密传输与身份校验,HSTS则让支持它的浏览器在相应策略生效时优先使用安全连接。二者解决的问题不同:分析结果时应分开看证书、协议协商和浏览器策略,避免将一个策略项的缺失写成整站证书故障。
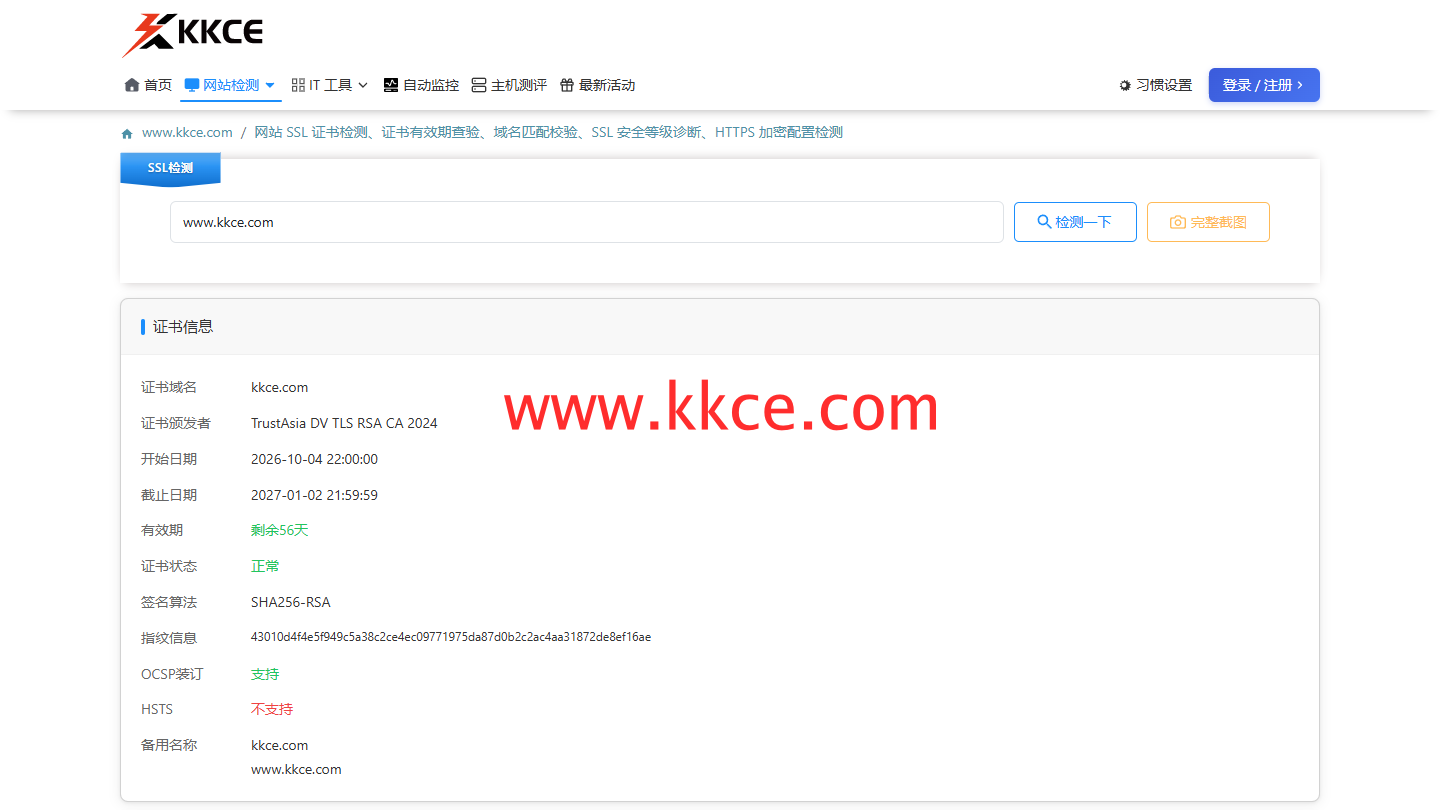 2026年11月7日,www.kkce.com 实操截图。本次结果同时显示证书正常与HSTS不支持,二者不应混为一项。
把证书状态和策略项分别阅读
通过KKCE SSL证书检测查询官网,页面显示证书正常、剩余56天,并列出HSTS不支持、OCSP支持。正文配图保留这些实际字段。这是本次探测视角下的观察,不能由其中一项覆盖其他检测项,也不意味着所有客户端持有相同策略。
浏览器策略依赖收到与保存的状态
浏览器在安全连接中取得有效策略后,才会按相关规则保存和使用;是否处于有效期、是否涉及子域、是否存在预加载信息,也会影响行为。单次响应未见策略,无法清除或证明每位用户已经保存的状态,首次访问与后续访问可能不同。
启用之前先核对覆盖范围
若准备上线,应确认需要覆盖的主机确实能稳定提供HTTPS,谨慎安排有效时长和子域范围。贸然扩展到尚未完成安全访问的子域,可能使用户访问失败。预加载还涉及额外要求和更新周期,不宜仅为检测页面显示支持就直接启用。
验收需要真实浏览器补充
分别检查响应策略和浏览器实际升级访问的行为,并写明是否使用全新环境。快快测可以快速梳理证书与相关能力,策略部署仍要结合业务域名清单完成。结论应明确是哪一项需要改进,而不是笼统宣布加密不可用。
上一篇:
支持HTTP/3,接口要重写吗?
下一篇:
TCPing成功,长连接就稳吗?
