
HMAC密钥要先解Base64吗?
HMAC密钥是否需要先做Base64解码,取决于接口约定,不能看见类似编码的文字就自动处理。字面字符与解码后的字节是不同输入,可能得到完全不同的认证结果。联调时应明确密钥的表示方式,再统一消息字节、算法和输出格式,避免双方看着相同却实际算入不同内容。
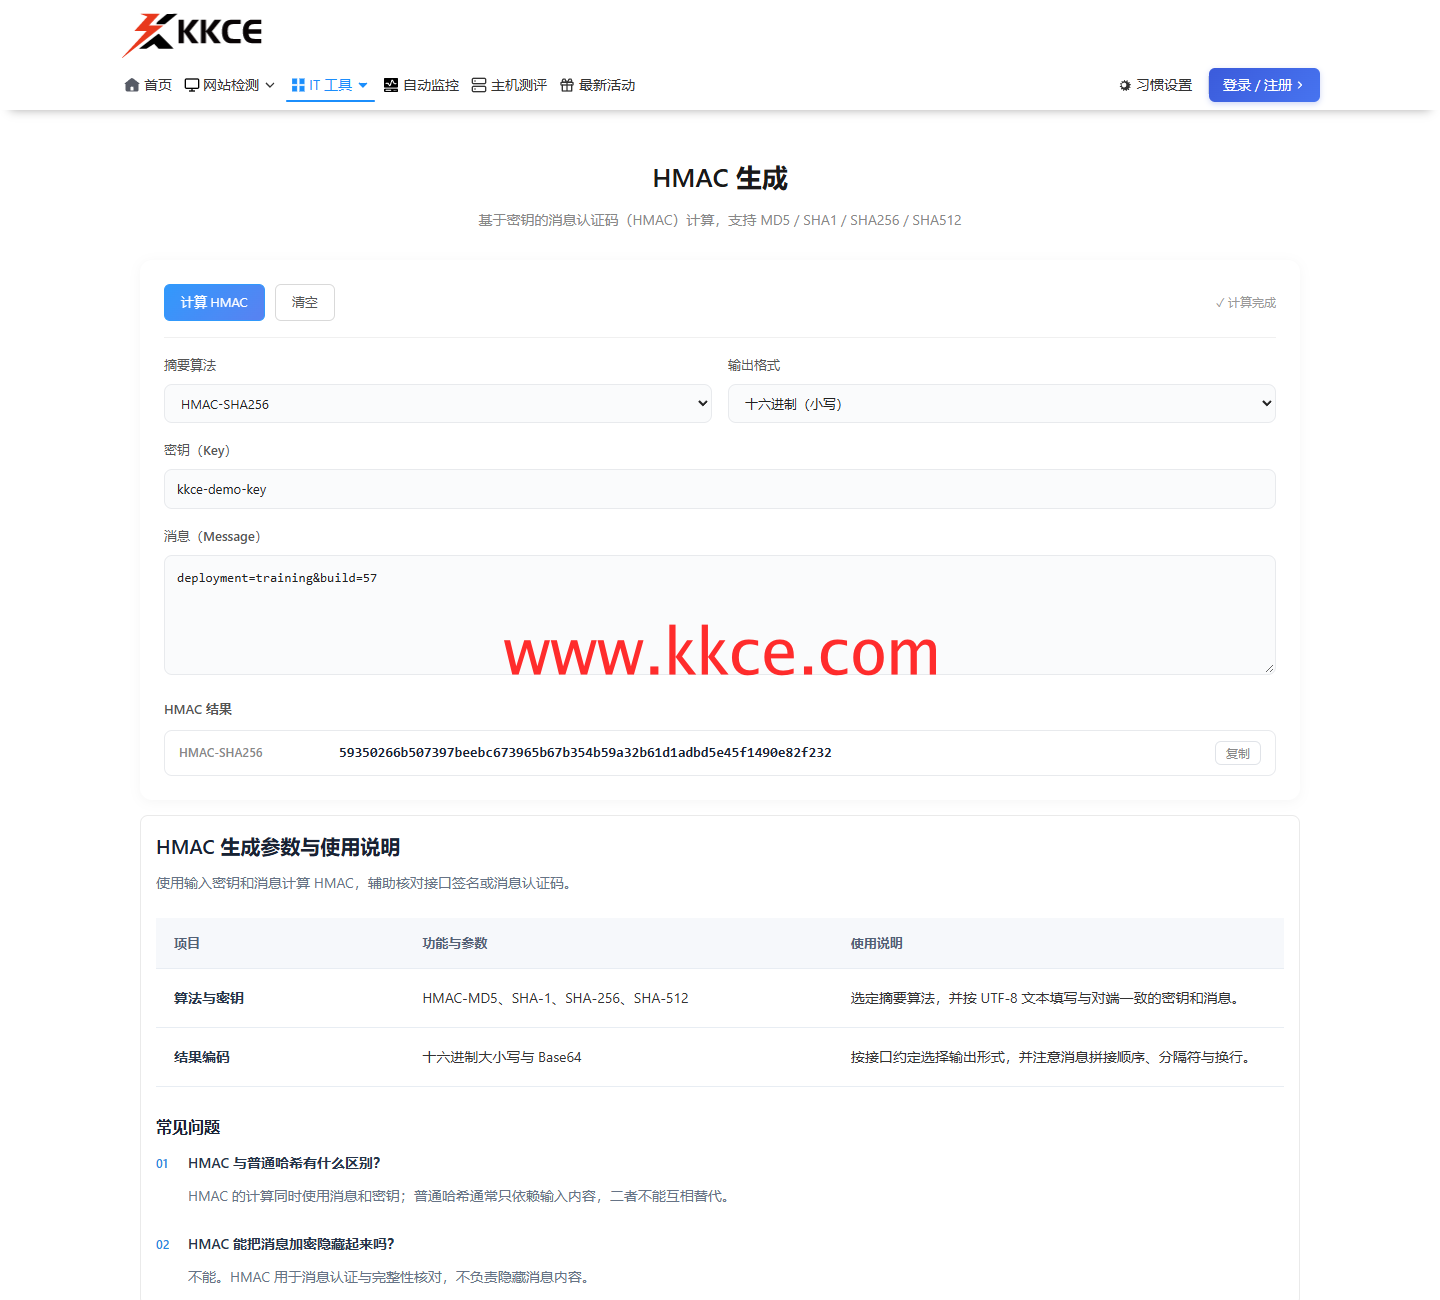 2026年11月7日,www.kkce.com 实操截图。主图使用普通教学文字密钥,下图把其Base64表示直接当作文字密钥。
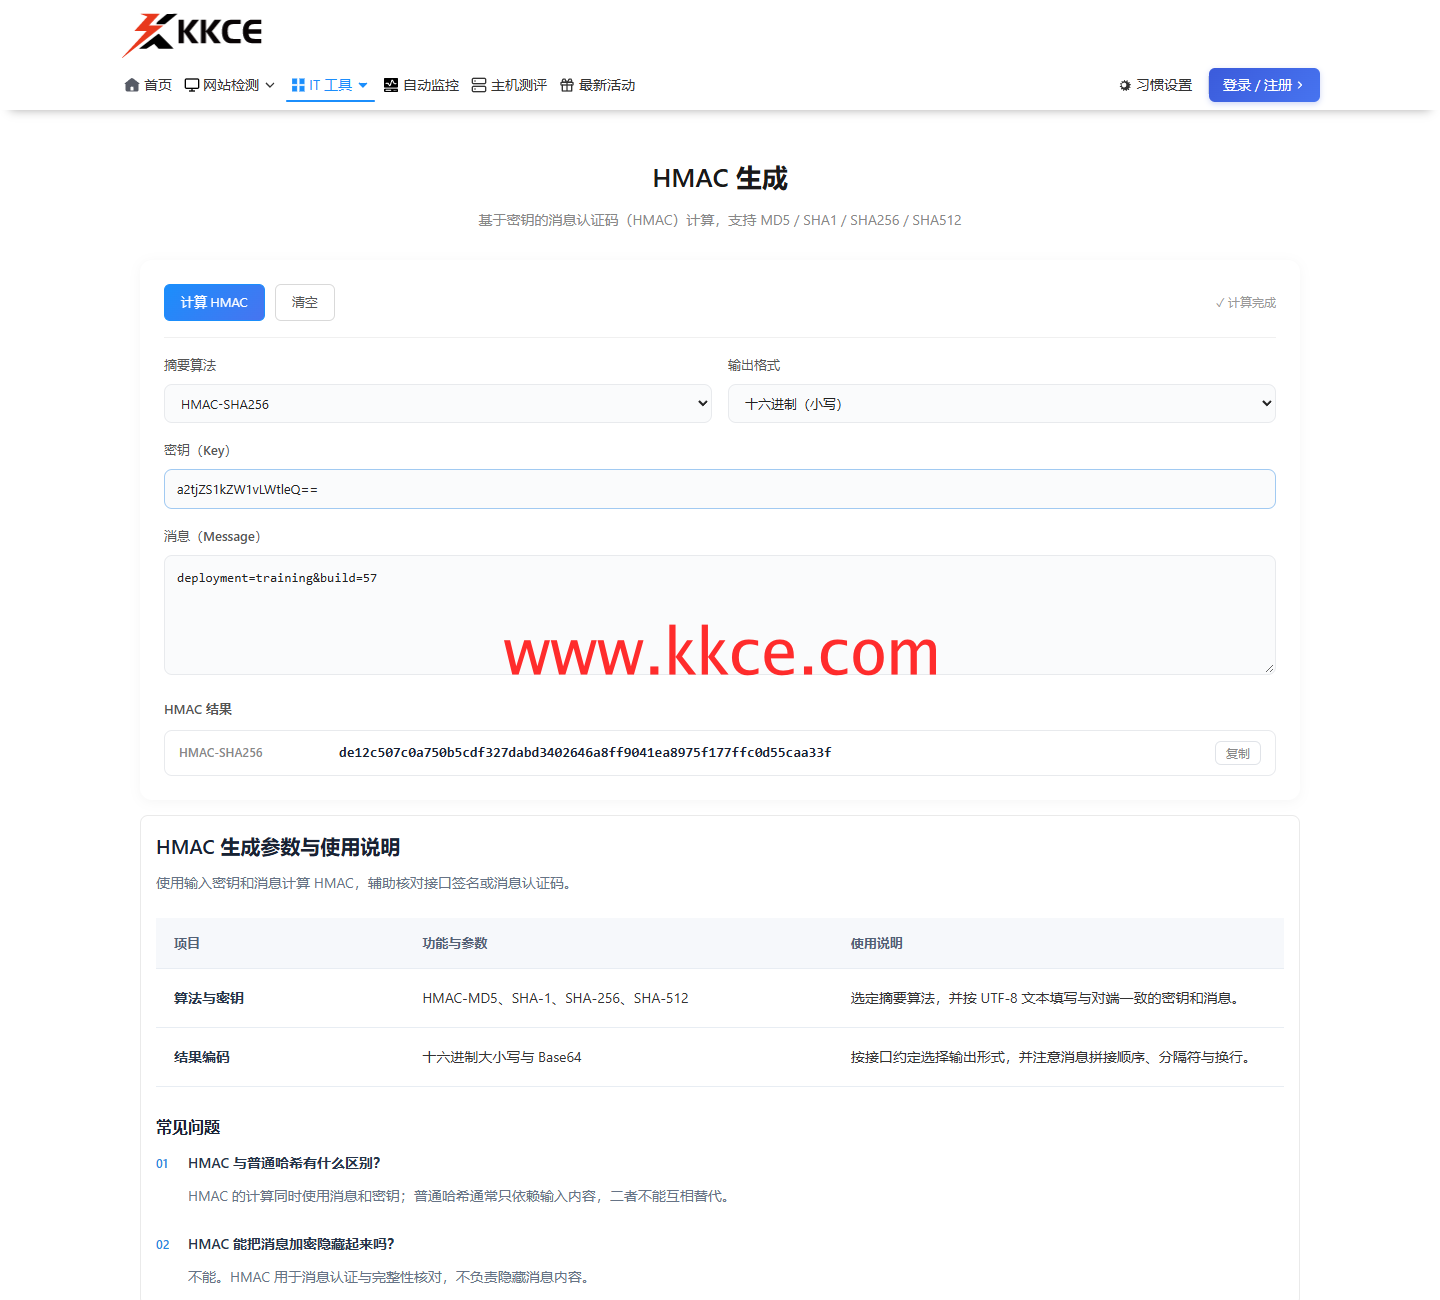 仅改变密钥输入文字,消息、算法和输出方式保持不变,结果随之不同。
公开教学值做一次密钥对照
在KKCE HMAC生成器固定消息deployment=training&build=57,选择SHA256与小写十六进制,分别填入kkce-demo-key和a2tjZS1kZW1vLWtleQ==。两次输出不同,说明此处按输入文字使用密钥,没有自动将后一段先解码成前一段。
编码包装不是新的秘密材料
后一段是前一教学值的Base64表示。若合同规定先还原字节,双方应显式执行该步骤;若规定直接使用文字,则保持原文。两种规则都必须描述清楚。不能一端解码、另一端按字符使用,还要求认证码保持一致。
消息序列化也要保持确定性
即使密钥相同,字段排序、空格、换行与字符编码变化,也会改变参与运算的字节。排查应使用固定的公开测试向量,逐层比较长度和构造规则。不要在日志中输出真实密钥,也不要通过不断尝试编码组合代替查阅协议。
验收应包含成功与失败样例
为合同给出密钥表示、算法名、消息构造和输出编码,并用双方实现核对。快快测可演示不同解释产生的差异,正式业务应在受控环境处理秘密。本页出现的密钥与消息均为公开教学值,不用于任何账户或生产认证。
上一篇:
AES明文整一块,为何还填充?
下一篇:
字段改驼峰,旧接口会兼容吗?
