JWT显示含签名却已过期?KKCE拆解exp与aud的判断顺序
JWT界面显示“解析成功、含签名”,不等于令牌仍在有效期内,也不意味着它应被当前服务接受。签名段是否存在、签名是否可信、声明是否满足业务条件,是需要分别检查的问题。排障应避免将界面状态直接当作授权结论。
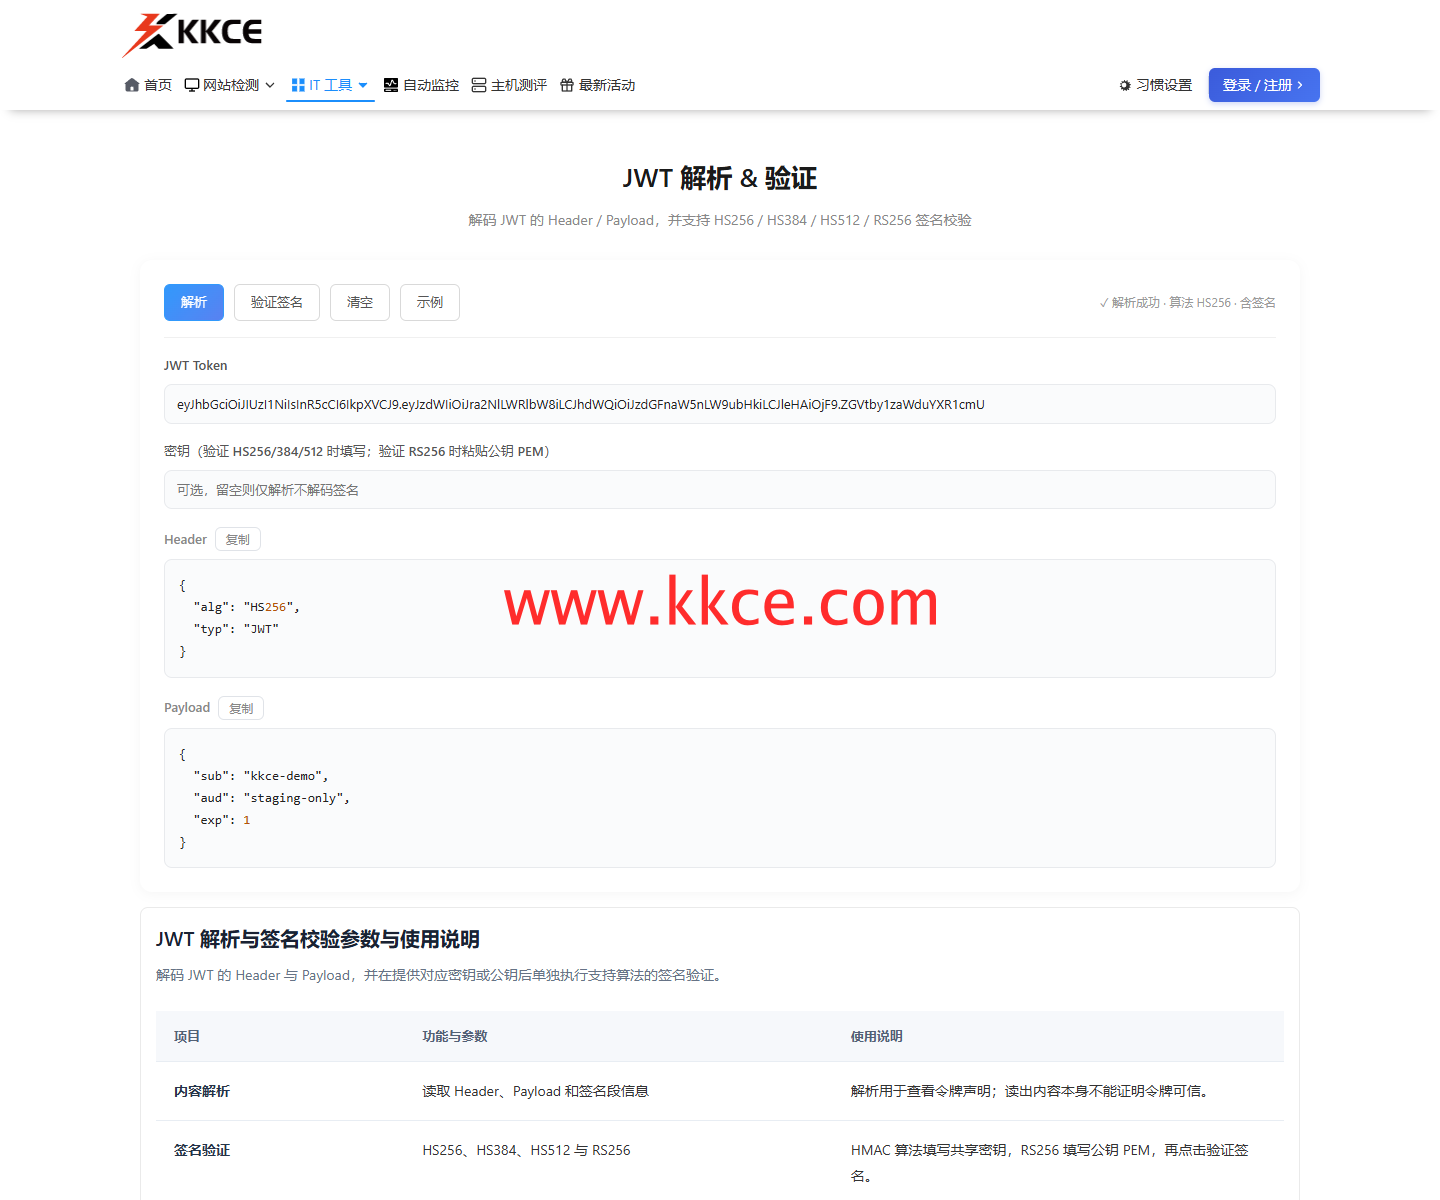 2026年11月7日,www.kkce.com 官网实操截图。令牌由本次人工拼接,签名为无效占位字节,操作仅解析;未提交真实用户令牌或登录信息。
本次令牌是人工拼接的教学值
在KKCE令牌读取工具粘贴自建样例,载荷中exp为1,aud为staging-only。页面实际读出声明并提示含签名,但末段只是教学占位内容,本次没有执行可信签名验证,更不是可用于登录的访问令牌。
先用可信规则验证签发来源
服务端需按自身配置限定算法,并使用正确且可信的密钥。不能因为头部自称某种算法,就无条件接受它指定的处理方式。缺少信任基础时,即使内容看起来完整,也不应继续据此放行请求。
时间与受众各有检查目的
exp采用以秒计的NumericDate;值1对应很早的时间,不能当成“还有一秒”。aud则帮助确认令牌面向哪个接收方,测试服务的受众未必适用于正式服务。实际还需按协议判断签发方、起用时间和所需权限。
错误报告区分失败环节
记录无法解析、验签失败、已过期与受众不符等不同原因,便于联调定位。KKCE适合阅读经过脱敏的样例声明;线上授权应由可靠实现完成,不能用截图上的绿色提示替代实际权限判断。