PEM都写着公钥为何不能导入?KKCE核对RSA封装与用途
PEM只是常见文本封装形式,文件头和内部结构仍可能不同。RSA对接失败时,不能只看扩展名或“公钥”字样,还应确认对方需要SPKI还是其他封装,以及操作使用的填充、摘要和算法参数。格式与用途要同时匹配。
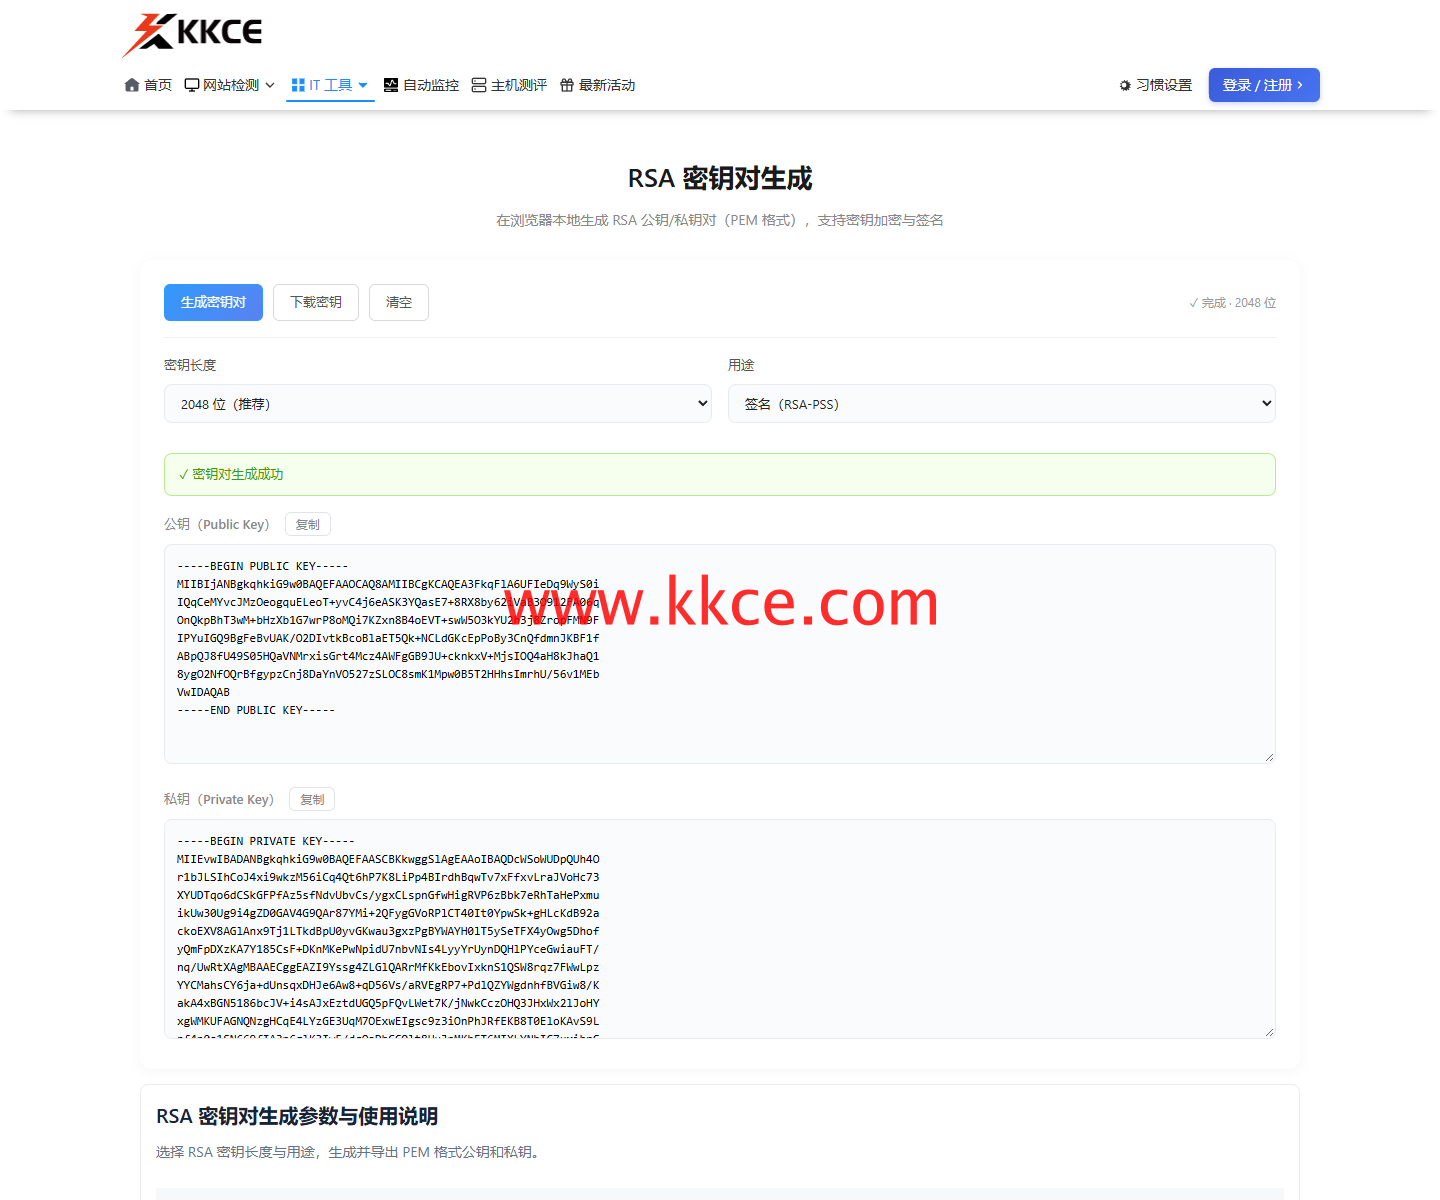 2026年11月7日,www.kkce.com 官网实操截图。本次新生成、公开后立即弃用的教学密钥,仅用于观察封装,未执行生产签名或加解密。
官网实际导出什么内容
此次在KKCE RSA生成页面选择2048位与RSA-PSS用途,实际得到BEGIN PUBLIC KEY和BEGIN PRIVATE KEY两类文本。该页说明分别采用SPKI公钥和PKCS#8私钥封装。本次生成的是一次性教学材料,截图中的整对密钥均不用于任何服务。
换一个文件头不能完成转换
某些系统要求不同结构的RSA公钥;直接改掉PEM头尾,内部数据并不会自动变成目标编码。应使用了解两种结构的转换方法,并验证重新导入结果。还要检查复制时是否混入空格、缺失行或转义换行。
生成用途不等于已完成签名
RSA-PSS与RSA-OAEP分别面向不同操作,具体协议还会规定摘要等参数。KKCE当前页负责生成和导出,并没有因为选择了签名用途就替你签署业务数据。不能将密钥生成成功写成签名联调已经通过。
正式交接只分发所需材料
公钥可按信任流程交给验证方,私钥应留在受控环境。教学截图公开后的材料必须视为完全公开,禁止复用。验收应在目标系统执行对应操作,保存参数说明和公钥标识,让后续维护者能准确判断不兼容发生在哪层。