
随机密码生成后,怎样安全交付?
随机密码生成以后,还要控制谁能看到、通过什么方式交付,以及何时失效。一个很长的字符串,如果被公开发到群聊或报告中,就不再适合作为秘密使用。密码交付应结合身份核实、最少可见范围和后续替换流程设计。
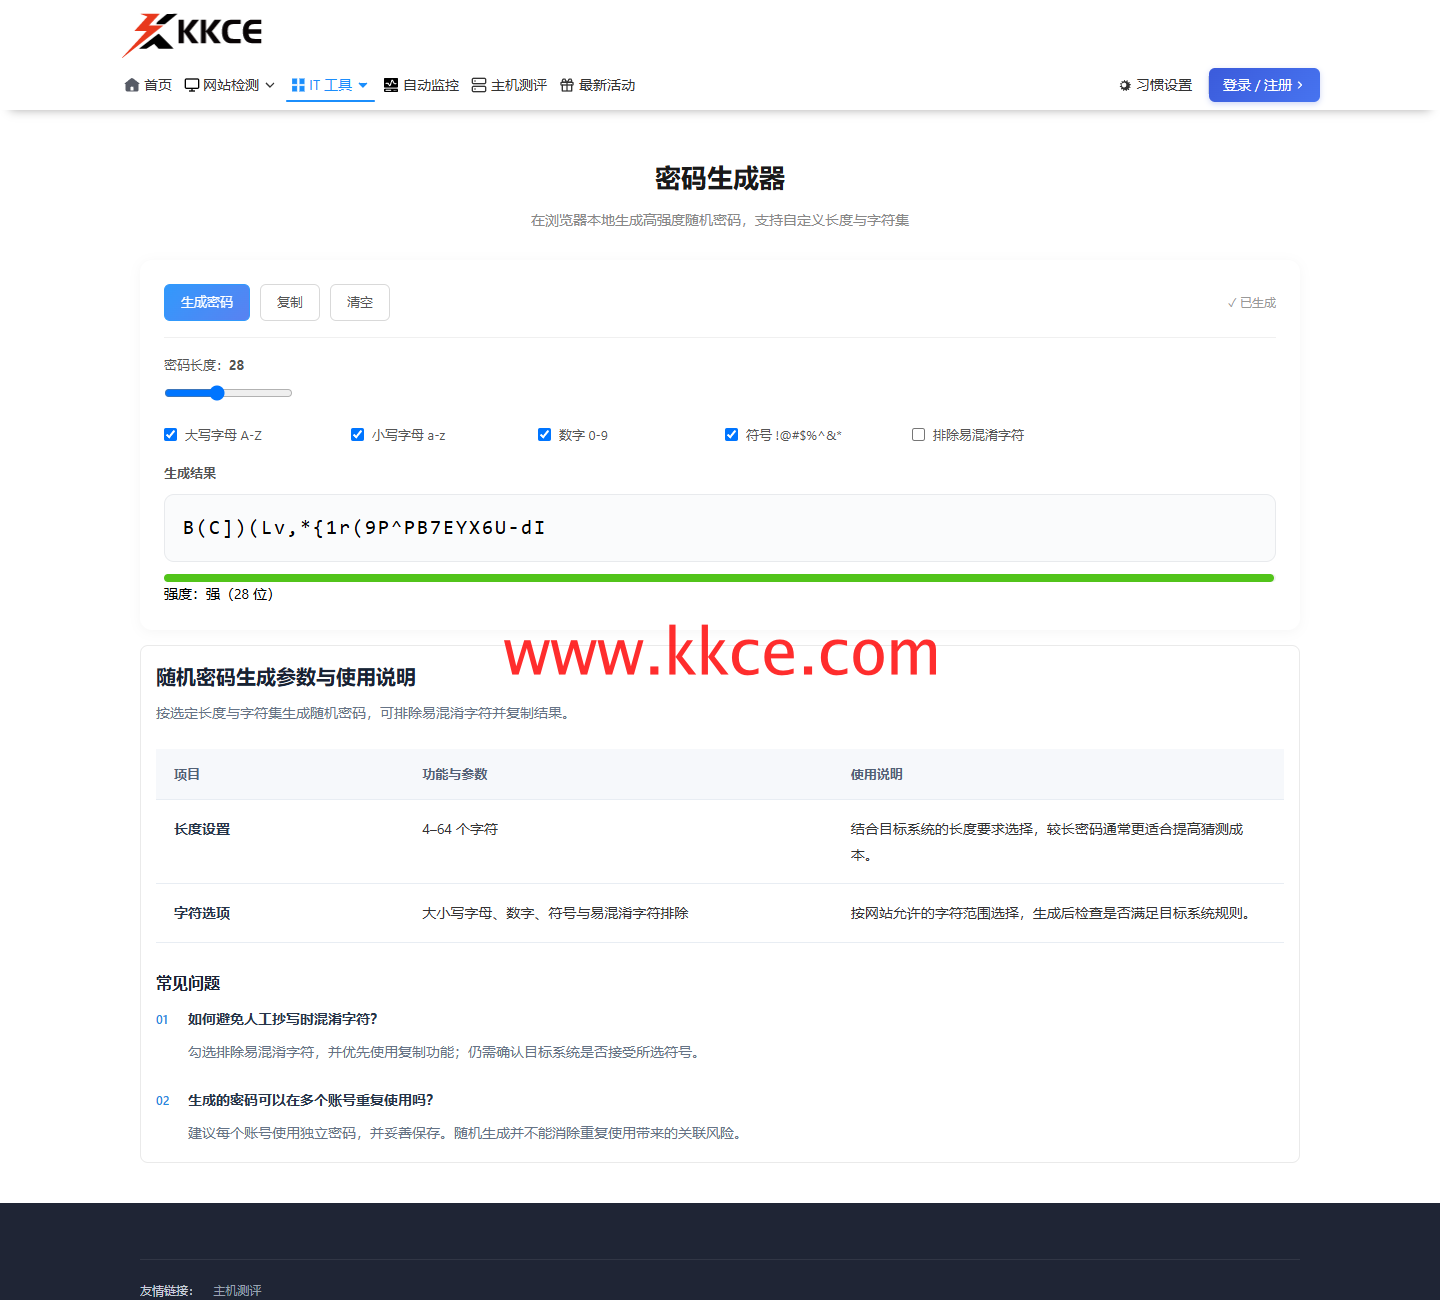 2026年11月7日,www.kkce.com 实拍。人工操作生成28字符样例,仅作已公开教学展示;未用于账户、未向任何人发送口令。
截图里的口令是公开教学值
本次在KKCE密码生成页面选择28字符,启用字母、数字和符号选项后生成一条样例。正文为说明流程展示结果,因此该字符串必须视为已公开。本轮没有创建任何真实账号,也没有给任何用户分配或发送密码,不应复制图中值投入业务。
优先让接收人自己建立秘密
支持邀请链接、一次性重置或首次激活的系统,可让使用者在确认身份后自行设置口令,减少工作人员接触明文的机会。是否一次有效、多久过期,需要由目标业务实现,不能因为使用了生成工具就默认这些交付功能已经存在。
必须传递初始口令时限定用途
先核对接收对象和授权范围,采用组织认可的受控渠道,按业务能力设置有限有效期或首次使用后更换。避免把账户标识、口令和管理入口一起放在长期可访问的共享资料中。交接完成还应确认旧的临时访问方式已被处理。
保存与审计不需要记录明文
业务系统按合适的密码存储方案处理凭据,使用者则按组织要求妥善管理。交付记录可写接收人、时刻与状态,不宜保留明文截图。快快测帮助生成候选字符串,真正的秘密生命周期仍由接入系统与管理流程负责,不能止于点击复制。
上一篇:
UA出现多个版本,该看哪一个?
下一篇:
RSA公钥能直接当SSL证书吗?
