
RSA公钥能直接当SSL证书吗?
生成RSA公钥,不能直接把它当作SSL证书使用。公钥提供密码运算所需材料,证书还承载主体、有效期限、用途及签发者的签名等信息。部署HTTPS时,需要匹配的证书与私钥,并由客户端按信任规则验证,不能只更换文本标签。
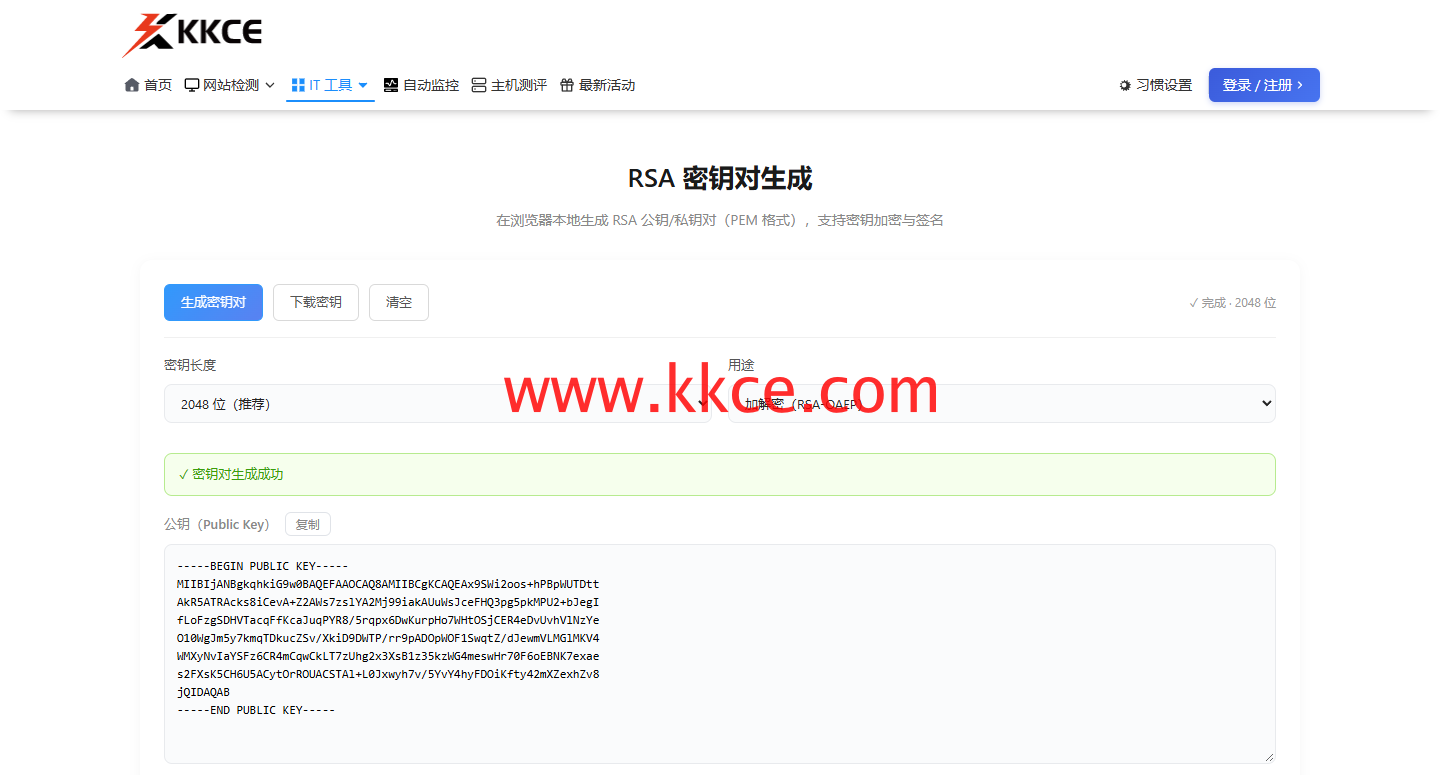 2026年11月7日,www.kkce.com 实拍。本次新生成2048位教学密钥;裁图仅保留参数与公钥,没有签发、申请或部署任何证书。
本次生成的是一对教学密钥
在KKCE RSA生成入口选择2048位和加解密用途,页面生成公钥与私钥。正文截图裁取参数及公钥区域,不展示私钥。本轮没有提交证书申请,没有签发证书,也没有将这组教学密钥安装到官网;生成成功只代表这项密钥操作完成。
证书将身份信息与公钥关联
证书包含公钥,但公钥文件本身通常不含完整的证书主体、期限和签发证明。服务器即使持有密钥,也不能因此证明某个域名归其使用。公开可信的HTTPS部署还要满足相应验证和签发流程,自签证书则需要另行建立适用的信任关系。
申请材料也不等于最终证书
证书签名请求可以带有申请者所需的信息与公钥,供签发流程使用,仍不能直接代替最终证书。接入时应分清密钥、申请请求、站点证书与中间证书。把一种内容重命名为另一种扩展名,不会让其内部结构和证明能力随之改变。
安装验收核对的是整套配置
确认材料彼此匹配、主机名覆盖正确、链条完整并处于有效期内,再观察实际握手结果。快快测的生成页面适合教学和互操作准备,官网证书检测则可辅助读取部署后返回的信息。公开演示材料不能作为正式业务的长期密钥。
上一篇:
随机密码生成后,怎样安全交付?
下一篇:
同一密码为何生成不同bcrypt哈希?
