
tcping成功代表双向端口放行吗?
tcping从一端连到另一端成功,不能证明反过来新建连接也被允许。状态防火墙可以允许已建立连接的返回流量,同时阻止反向发起的新连接。判断双向访问要求时,应分别写清发起端、监听端、地址和端口,避免把两个不同流向合并成一个结论。
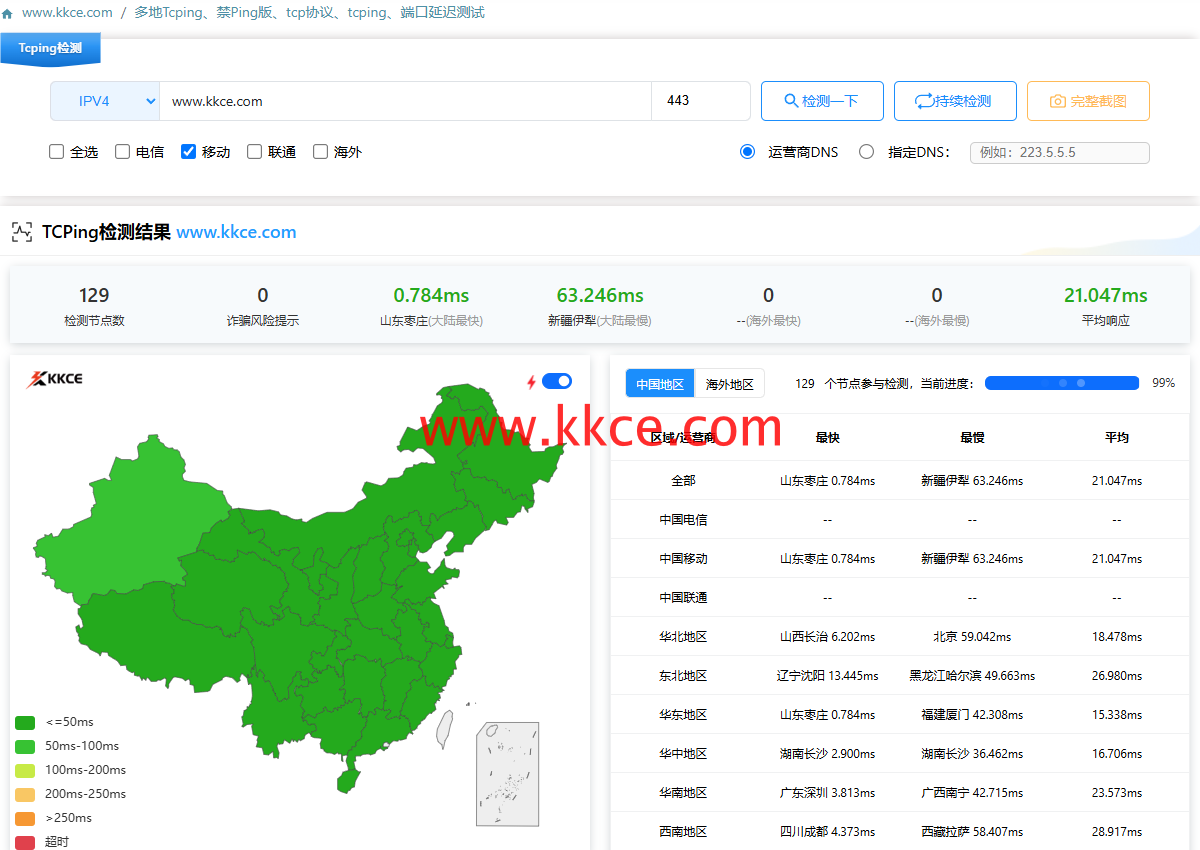 2026年11月8日,www.kkce.com 实操。移动线路从外部连接官网443;未执行反向新建连接测试或修改访问策略。截图时进度为99%,属于当时快照,不作为最终统计。
本轮验证的是外部发起访问
通过快快测端口连通页面选择移动线路访问官网443,结果反映这些节点作为发起端的连接情况。截图没有从官网向探测节点发起新连接的记录,也不说明节点开放了可供回连的监听服务。两个方向的主动建立需要各自独立的验证条件。
返回数据沿连接状态被识别
连接由源地址与端口、目标地址与端口及协议等信息共同标识,响应属于对应会话。允许这类返回,并不等于允许目标任意访问源端所有端口。地址转换还可能把内部发起端映射到出口,远端看到的地址并不代表内部设备能直接接受公网新连接。
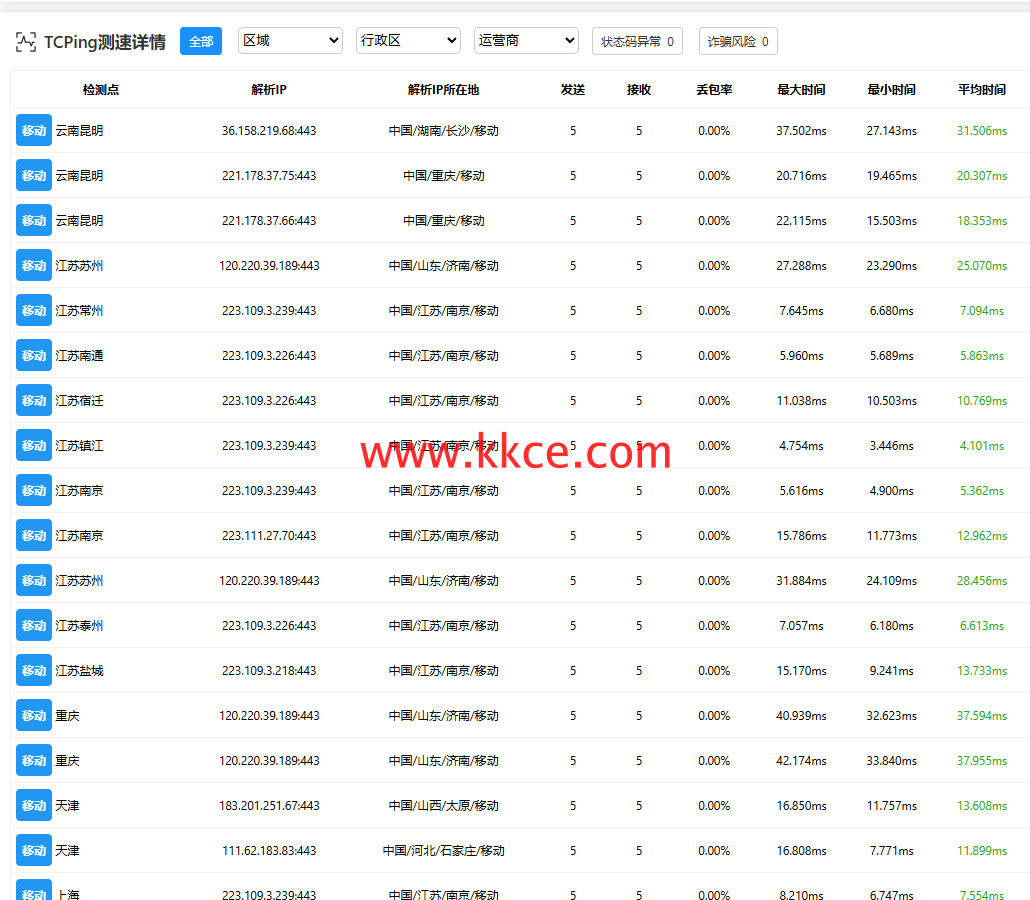 本轮官网实操的补充画面,数据与可见字段以截图当时为准。
将访问需求写成明确流向
例如某客户端需要访问服务的443,应围绕这一流向检查监听和策略;若服务还要主动调用另一个接口,则另列目标与所需端口。源端口可能动态分配,不能照抄一次样本里的临时数字作为长期开放需求。按最小业务范围制定规则,比笼统要求双向全通更容易验收。
分别验证再形成连通矩阵
在有权限且确有业务需要时,为不同方向准备受控监听与合法测试,记录策略匹配及实际响应。KKCE适合补充外部进入公开服务的视角,不能替代所有内部流向检查。本轮没有开放回连端口或调整规则,文章也不把443可达推广为整台主机的双向通信保证。
上一篇:
IP查询结果能直接做允许名单吗?
下一篇:
tcping能识别SYN代理吗?
