tcping成功能验证mTLS吗?
tcping连接443成功,不能证明双向TLS认证已经通过。mTLS要求在TLS交互中按策略验证客户端证书,而端口连接成功只说明相应接入过程。验收还需核对证书链、用途、身份映射和拒绝条件,不能把开放端口视为双向身份验证完成。
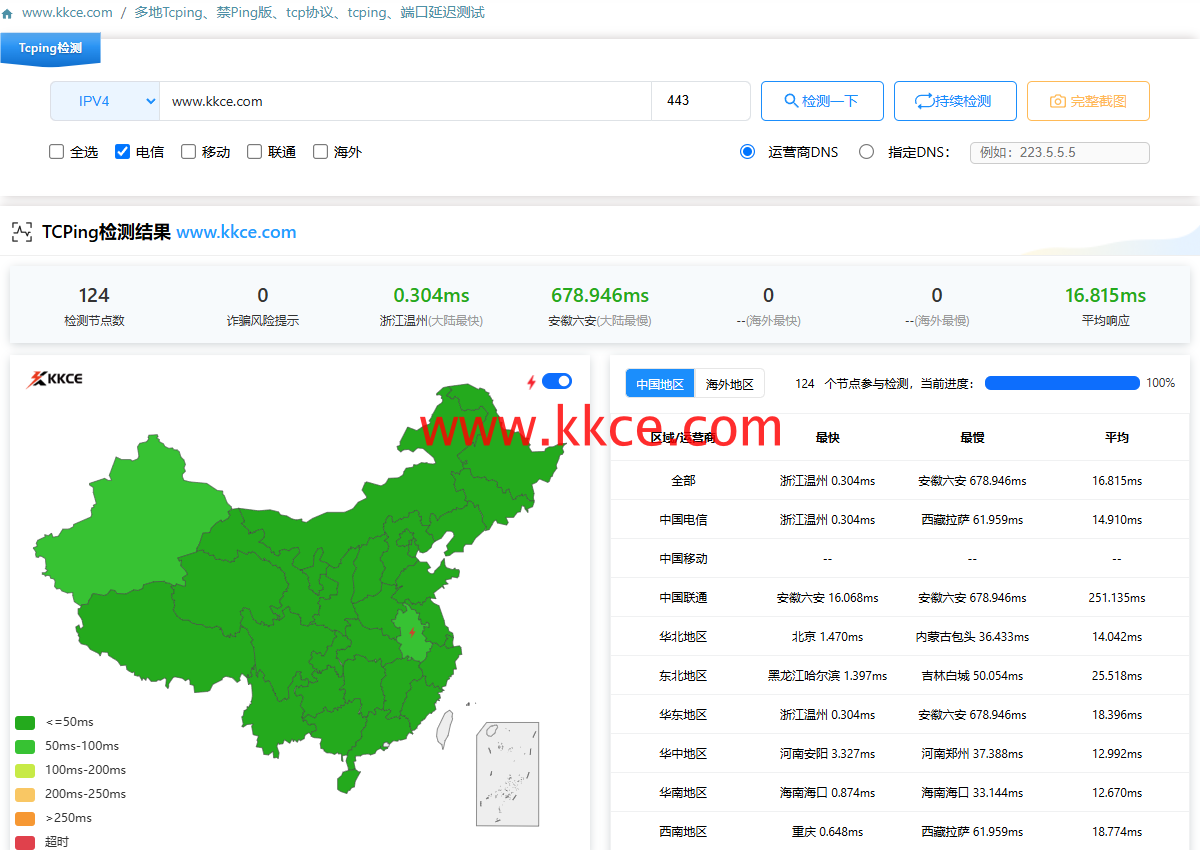 2026年11月9日,www.kkce.com 实操。电信线路访问公开443;没有提交客户端证书,未验证mTLS或网站认证策略。
先把官网端口图限定为接入观测
本轮借助快快测TCP连接检查选择电信线路访问官网443,保存次数与耗时。图片没有客户端证书或TLS认证结果。我们没有向官网提交客户凭据,也没有确认其使用mTLS,因此该样本仅作为连接层参照,不是认证通过截图。
客户端证书验证发生在后续协议中
安全连接的握手和身份策略与TCP接入属于不同环节。某些服务还可能按入口、路径或网关配置采用不同验证方式,端口号码本身不会规定认证模式。讨论是否通过,应明确实际TLS终止位置及业务所需身份,不能因地址采用HTTPS就默认进行了双向认证。
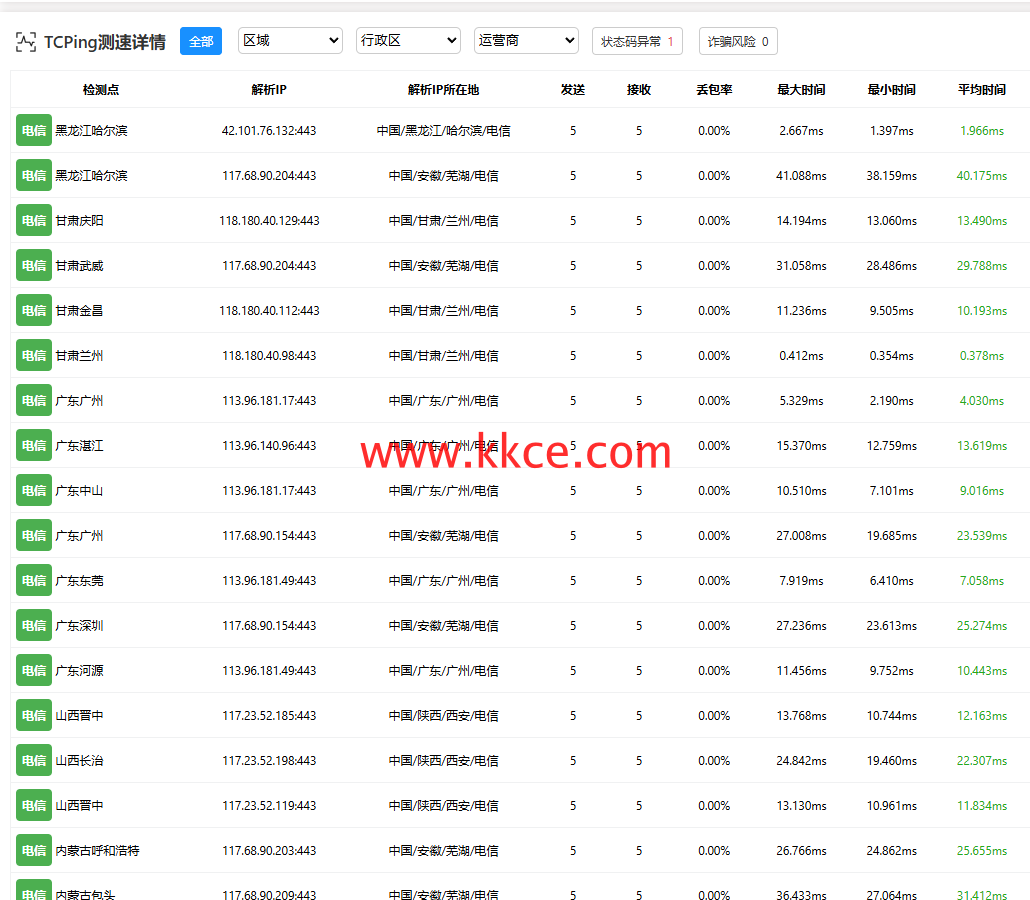 本轮官网实操的补充画面,数据与可见字段以截图当时为准。
验证要覆盖允许与拒绝场景
在授权测试环境使用专用测试证书,分别核对受信任身份、缺少证书、不受信任签发及不符用途等适用场景。还应确认认证后的身份与业务权限如何关联。单次有效证书成功不代表拒绝策略正确,证书在有效期内也未必满足全部信任和授权条件。
保护凭据并保留可审查结果
记录握手结果、拒绝原因与身份判定,截图和报告避免泄露私钥。KKCE可提供网络入口背景,证书认证则需对应协议资料支撑。本次没有导入私钥、探测认证旁路或修改信任库,也不将公开443连通当成网站mTLS配置正确的证明。
上一篇:
tcping怎样对照防火墙日志?
下一篇:
ping检测能发现报文乱序吗?