
SSL证书链不完整怎么排查?KKCE 域名、有效期与信任检查
SSL证书链异常,应分别检查目标域名是否匹配、服务器证书是否有效、中间证书是否配置合理,以及客户端能否建立可信路径。某台电脑打开正常,不能证明所有浏览器和接口客户端都正常。KKCE 的 SSL 检测可以展示证书信息、备用名称、协议及链条,适合作为排查入口。
证书错误有哪些不同类型?
| 类型 | 检查内容 | 处理方向 |
|---|---|---|
| 域名不匹配 | 访问主机名是否被证书备用名称覆盖 | 申请或部署匹配的证书 |
| 有效期问题 | 开始、截止时间与客户端时钟 | 续期、正确部署并校准时间 |
| 链条问题 | 服务器发送的中间证书与实际信任路径 | 按颁发机构要求配置证书包 |
| 信任差异 | 客户端根证书库与兼容性 | 结合目标客户端验证 |
| 协议问题 | TLS 配置与客户端能力 | 采用当前适合业务的安全配置 |
服务器通常需要发送服务器证书与必要的中间证书,根证书通常由客户端信任库提供。不能因为页面没列出某张根证书,就直接认定链不完整;交叉签名与不同信任库也可能形成不同路径。
KKCE SSL 检测的实际核验步骤
- 打开 KKCE SSL 检测,输入真正发生问题的域名或 HTTPS 地址,并保留端口条件。
- 核对证书域名、备用名称及有效期,确认与访问目标一致。
- 查看证书链条中各证书的使用者、颁发者与时间信息。
- 结合报错客户端和服务器配置,确认是否遗漏中间证书或部署了旧证书。
- 修复后再次检测,并用 KKCE 网站测速 核对实际业务 URL,再用受影响的客户端复测。
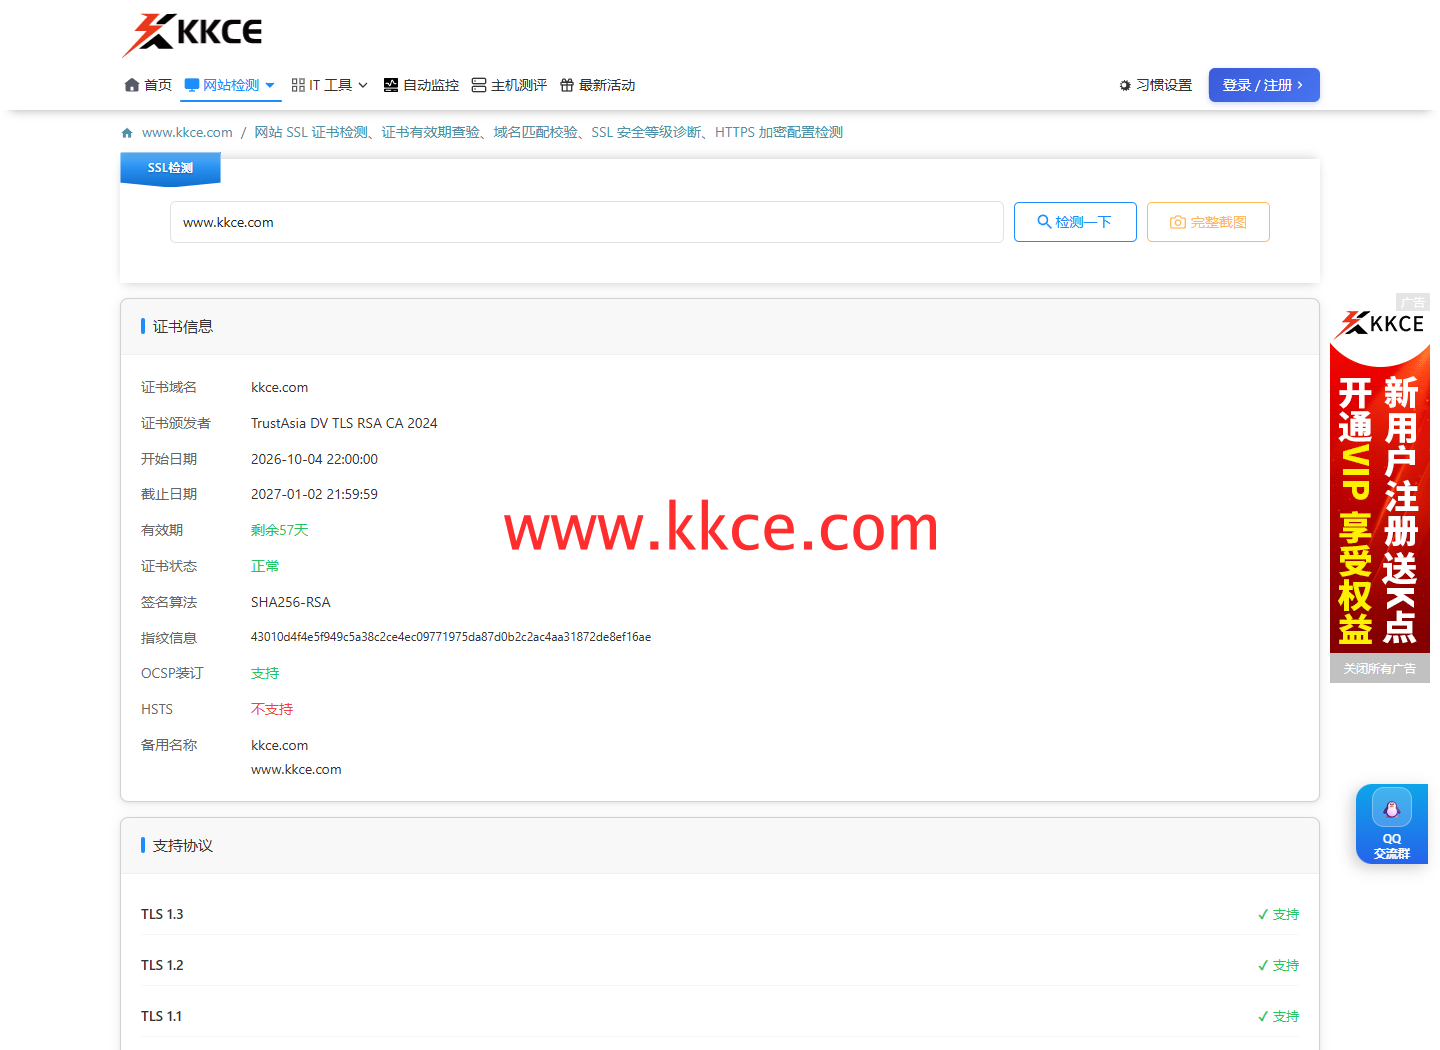 本次对 www.kkce.com 的证书查询快照;状态与剩余天数随时间变化(KKCE 官网实拍,2026 年 11 月 7 日)
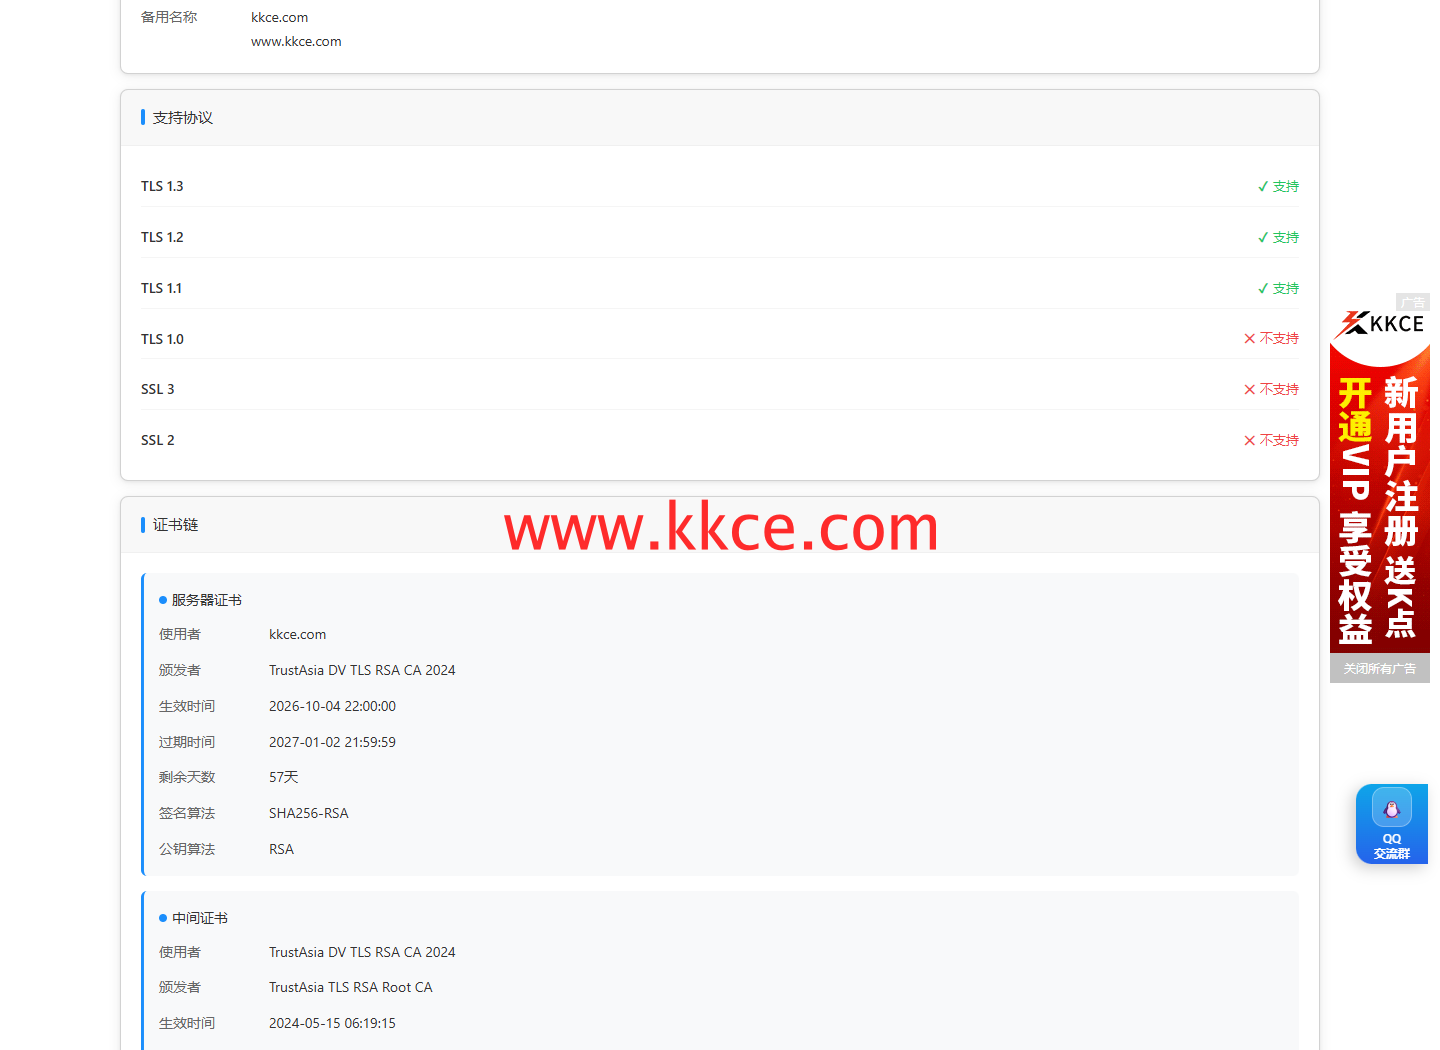 继续滚动到证书链部分,核对各层证书信息(KKCE 官网实拍,2026 年 11 月 7 日)
本次查询为什么要看备用名称?
本次查询 www.kkce.com,页面证书域名显示 kkce.com,备用名称同时列出 kkce.com 与 www.kkce.com。不能仅凭证书首页显示的单个名称判断不匹配,应核对覆盖访问主机名的标识。证书路径验证可参考 RFC 5280,服务身份核对可参考 RFC 9525。
使用 CDN 或负载均衡时,边缘证书与源站证书可能分别管理。边缘 HTTPS 正常但回源失败,应继续核对回源使用的主机名、端口与信任设置;不要仅因浏览器能打开就停止检查。
常见问题
续费证书后,需要继续做什么?
将新证书部署到实际接入层,确认加载生效,并检查所有使用该证书的节点和服务。
证书正常是否等于网站没有安全风险?
不等于。证书与 TLS 检测不覆盖应用漏洞、账号权限或内容真实性,也不直接决定搜索排名。
通过 KKCE 保存换证前后的证书信息,再结合真实客户端报错,可以缩小 SSL证书链问题的范围。
继续阅读:从端口到业务响应的逐层检查。
资料核对日期:2026 年 11 月 7 日。资料来源与工具入口:
