
SHA256能解密回原文吗?
SHA256是摘要算法,没有像对称加密那样使用密钥进行通用解密的步骤。一个固定长度摘要不能唯一编码任意长度原文。某些短文本能被猜中,是因为候选内容被重新计算并比较,不能据此认为哈希具有可逆解密功能。
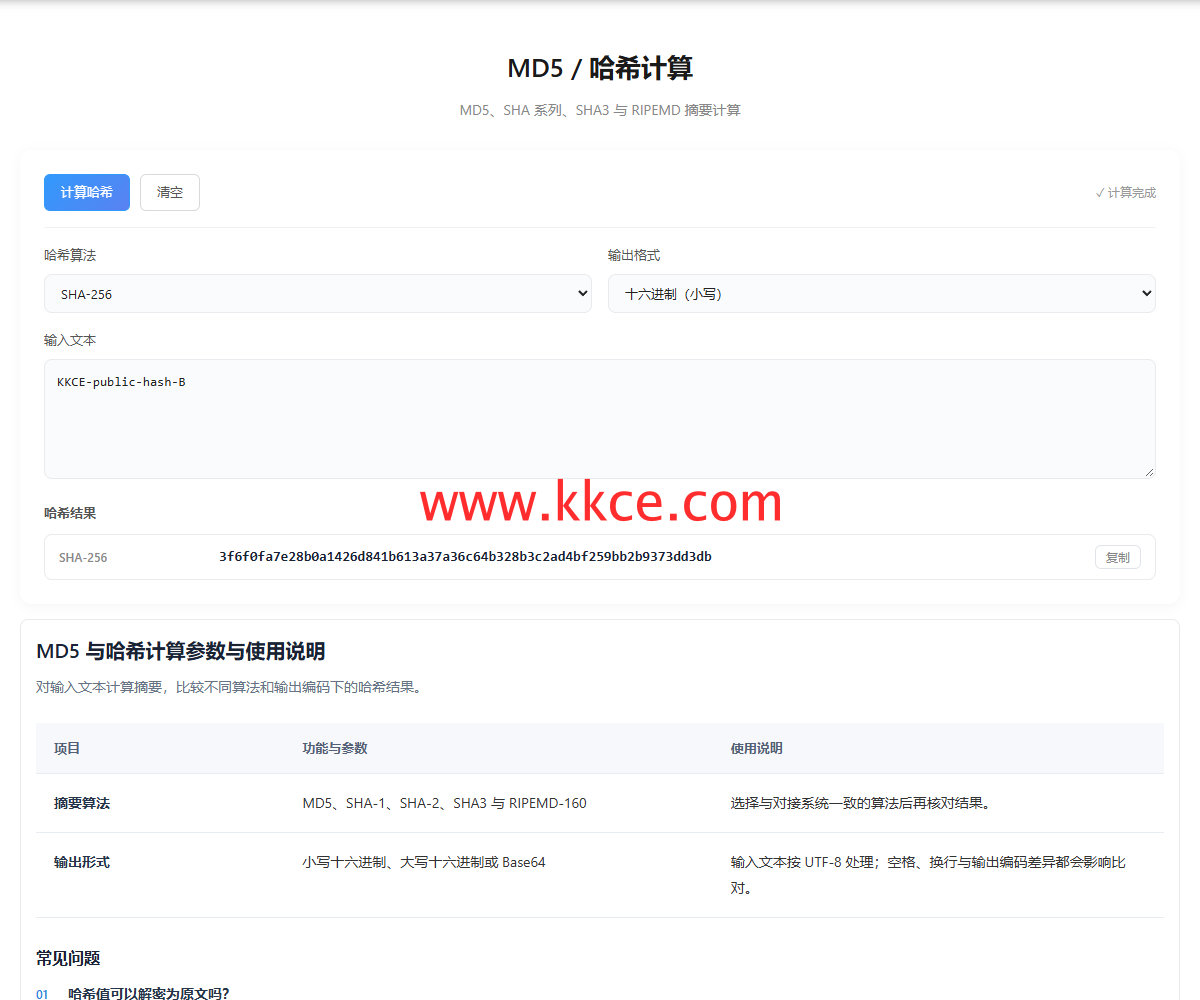 2026年11月8日,www.kkce.com 实操。两份公开教学文本的正向SHA-256计算,没有口令破解、原文还原或安全强度实验。
这次只执行了正向摘要
通过KKCE哈希计算工具选定SHA-256和小写十六进制,分别输入两个仅末尾字母不同的公开教学文本。页面输出不同摘要,主图对应末尾B,对照图对应末尾A。本轮没有执行猜测搜索,更没有尝试还原任何真实账户口令。
输入可枚举时仍可能被猜中
如果原文只可能是少量固定词语,逐个计算候选摘要再比对,可能找到匹配项。这属于对输入空间的搜索,而不是从摘要直接取回原文。搜索难度取决于候选范围和计算成本,不能把“不可通用解密”误读成弱口令一定安全。
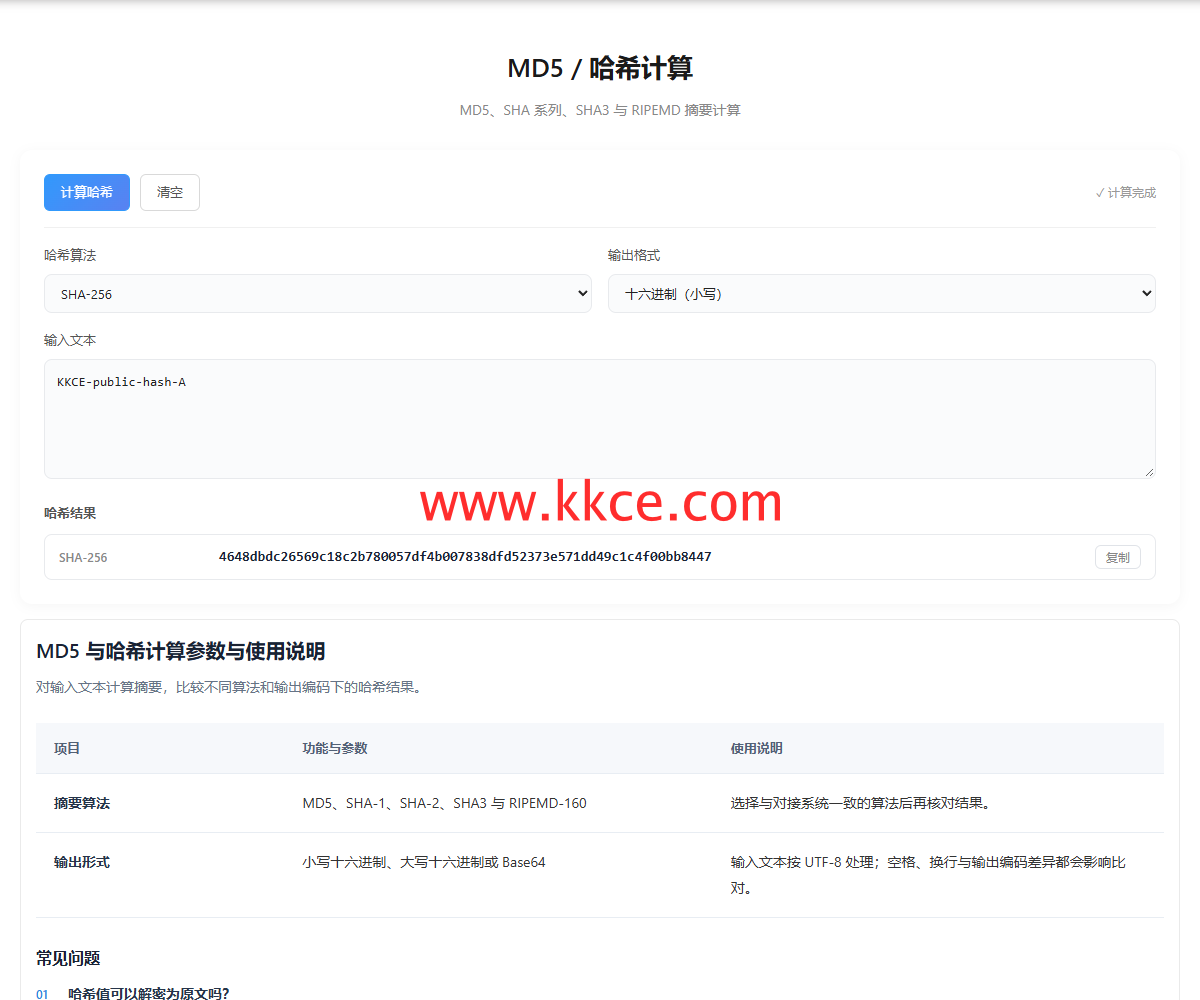 同轮另一份公开教学样本;输入和输出均按官网原界面保留。
摘要一致也不等于身份可信
摘要计算本身不带发送者身份。若比较值的来源不可信,攻击者可以同时替换内容和声称的摘要。文件完整性校验需要可信参照;身份认证则要按协议使用相应机制。用户密码存储也不应仅采用一次快速SHA256来代替专门的密码哈希方案。
按实际任务选择工具
核对内容变化时,固定原始字节和算法即可使用快快测生成参照;需要保密传输时,应采用合适的加密协议。不要把摘要粘到所谓解密入口并期待唯一答案。两张实操图说明的是正向运算和输入变化,不能被扩展为对哈希安全性的完整测试。
上一篇:
URL参数里的与号怎么保留?
下一篇:
YAML锚点报错就是语法错吗?
