
JWT载荷为何能直接读出来?
常见三段式签名JWT的载荷采用Base64URL表示,持有令牌的人通常可以读出其中声明。签名用于校验内容是否匹配,并不自动提供载荷保密。不要因为令牌看起来像一串乱码,就把敏感明文放进去并认为外部无法阅读。
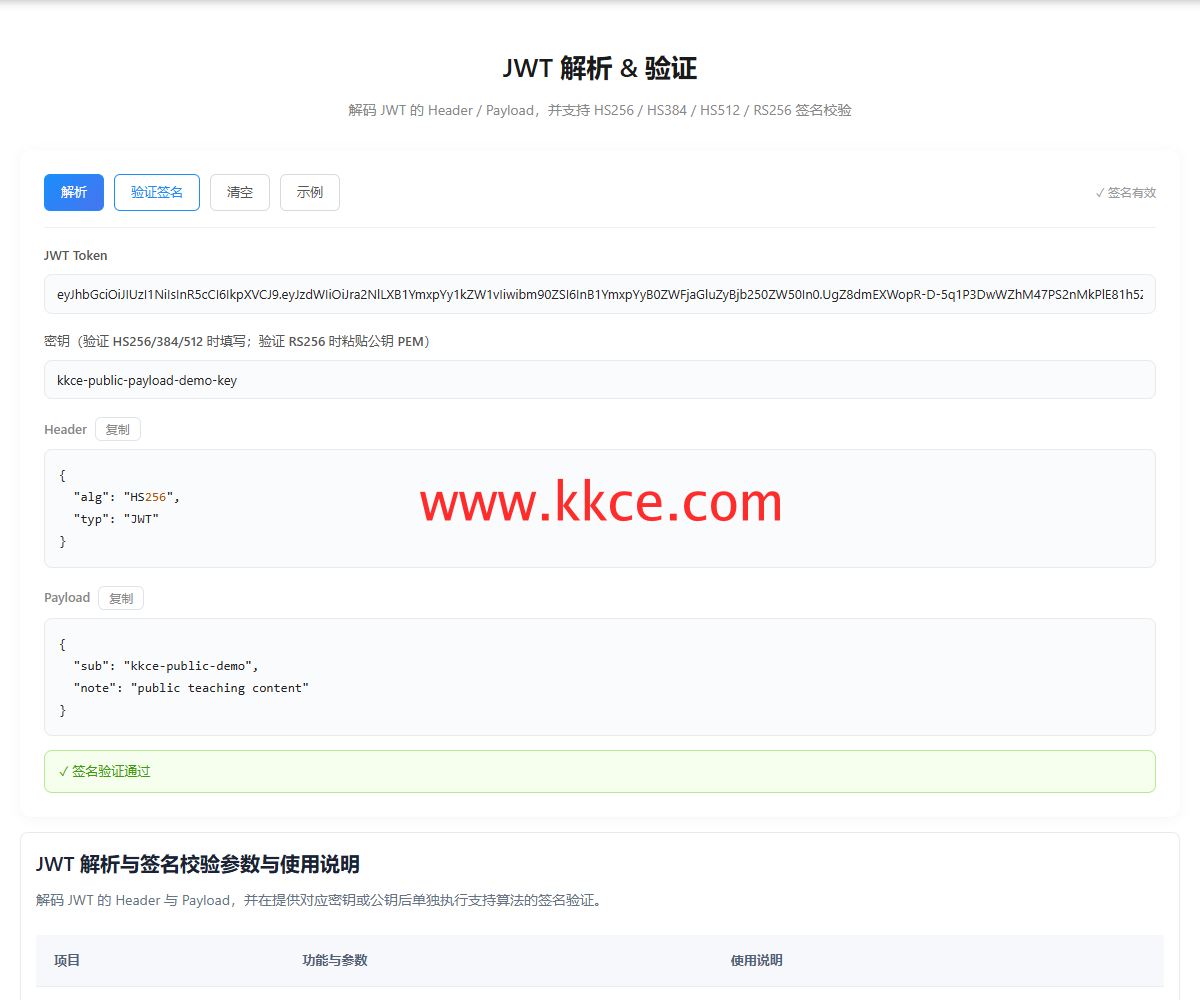 2026年11月8日,www.kkce.com 实操。全部令牌与密钥均为自行生成的公开教学材料;先解析、后验签,不涉及真实账户授权。
先不填密钥也能看到教学载荷
本轮在KKCE令牌解析页面输入自行生成的HS256教学令牌,载荷只有公开示例身份与说明。未填写密钥时就能解析出内容;随后输入公开教学密钥,页面显示签名匹配。两张图分别记录这两步,没有使用真实用户令牌或登录账户。
读取内容与确认来源是不同任务
解码得到的声明在验签之前仍可能不可信。即使签名匹配,也只在所用可信密钥和算法条件下建立相应完整性依据,业务还需执行自己的授权规则。把可读误判成签名无效,或把能解码误判成已经可信,都会混淆处理顺序。
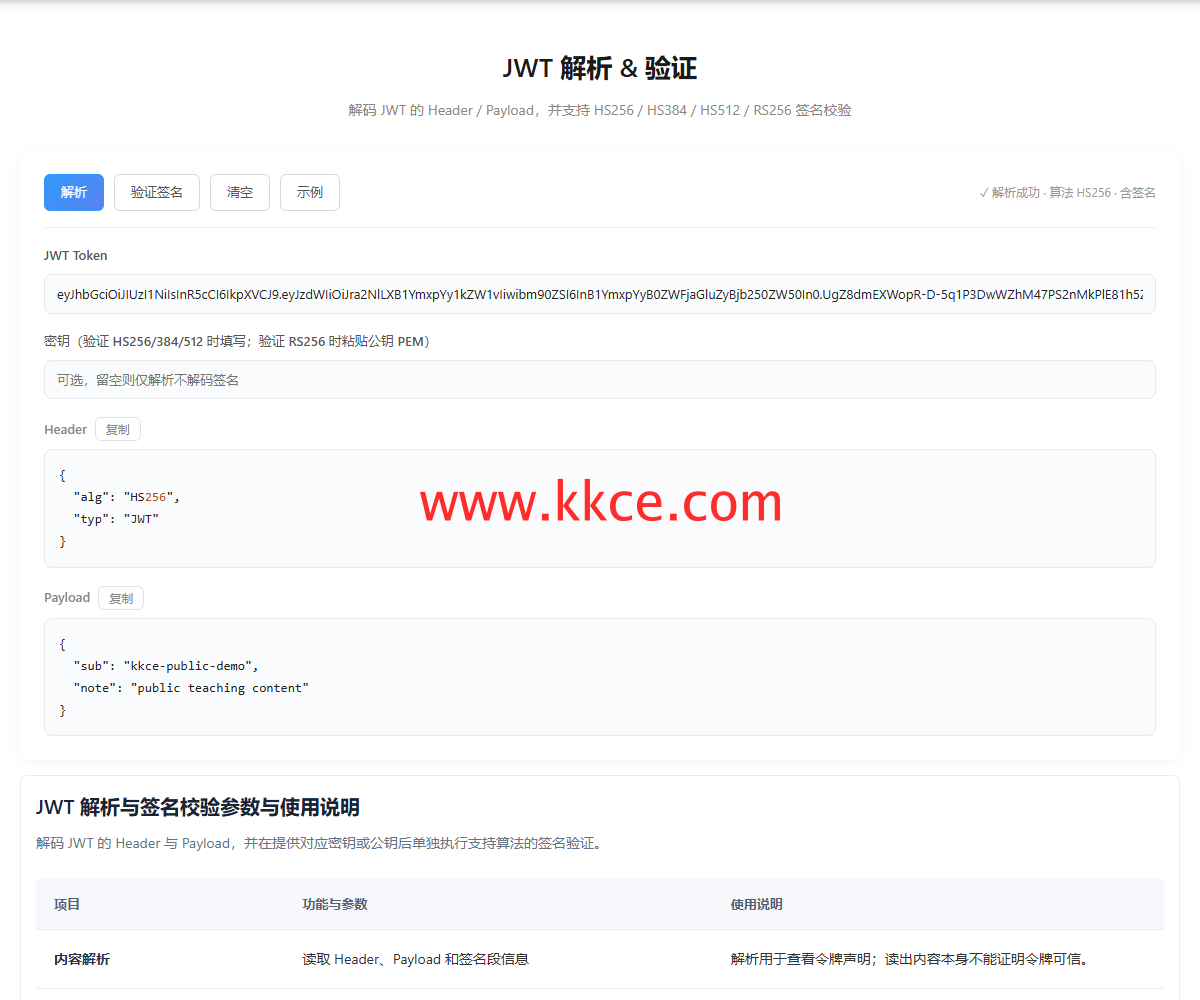 同轮另一份公开教学样本;输入和输出均按官网原界面保留。
需要保密时另有协议设计
JWT相关体系也包括加密形式,例如JWE,不能把三段式JWS的可读行为推广到所有令牌封装。使用哪种机制要由协议和接收方约定,不能靠自行隐藏字段或重复Base64编码获得保密性。运输过程也仍应使用合适的安全通信方式。
让令牌声明保持必要而有限
按实际需求放入可接受暴露的最少信息,避免将口令或其他机密当作普通声明。快快测适合用公开样本查看封装和分别执行支持的签名检查,真实令牌应按组织要求处理。本次公开密钥只服务于教学,不赋予任何线上账户权限。
上一篇:
Base64换行后还能解码吗?
下一篇:
XML属性换顺序会改变含义吗?
