
MD5一致,文件就一定可信吗?
MD5一致,不能单独证明文件来自可信发布者,更不能说明内容没有恶意。摘要可辅助发现传输差错,但预期摘要的来源也要可信;攻击者若能同时替换文件和网页上的摘要,简单比对就失去认证意义。此外,MD5的抗碰撞能力已经不足以支持需要抵抗主动伪造的用途。
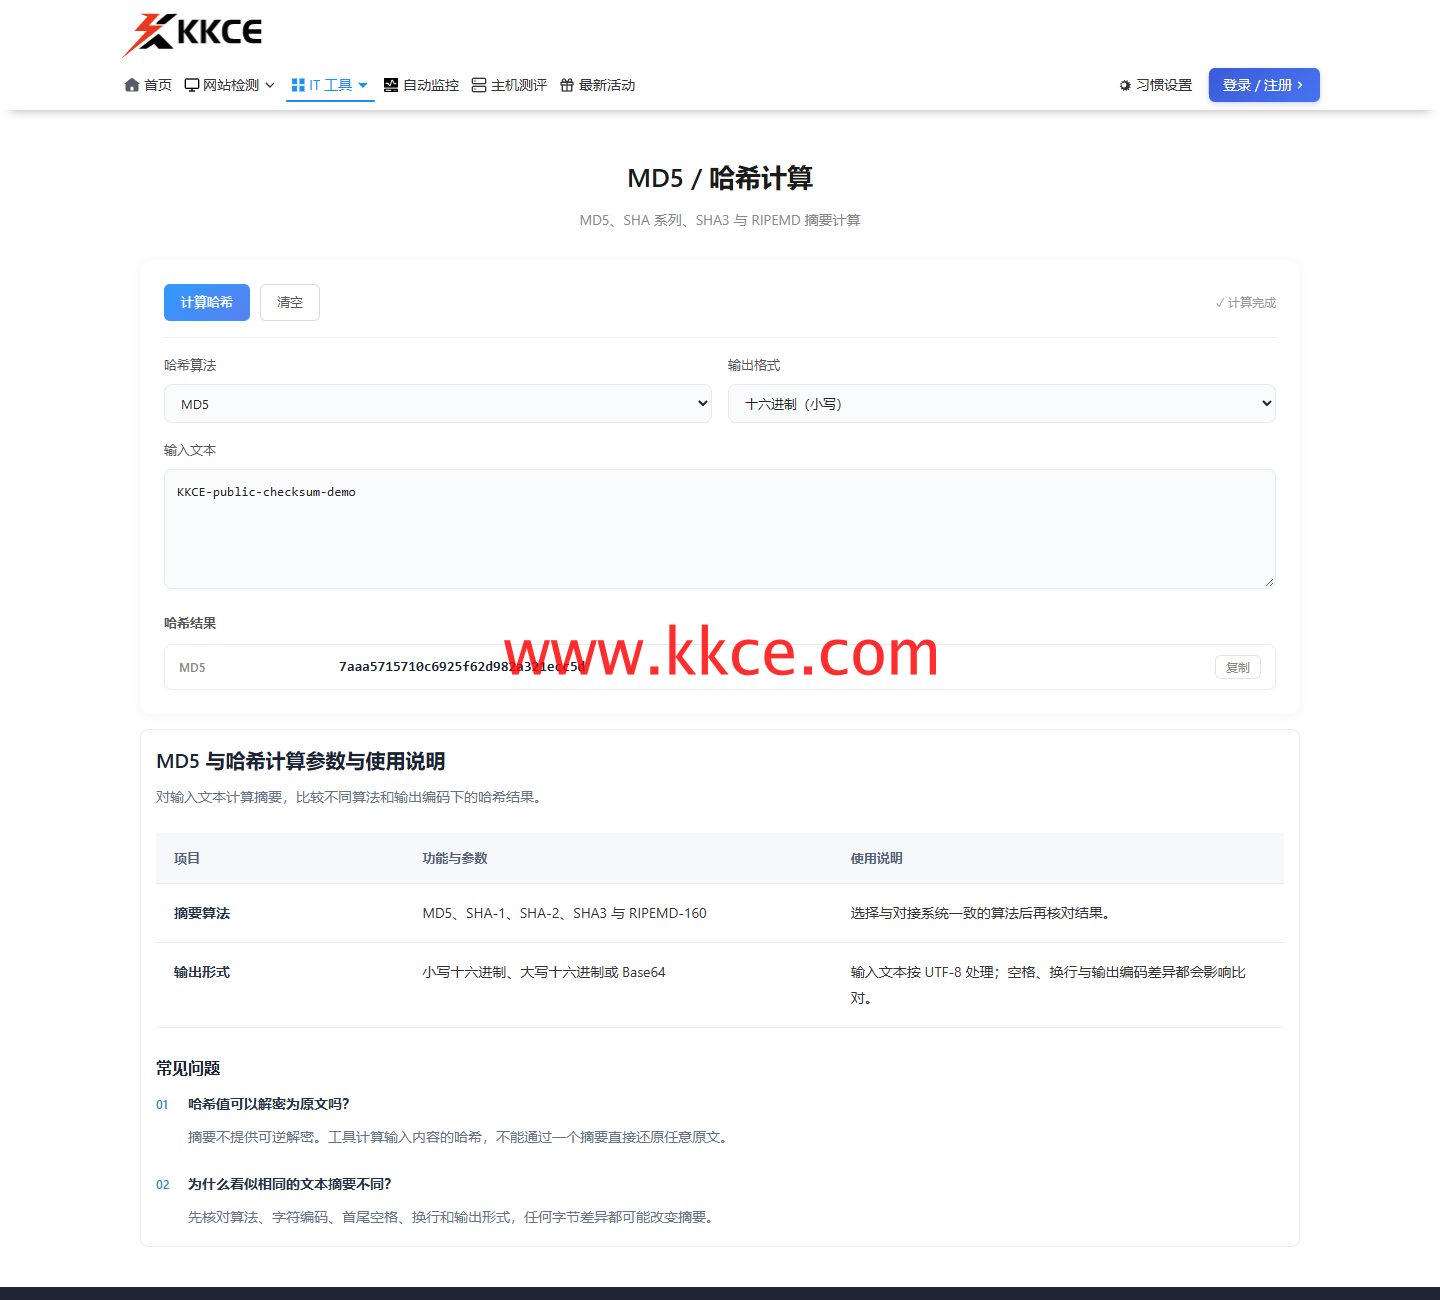 2026年11月7日,www.kkce.com 实操。本次对公开教学文本求MD5,未将文本演示冒充为文件扫描或软件认证。
先说明这次计算的对象
在快快测哈希计算选择MD5,对公开文本KKCE-public-checksum-demo计算,得到7aaa5715710c6925f62d982a321ecc5d。截图展示文本摘要操作,本轮没有下载或扫描任何软件包,也没有构造碰撞文件,不能把演示结果称作某个安装包已通过安全检查。
完整性与发布者身份要分别判断
传输途中误改一个字节,摘要通常会变化,因此它能提供差错线索。但“与某个摘要相符”首先要求这个摘要确实对应目标版本,且获取过程可信。散落在同一不可信下载页上的两个值,不能仅因互相匹配就建立发布者身份。
换算法不能自动解决来源问题
需要抵抗蓄意碰撞时,应采用仍适合相应用途的现代算法,并遵循发布协议。不过即使改用SHA-256,如果预期值也被替换,依然不能单凭裸摘要认证来源。数字签名的可信公钥或其他已建立的发布渠道,承担的是另一层证明。
在验收记录中写清通过了什么
记录算法、文件版本、预期值来源和实际比对对象,避免使用“校验一致所以绝对安全”的措辞。KKCE适合计算公开文本样例,实际文件应在能完整读取原始字节的流程中核验。是否适合运行,还需结合发布者信任及其他检查。
上一篇:
正则单词边界能识别中文吗?
下一篇:
TXT记录顺序不同,验证会失败吗?
