
支持TLS1.3,旧客户端能连吗?
服务器支持TLS1.3,并不代表所有旧客户端都能连接,也不表示它只接受TLS1.3。握手需要双方在协议、密码能力及证书验证等方面满足条件。分析兼容故障时,应读取实际支持范围,再用目标客户端复现,不能用一个新协议的支持标记替代完整兼容结论。
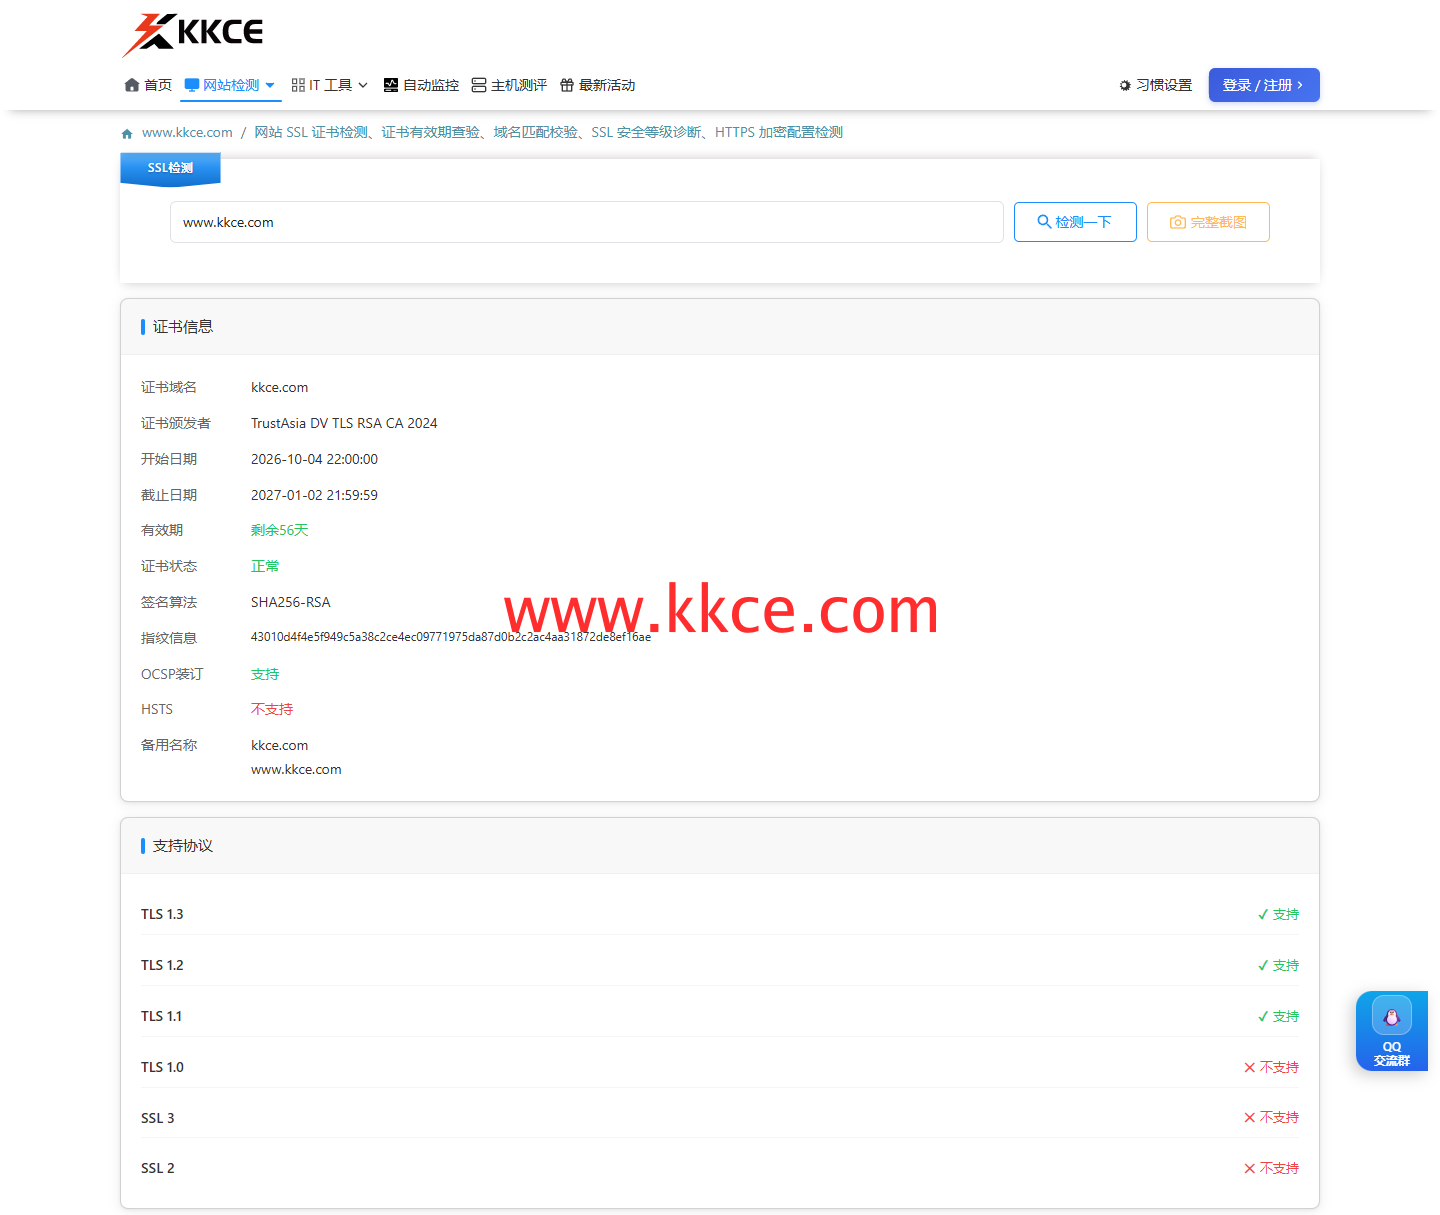 2026年11月7日,www.kkce.com 操作截图。配图同时展示TLS1.3、TLS1.2支持与TLS1.0不支持;未声称覆盖所有客户端。
将协议清单逐行读取
此次通过KKCE SSL检测查看官网入口,页面同时列出TLS1.3和TLS1.2支持,TLS1.0不支持。配图保留真实协议区及证书信息。这说明检测视角下存在多种可用能力,没有测试具体老设备,也不能据此认定某款客户端必定成功或失败。
双方有共同版本还不是全部条件
同一协议版本下,密码套件、签名算法以及信任根等条件仍可能影响握手。某些旧运行时的证书库长期未更新,也可能与服务器支持新协议无关。应从实际报错和客户端版本入手,避免见到连接失败就一概要求服务器降低协议。
不要为未知兼容需求盲目开放旧能力
先统计仍需支持的客户端,确认维护状态和业务要求,再制定兼容范围。存在风险的旧协议不应只为让所有检测项变绿而重新启用。若必须处理历史系统,应优先评估升级、隔离或受控过渡方案,并明确退出条件。
让兼容验收对应真实访问方式
使用实际域名、运行库及信任配置测试,保留协商结果与错误信息。快快测提供入口能力清单,客户端实测补充使用端证据。把“服务器支持某版本”与“目标用户可以完成连接”分别记录,才能准确安排后续修复。
上一篇:
Base64末尾等号能随便删吗?
下一篇:
JSON出现e,数字就错了吗?
