
证书链越长,就越安全吗?
证书链更长,并不意味着网站更安全。链条用于把服务器证书的签发关系连接到客户端信任的锚点,数量受签发架构和路径选择影响。评估时应看路径能否正确验证、证书用途与有效性是否符合要求,不能把多一张中间证书当作增加一层安全等级。
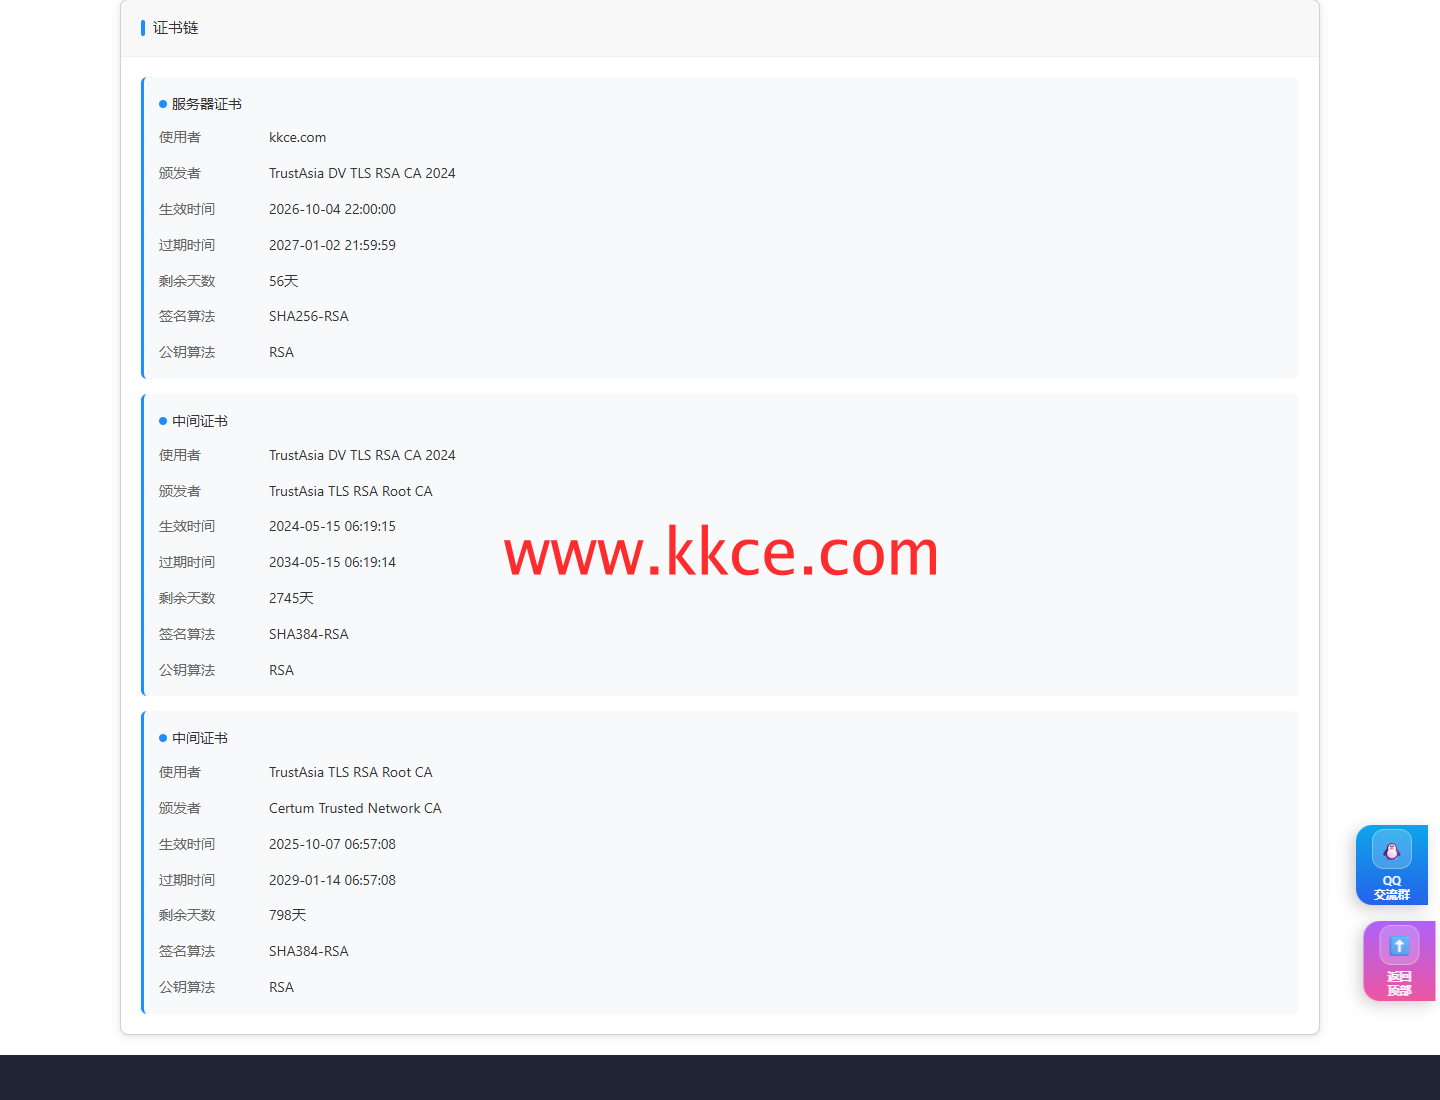 2026年11月8日,www.kkce.com 实拍。本次单独滚动到证书链区截图;证书数量不作为安全等级。
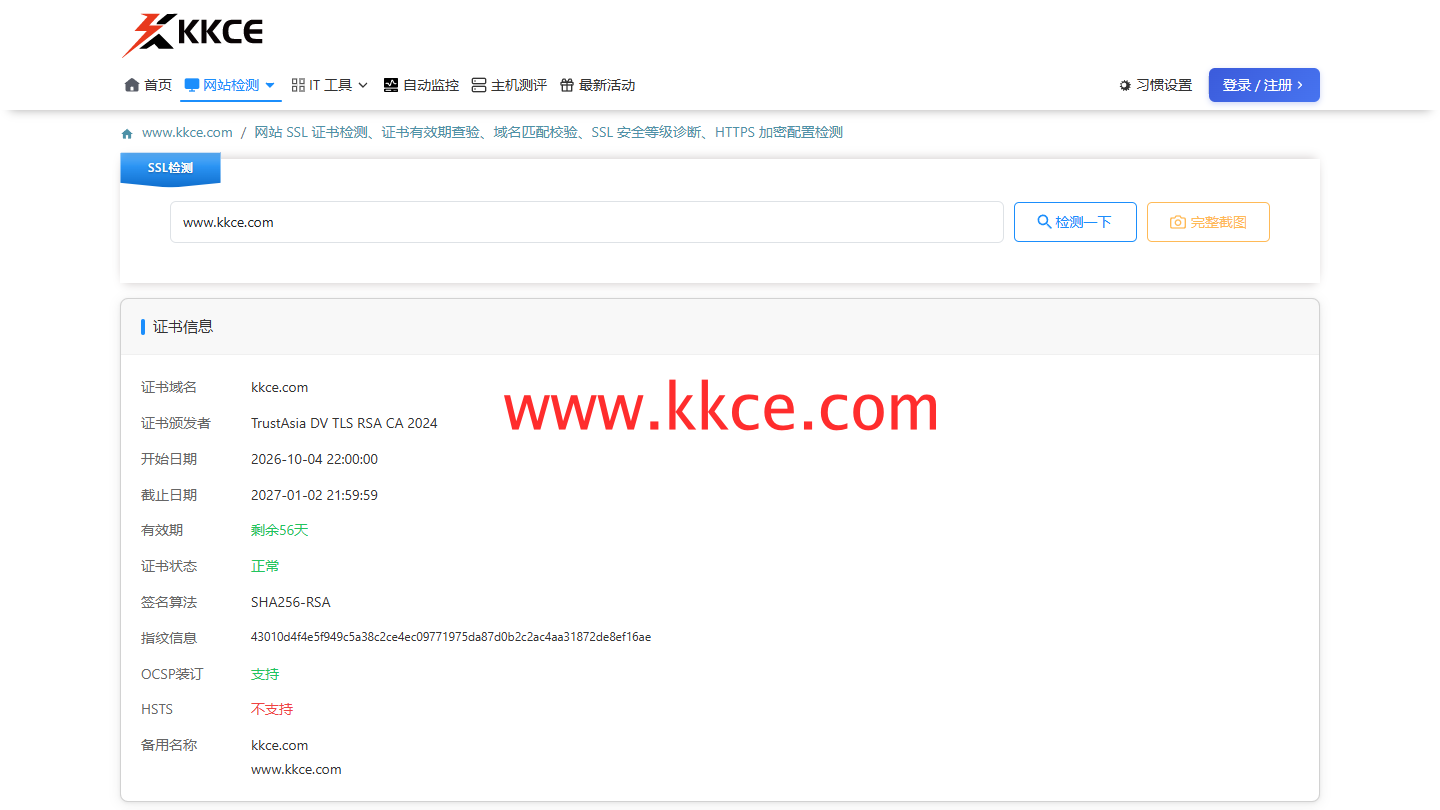 补充同轮查询条件;不把探测成功扩展为所有客户端均已通过验证。
从实际列表辨认各项角色
使用KKCE证书检查查询官网,链条区列出服务器证书及中间证书项,使用者、颁发者和有效时间分别展示。主图为本次滚动到证书链后的实拍,补图保留查询入口。页面列出的结构是分析线索,不是对每一种客户端信任库都已验收的证明。
路径验证依赖关系而非简单计数
客户端需要沿签发关系验证,并依据自身可信配置作判断。同一服务器可能因客户端环境得到不同可用路径;交叉签名也可能改变展示形式。仅数列表行数,无法知道名称是否匹配、用途是否合适,或者验证最终能否到达受信任位置。
少发中间证书也可能造成兼容差异
某些客户端已有缓存,可能仍能完成验证,另一些全新环境则可能缺少必要材料。服务器应按部署要求提供正确链条,而不是把可能找到的证书全部追加进去。多余、不匹配或顺序错误的信息都应依据实际配置排查。
以目标客户端的验证结果验收
保留服务器送出的材料及客户端错误,再核对证书包、配置位置与更新过程。快快测可以快速阅读公开入口的证书关系,真正的兼容性还要覆盖使用环境。本次没有调整证书部署,也没有将链条长短转化为站点安全评分。
上一篇:
IP显示电信,访问只走电信吗?
下一篇:
网站测速正常,为何还报跨域?
