
RSA加密密钥能直接拿来签名吗?
RSA属于同一类公钥算法,并不意味着为加密生成的密钥对象可以直接调用签名接口。加密与签名使用不同方案,运行环境还可能限制密钥的算法与用途。对接时应明确使用RSA-OAEP还是RSA-PSS等方案,核对格式、参数和使用权限,不能只认PEM开头有公钥三个字。
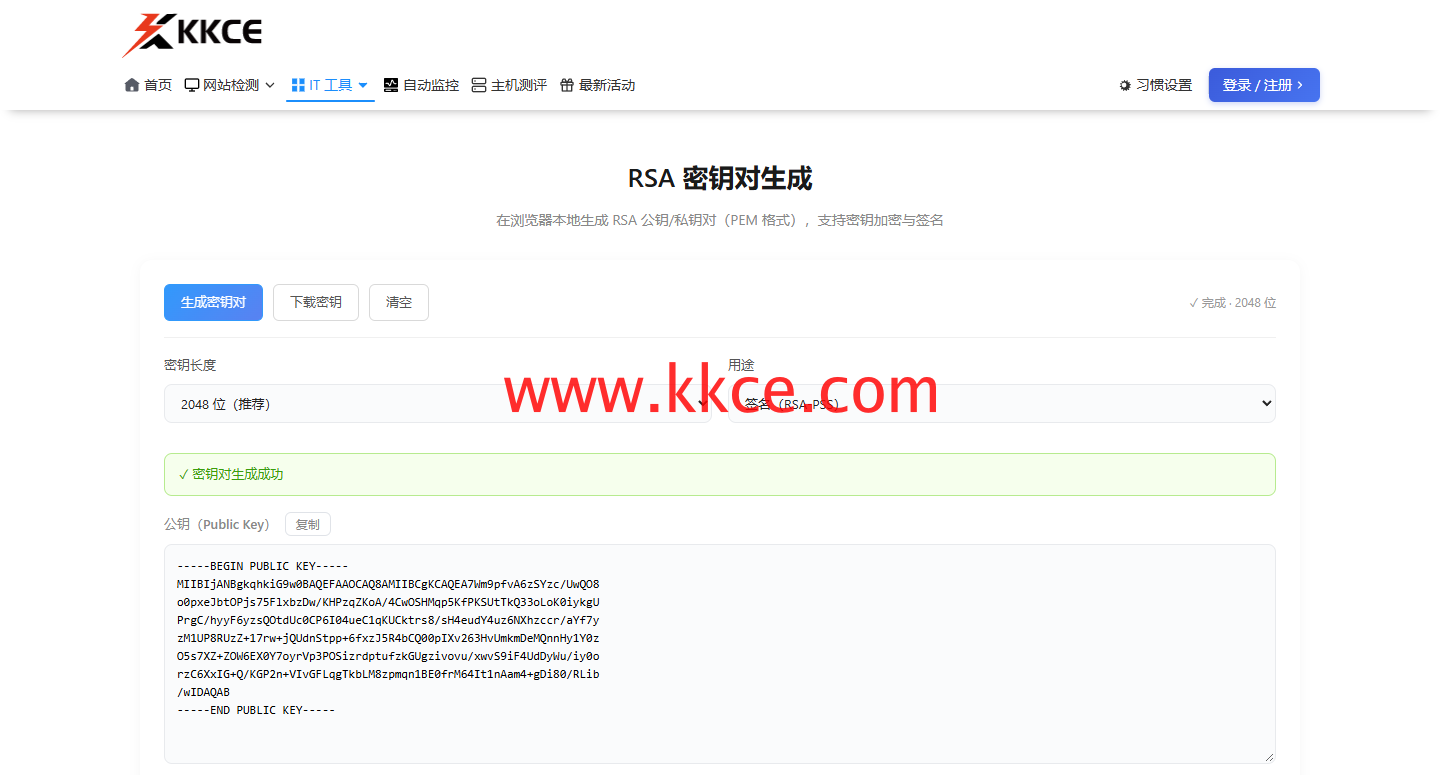 2026年11月8日,www.kkce.com 实拍。主图为PSS用途生成;补图为此前独立生成的OAEP用途,均只展示公钥。
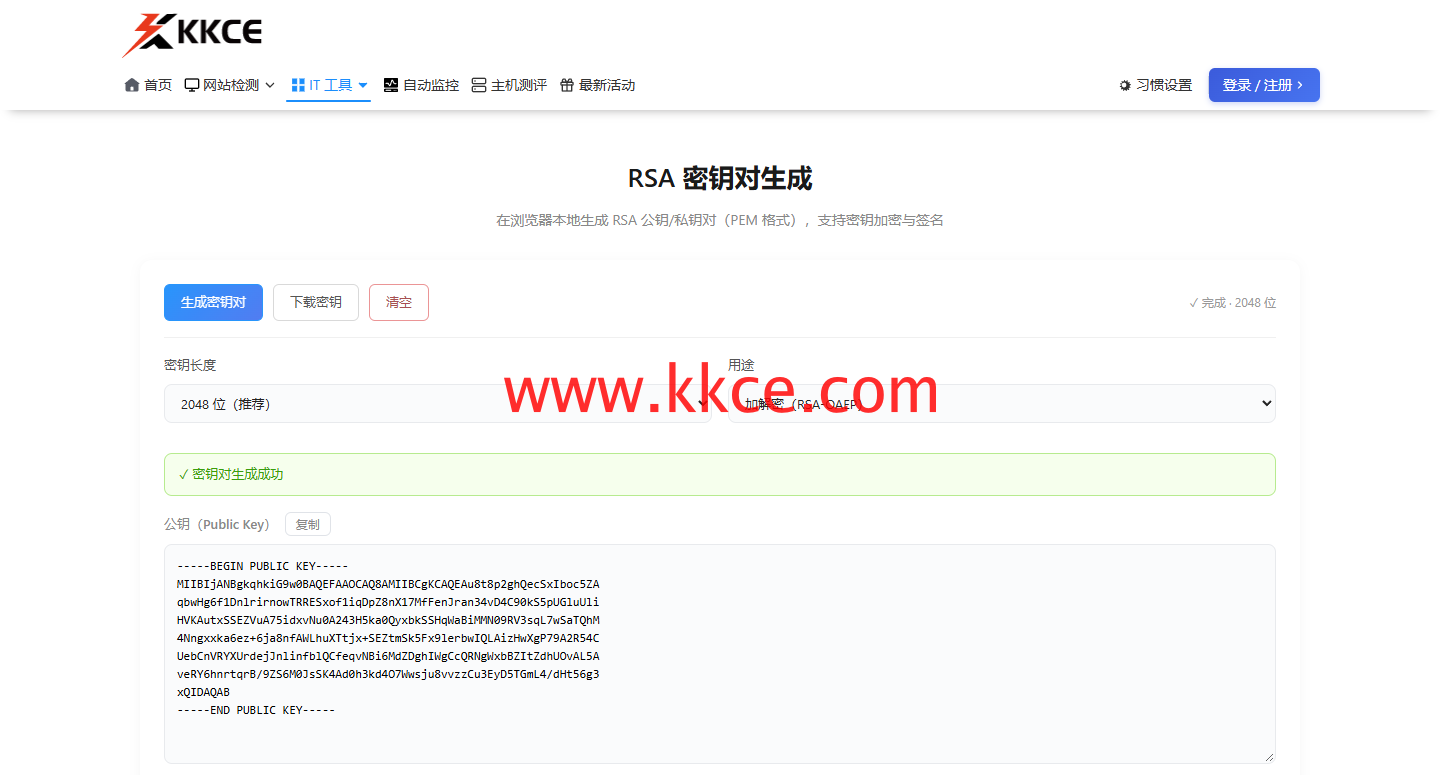 公钥材料可公开用于说明;私钥未纳入正文图与交付操作字段。
在生成入口分别选择两种用途
通过KKCE RSA生成工具以2048位长度先选择OAEP生成一对教学密钥,再选择PSS重新生成另一对。正文图只保留参数和公钥区域,私钥部分裁去。本轮没有进行加密、解密或签名,不能把生成成功写成跨用途调用已经通过。
方案解决的任务不同
OAEP用于相应RSA加密流程,PSS用于相应签名流程。它们使用密钥材料的规则和参数不同,签名也不应被粗略说成“用私钥加密”。应按协议指定方案调用可靠实现,而不是自行翻转公私钥操作来模拟另一种用途。
密钥对象的限制可能来自运行时
在某些API中,导入或生成时便绑定算法及允许操作;即使底层材料形式相近,调用不符合权限也会失败。导出后的通用格式未必表达全部运行时限制,因此应同时核对来源用途与目标接口要求,不能用文件外观代替参数检查。
需要兼容时用端到端样例确认
分别验证生成、导入和预期业务操作,并明确摘要、填充及其他协议参数。快快测便于准备公开教学材料,生产密钥管理仍应按自身系统执行。两张配图是独立生成的两对公钥,没有据此推断同一密钥可以无条件复用于所有方案。
上一篇:
随机强密码能多个账号共用吗?
下一篇:
实体还原会保留不换行空格吗?
