
随机强密码能多个账号共用吗?
随机生成的强密码,也不宜在多个账号之间共用。随机性主要提高猜测难度,重复使用则把账号风险关联起来:一处泄露可能影响其他使用相同密码的入口。应为不同账号生成独立密码,并明确保存、恢复和更换方式,不能把“随机生成”当成复用无风险的理由。
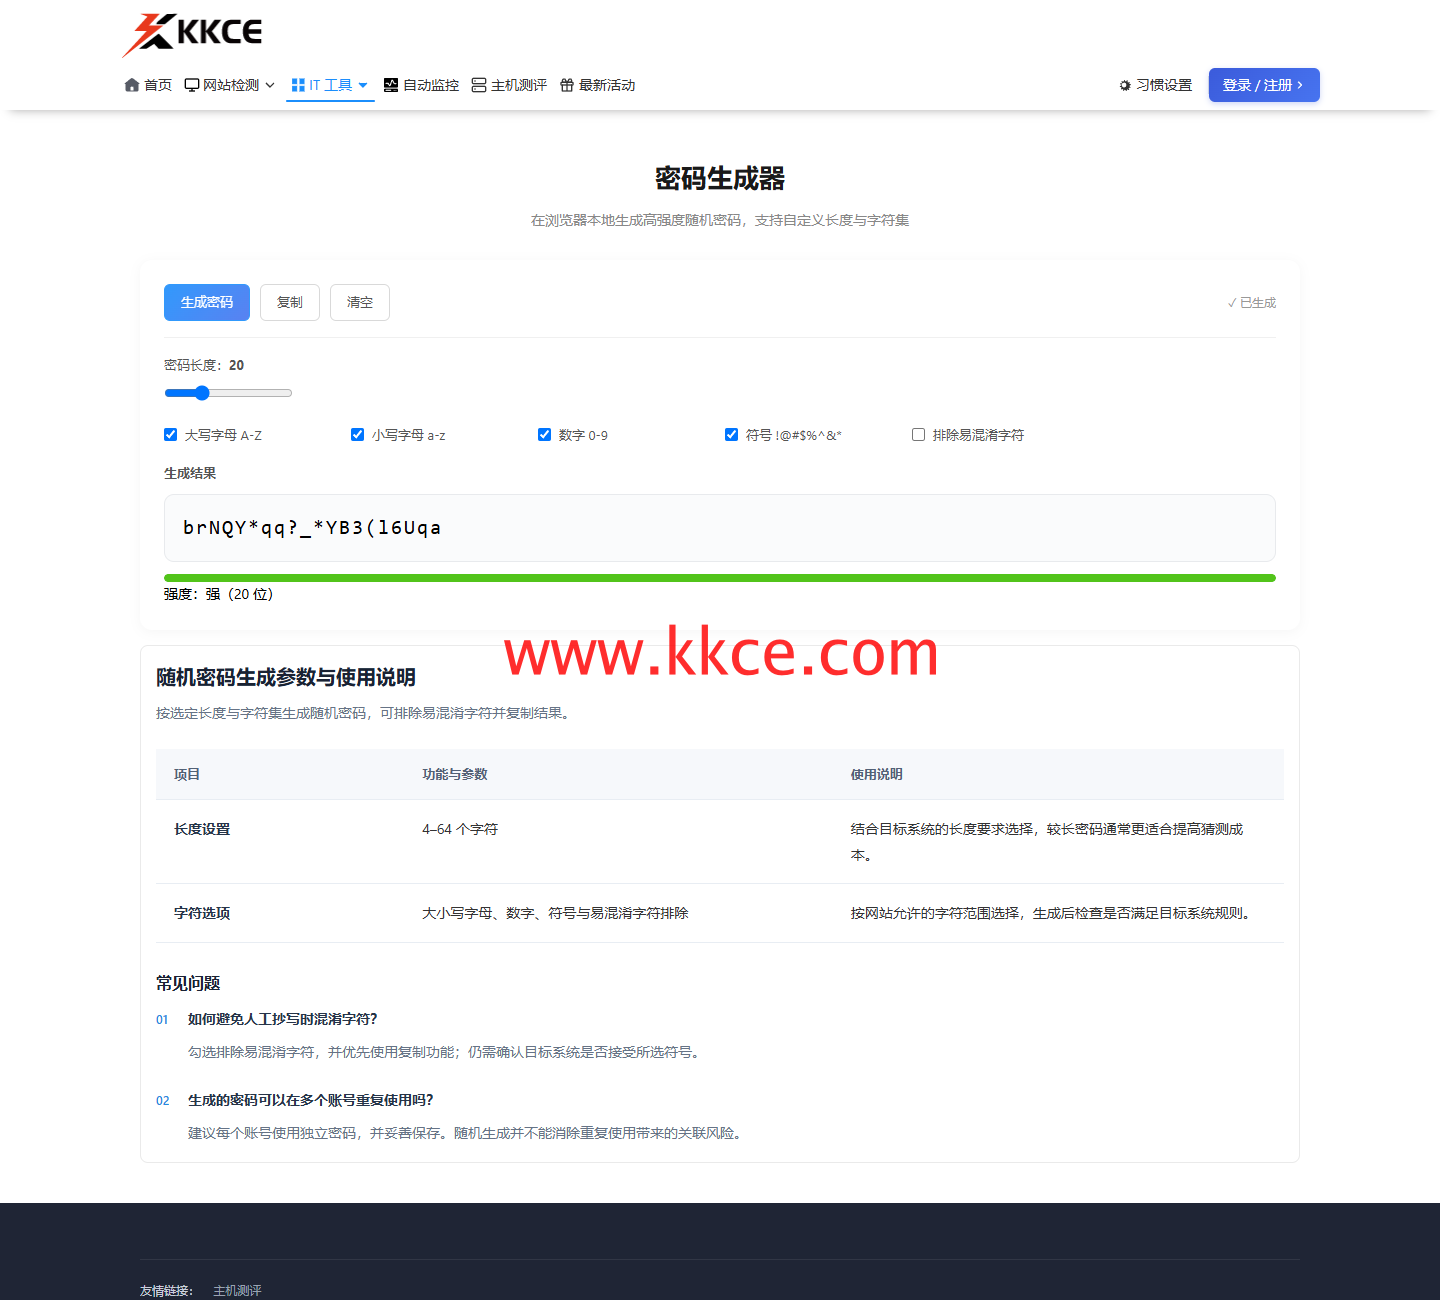 2026年11月8日,www.kkce.com 实拍。两次20位随机输出不同,均为公开样例,不用于真实账号。
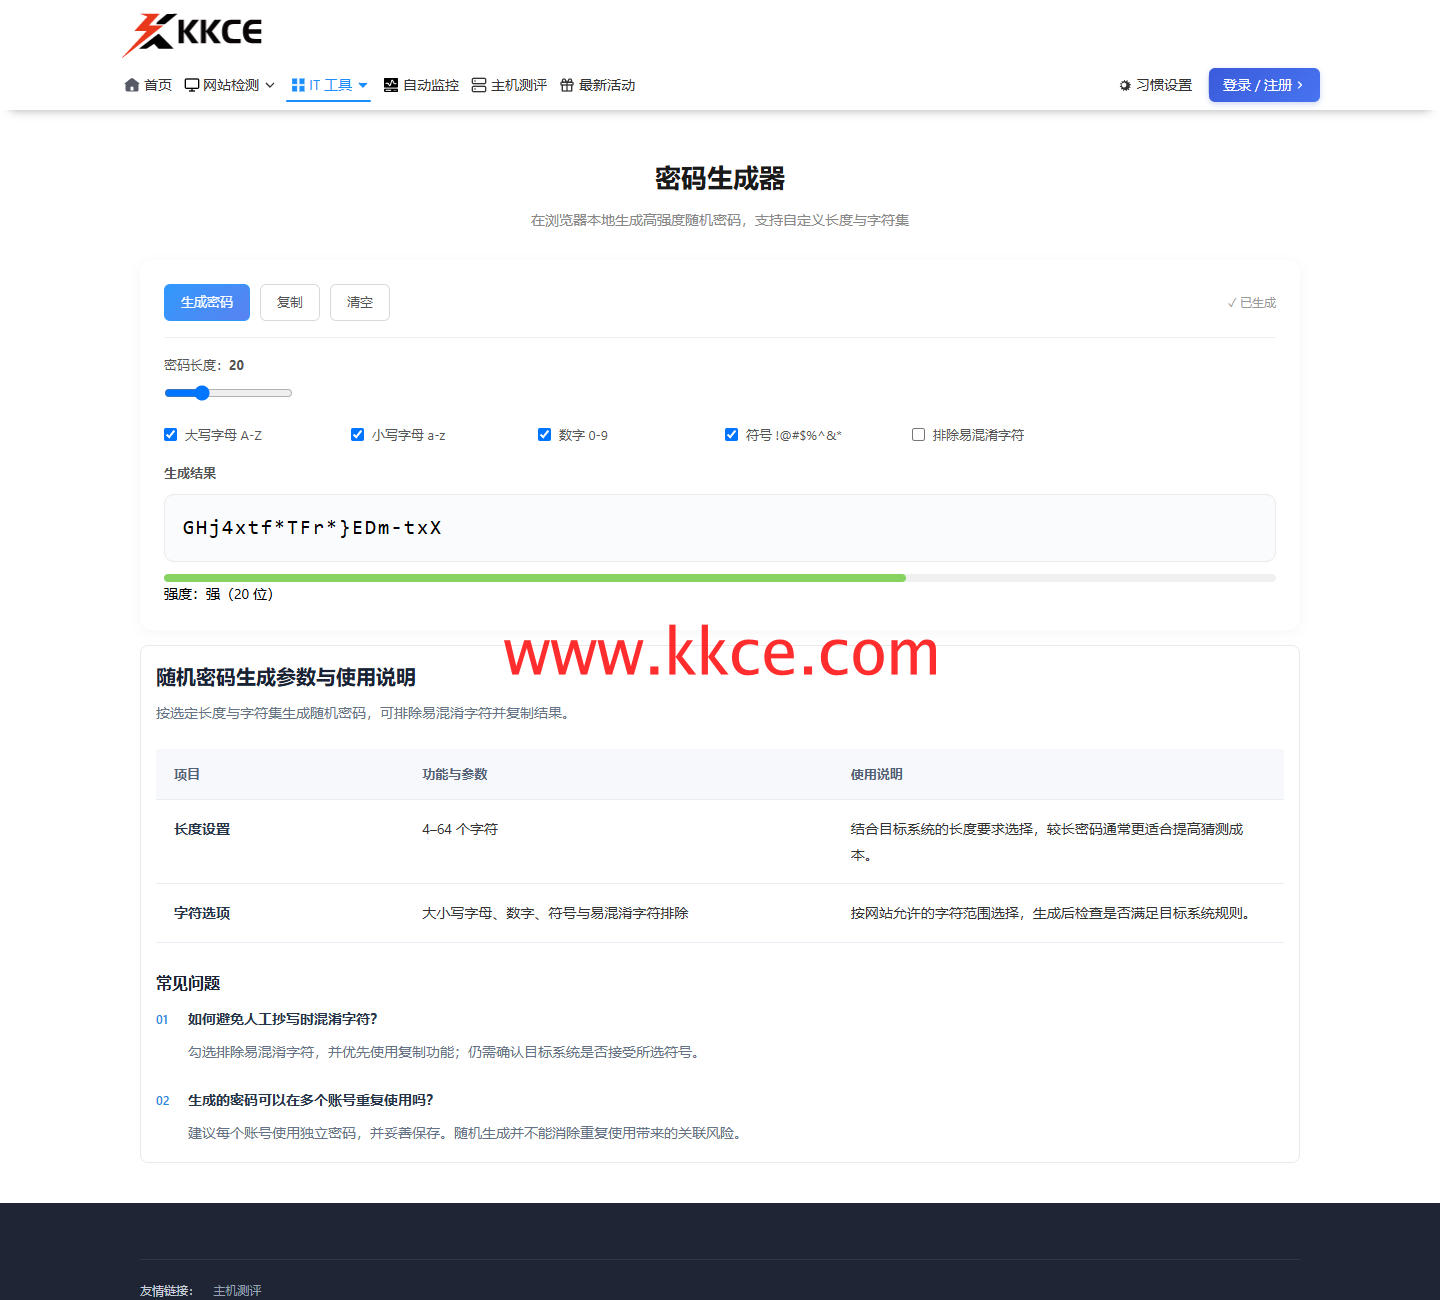 与主图第二次结果不同;截图中的任何公开值都不分配给实际账户。
同一组条件生成两份公开样例
在快快测密码生成器设定长度20,保留大小写、数字与符号选项,连续生成两次,结果不同。主图和补图记录这两份样例。它们已公开展示,只用于说明操作,不会分配给实际账户;两次不同也不能单独证明随机源的全部质量。
风险来自多个入口共享同一秘密
某个业务保存或传输环节出了问题,可能暴露凭据。若其他账号沿用同一值,影响范围便会扩大,密码最初有多难猜也不能改变这种关联。仅按站点名称给同一基础密码加固定后缀,也未必能建立足够的独立性。
独立生成需要配套保存与恢复
密码管理方式应能关联正确账号和入口,避免把新值覆盖到错误记录。目标系统的字符与长度限制也要提前核对。账户支持时,结合适当的额外认证措施,降低单一密码泄露造成的损失,而不是只持续增加符号数量。
更换策略围绕实际事件与需求
发现泄露、共享范围变化或服务要求时,应按流程更换相应账户,并检查重复使用范围。KKCE提供便捷生成入口,账户管理仍需由使用者维护。本次只生成公开演示文本,没有修改任何现有账户密码,也不把图中强度标签视为完整安全认证。
上一篇:
输入文件名就能算文件哈希吗?
下一篇:
RSA加密密钥能直接拿来签名吗?
